


В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

В Telegram продаётся GEOBOX, превращающий Raspberry Pi в тулзу для атак

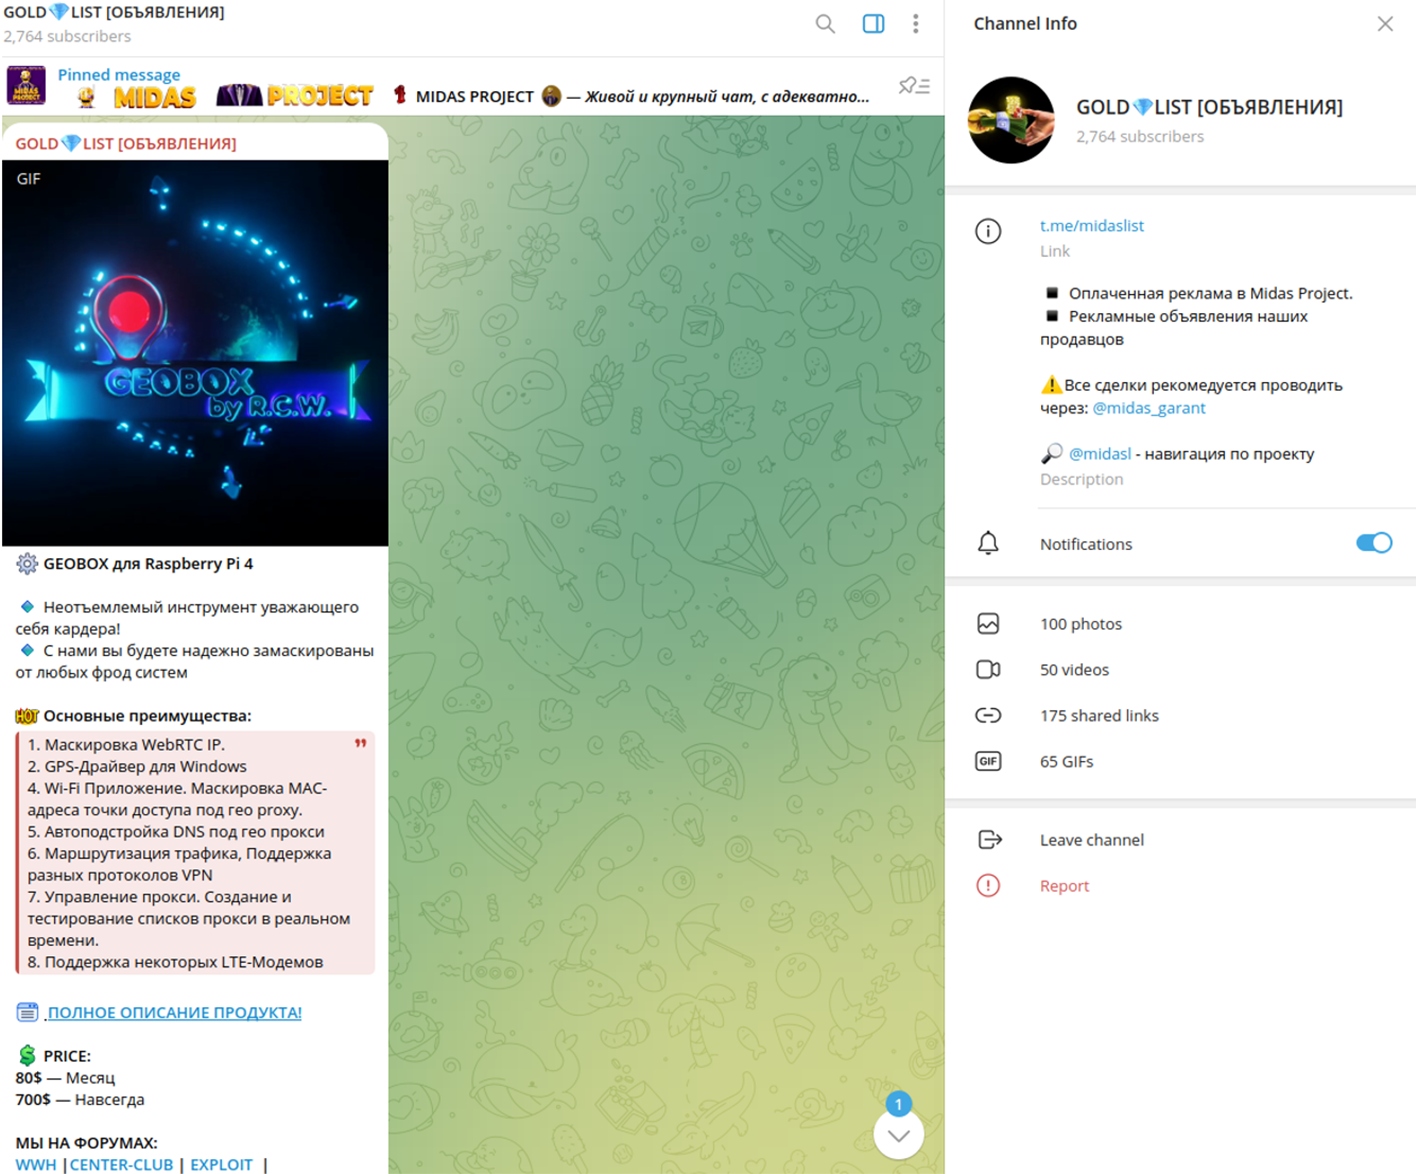
Киберпреступники продают в Telegram кастомный софт для Raspberry Pi —GEOBOX. Он позволяет даже малоквалифицированным хакерам превратить одноплатный компьютер в инструмент для кибератак.

В соответствующих телеграм-каналах можно приобрести GEOBOX за 700 долларов (пожизненная лицензия), при этом есть возможность платить по 80 долларов в месяц, если вам ближе модель подписки.

На кастомный софт наткнулись специалисты компании Resecurity в ходе расследования серьёзного  киберинцидента, затронувшего компанию из списка Fortune 100.

«Чтобы подробнее изучить GEOBOX, мы приобрели его. Выяснилось, что киберпреступники используют несколько GEOBOX-устройств, каждое из которых подключено к Сети. Эти девайсы стратегически размещены в разных удалённых местах», — пишут в отчёте аналитики.

«Устройства выступают в качестве прокси, обеспечивая анонимность. Подобный подход затрудняет расследование и отслеживание активности злоумышленников. Более того, GEOBOX-девайсы не хранят логов».

Исследователи также отметили, что киберпреступный софт обладает богатым набором функциональных возможностей и вполне способен затруднить работу правоохранительных органов при расследовании киберпреступлений.


Resecurity расписала основную функциональность GEOBOX по пунктам:

  • GPS-спуфинг даже на устройствах без ресивера. Позволяет пользователям подделывать свою геолокацию и обходить системы безопасности, учитывающие местоположение.
  • Эмулирование определённых настроек сети и точек доступа Wi-Fi. Пригодится, когда нужно замаскировать вредоносную активность под легитимный трафик.
  • Маршрутизация трафика через прокси-серверы для обфусцирования местоположения атакующего.
  • Маскирование IP- и MAC-адреса, затрудняющее отслеживание цифрового следа.
  • Богатая поддержка протоколов VPN, включая настройки DNS, а также поддержка LTE для доступа к Сети с мобильных устройств (добавляет ещё слой анонимности).
Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru