


В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

В рунете объявились новые кибершпионы — PhantomCore

Эксперты F.A.C.C.T. выявили новую кибергруппу, атакующую российские компании. Мотивы PhantomCore точно не определены, но использование RAT-трояна свидетельствует в пользу шпионажа.

По данным аналитиков, новая группировка объявилась в рунете в январе этого года. Используемый ею троян PhantomRAT уникален и ранее не документировался.

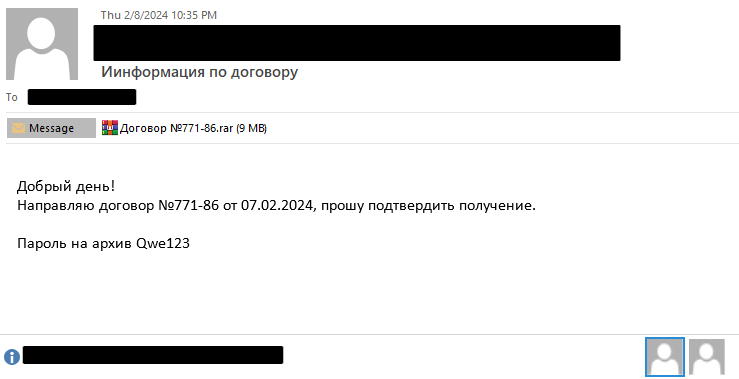
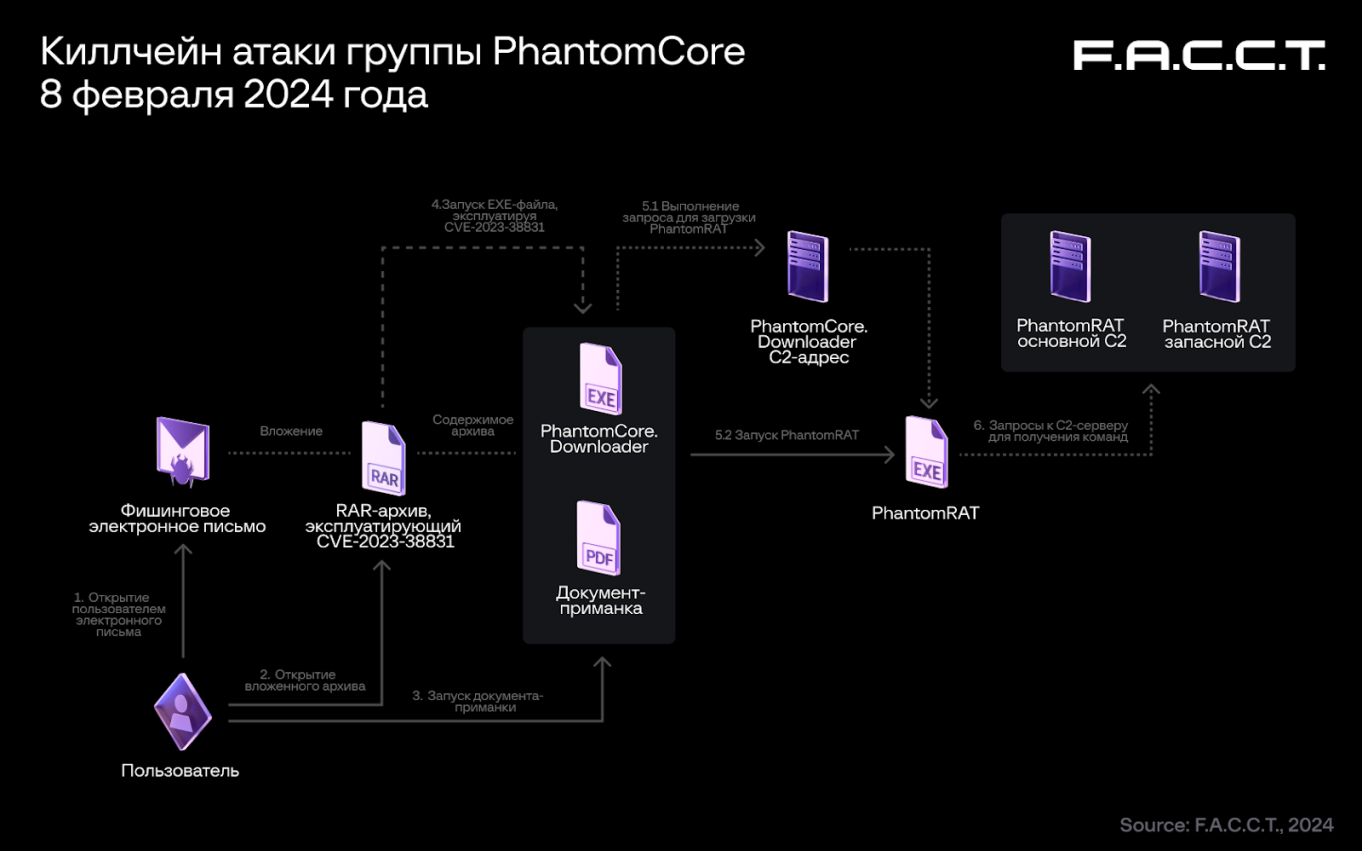
Атаки PhantomCore начинаются с рассылки поддельных писем на адреса целевой компании. Приаттаченный RAR-архив под паролем содержит PDF-документ и одноименную папку с вредоносным исполняемым файлом, который запускается при открытии PDF.

Образец фишингового письма, отправленного группой PhantomCore


Цепочка заражения использует не известный ранее вариант эксплойта CVE-2023-38831, финальной полезной нагрузкой является PhantomRAT. Для большей скрытности злоумышленники также используют  .NET—приложения с опцией развертывания одним файлом (single-file deployment).

Обнаруженные тестовые образцы трояна были впервые загружены на VirusTotal с территории Украины.

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru