


Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Новый вектор атаки ZenHammer затрагивает процессоры AMD Zen и DDR5 RAM

Исследователи разработали новый вектор — ZenHammer, ставший первым типом атаки Rowhammer DRAM против микроархитектуры AMD Zen (мапирует физические адреса на чипах памяти DDR4 и DDR5).

Ранее считалось, что чипы AMD Zen и модули DDR5 RAM менее уязвимы перед Rowhammer. Теперь новое исследование поставило под сомнение это утверждение.

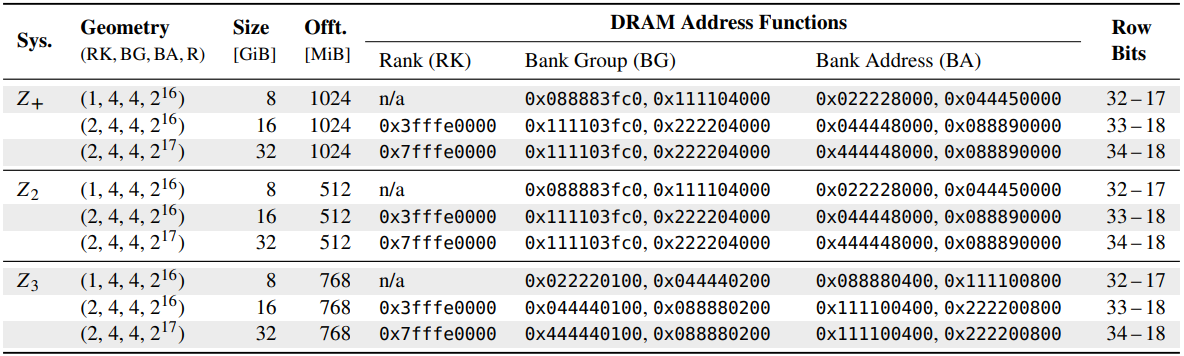
ZenHammer разработали и показали специалисты Швейцарской высшей технической школы Цюриха. По их словам, решить проблему запуска атаки вида Rowhammer на AMD Zen помогли обратный инжиниринг и нелинейные функции адресации DRAM на платформах AMD.


Ранее Rowhammer хорошо работал с процессорами Intel и ARM, при этом архитектура Zen считалась относительно незатронутой из-за схем адресации DRAM, синхронизации с командами обновления и пр.

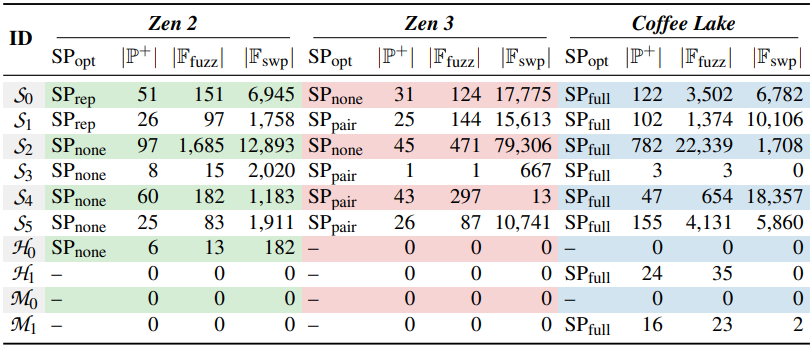
В новом отчёте (PDF) исследователи описывают метод обхода одной из защитных мер — Target Row Refresh (TRR), в чём помогла синхронизации атаки с помощью команд обновления DRAM. Более того, эксперты оптимизировали шаблоны доступа к памяти, что позволило увеличить скорость активации строк.

В результате удалось продемонстрировать вектор атаки ZenHammer, в ходе которого специалисты вызвали перестановку битов в случае с модулями DDR4 на платформах AMD Zen 2 (Ryzen 5 3600X) и Zen 3 (Ryzen 5 5600G).


Стоит отметить, что AMD выпустила уведомление, в котором есть советы по противодействию ZenHammer. Корпорация также пообещала изучить проблему подробнее и актуализировать информацию для пользователей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru