


GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

Исследователи выявили новый вектор атаки на современные процессоры, поддерживающие спекулятивное выполнение. Получивший имя GhostRace способ может привести к учетке конфиденциальных данных.

GhostRace получила идентификатор CVE-2024-2193 и является по своей сути разновидностью Spectre v1 (CVE-2017-5753). Специалисты в отчёте описывают этот класс уязвимостей так:

«С помощью атаки неверного предсказания ветви злоумышленник может превратить все архитектурно свободные от гонок критические области в  “спекулятивное состояние гонки“ (Speculative Race Conditions, SRC) и привести к утечке данных жертвы».

О похожей проблеме под названием SLAM мы писали в декабре 2023 года. Тогда эксперты предупреждали, что она способна вытащить хеш root-пароля из процессоров AMD и Intel.

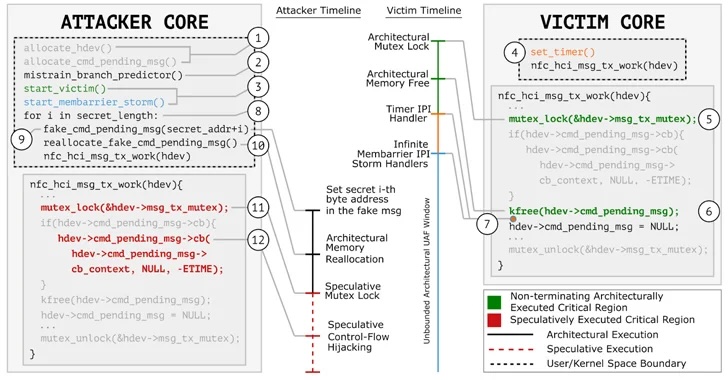
GhostRace отличается тем, что с её помощью неаутентифицированный атакующий может извлечь произвольные данные из процессора, используя условия гонки для доступа к спекулятивным путям исполняемого кода — атака вида Speculative Concurrent Use-After-Free (SCUAF).

«Любое программное обеспечение (операционная система, гипервизор и пр.), имплементирующее примитивы синхронизации посредством ветвей без каких-либо инструкций сериализации, уязвимо перед SRC. Это касается любой микроархитектуры — x86, ARM, RISC-V», — поясняют специалисты VUSec.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru