


GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

GhostRace — новый вектор атаки на современные CPU для слива данных

Исследователи выявили новый вектор атаки на современные процессоры, поддерживающие спекулятивное выполнение. Получивший имя GhostRace способ может привести к учетке конфиденциальных данных.

GhostRace получила идентификатор CVE-2024-2193 и является по своей сути разновидностью Spectre v1 (CVE-2017-5753). Специалисты в отчёте описывают этот класс уязвимостей так:

«С помощью атаки неверного предсказания ветви злоумышленник может превратить все архитектурно свободные от гонок критические области в  “спекулятивное состояние гонки“ (Speculative Race Conditions, SRC) и привести к утечке данных жертвы».

О похожей проблеме под названием SLAM мы писали в декабре 2023 года. Тогда эксперты предупреждали, что она способна вытащить хеш root-пароля из процессоров AMD и Intel.

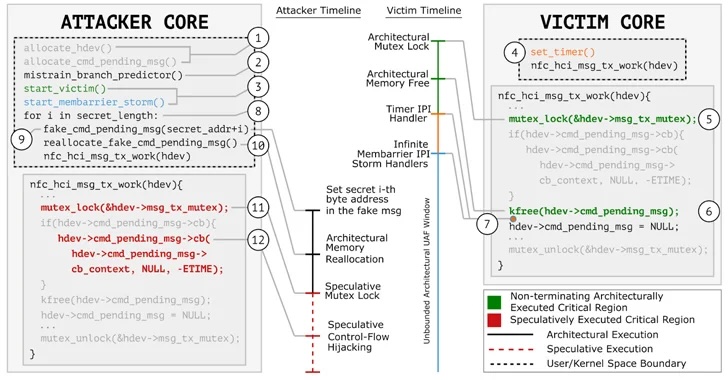
GhostRace отличается тем, что с её помощью неаутентифицированный атакующий может извлечь произвольные данные из процессора, используя условия гонки для доступа к спекулятивным путям исполняемого кода — атака вида Speculative Concurrent Use-After-Free (SCUAF).

«Любое программное обеспечение (операционная система, гипервизор и пр.), имплементирующее примитивы синхронизации посредством ветвей без каких-либо инструкций сериализации, уязвимо перед SRC. Это касается любой микроархитектуры — x86, ARM, RISC-V», — поясняют специалисты VUSec.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru