


Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Группа Magnet Goblin использует 1-day дыры для установки Linux-вредоноса

Киберпреступная группировка Magnet Goblin, основной мотивацией которой являются деньги жертв, использует 1-day уязвимости для взлома серверов и установки вредоносной программы. В зоне риска системы Windows и Linux.

1-day — это, как правило, известные бреши, для которых разработчики выпустили свежие патчи. Задача злоумышленников — успеть пробить цель до того, как пользователь установит обновления.

Чтобы успеть атаковать непропатченные системы, киберпреступники проводят обратный инжиниринг заплаток. Обычно полученная таким образом информация может подсказать способ эксплуатации и суть проблемы.

На атаки Magnet Goblin обратили внимание специалисты Check Point. Особенность подхода этой группы как раз и заключается в максимально быстрой эксплуатации свежих уязвимостей.

Чаще всего Magnet Goblin запускает свои кампании на следующий день после публикации демонстрационного эксплойта (proof-of-concept, PoC). Среди используемых брешей встречаются:

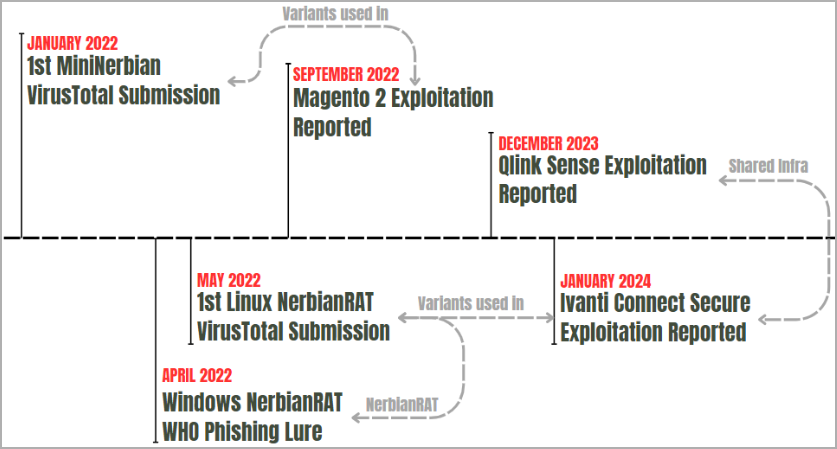
  • Ivanti Connect Secure (CVE-2023-46805, CVE-2024-21887, CVE-2024-21888, CVE-2024-21893);
  • Apache ActiveMQ, ConnectWise ScreenConnect, Qlik Sense (CVE-2023-41265, CVE-2023-41266, CVE-2023-48365);
  • Magento (CVE-2022-24086).

В систему устанавливается кастомные вредоносы — NerbianRAT и MiniNerbian. Иногда фигурирует WARPWIRE, троян на JavaScript, ворующий данные жертвы.


Зловреды могут выполнять различные команды, поступающие от C2 (MiniNerbian использует для связи HTTP, а более сложный NerbianRAT — TCP-сокеты).

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru