


44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

Опрос, проведенный «СёрчИнформ» среди операторов персональных данных, показал, что 44% из них поддерживают введение оборотных штрафов за утечки. По их мнению, возможность таких санкций должна ускорить внедрение защитных решений.

Треть высказались против, опасаясь лишних проверок и непосильных штрафов (без учета размеров бизнеса), 23% респондентов сочли, что ужесточение наказаний не изменит ситуацию с утечками.

Законопроект, вводящий оборотные штрафы за утечки, сейчас находится на рассмотрении в Госдуме РФ. Документ также предусматривает уголовную ответственность за незаконный оборот ПДн. Такую меру поддерживают 56% опрошенных, считая, что это сможет остановить инсайдеров.

«По данным нашего ежегодного исследования, в 2023 году 37% российских компаний столкнулись с утечкой ПДн, это на 5% больше, чем в 2022 году, — комментирует GR-директор «СёрчИнформ» Ольга Минаева. — От утечек страдают все отрасли экономики без исключения, а главное, сами граждане. Именно поэтому большая часть самих операторов ПДн, на которых это ужесточение распространяется, подтверждают необходимость изменений».

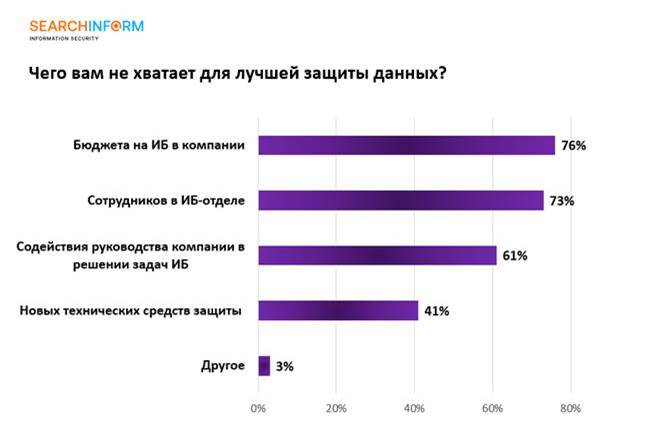
Опрос также показал, что для полноценной защиты персональных данных респондентам не хватает выделяемых средств и людских ресурсов.


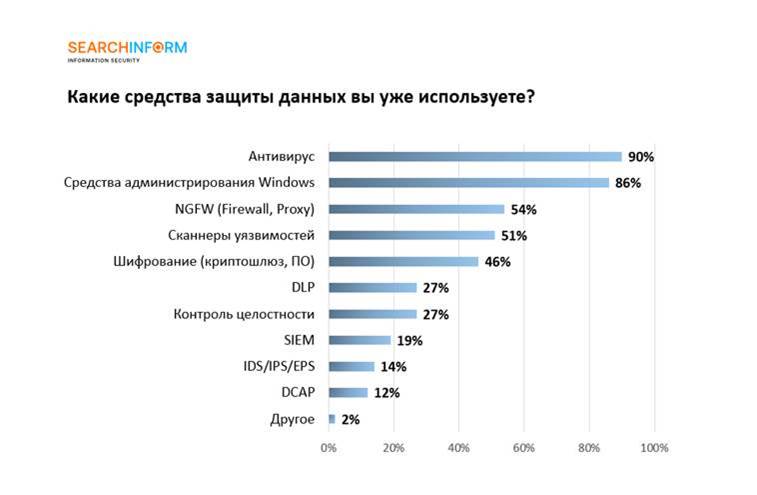
Последнее время число утечек стремительно растет, и операторам волей-неволей приходится думать об усилении защиты. Согласно результатам опроса, наличных специализированных средств явно недостаточно, притом что большинство полагается лишь на антивирусы.


Опрос был проведен в рамках вебинара «Свежая ИБ-нормативка: регулирование, правовые аспекты и штрафы в 2024 году». В нем приняли участие 170 компаний – операторов ПДн.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru