


44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

44% операторов ПДн считают оборотные штрафы за утечки нужной мерой

Опрос, проведенный «СёрчИнформ» среди операторов персональных данных, показал, что 44% из них поддерживают введение оборотных штрафов за утечки. По их мнению, возможность таких санкций должна ускорить внедрение защитных решений.

Треть высказались против, опасаясь лишних проверок и непосильных штрафов (без учета размеров бизнеса), 23% респондентов сочли, что ужесточение наказаний не изменит ситуацию с утечками.

Законопроект, вводящий оборотные штрафы за утечки, сейчас находится на рассмотрении в Госдуме РФ. Документ также предусматривает уголовную ответственность за незаконный оборот ПДн. Такую меру поддерживают 56% опрошенных, считая, что это сможет остановить инсайдеров.

«По данным нашего ежегодного исследования, в 2023 году 37% российских компаний столкнулись с утечкой ПДн, это на 5% больше, чем в 2022 году, — комментирует GR-директор «СёрчИнформ» Ольга Минаева. — От утечек страдают все отрасли экономики без исключения, а главное, сами граждане. Именно поэтому большая часть самих операторов ПДн, на которых это ужесточение распространяется, подтверждают необходимость изменений».

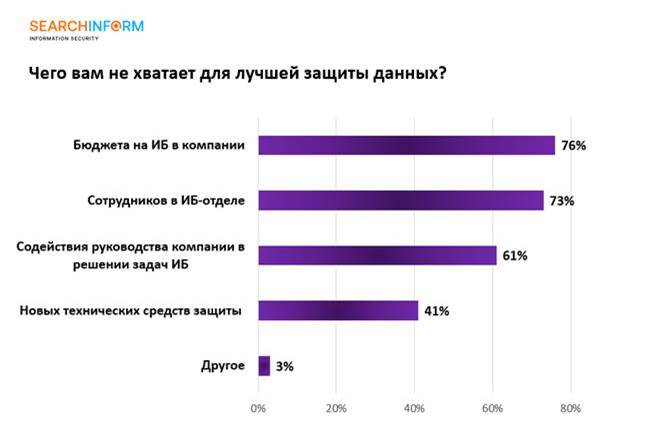
Опрос также показал, что для полноценной защиты персональных данных респондентам не хватает выделяемых средств и людских ресурсов.


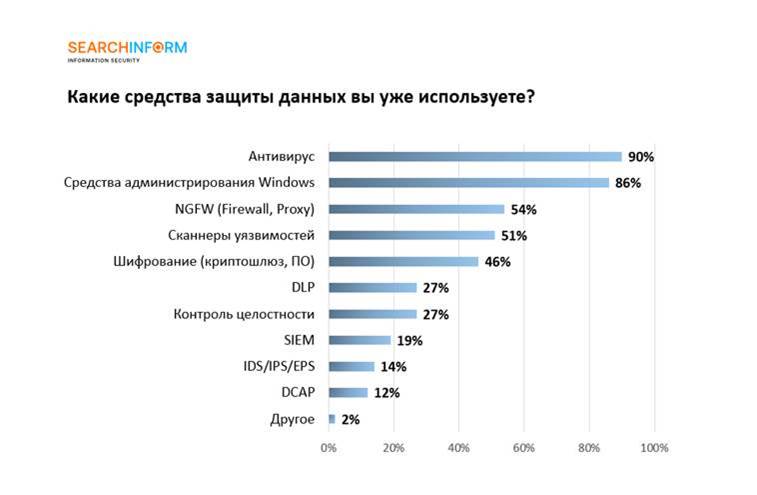
Последнее время число утечек стремительно растет, и операторам волей-неволей приходится думать об усилении защиты. Согласно результатам опроса, наличных специализированных средств явно недостаточно, притом что большинство полагается лишь на антивирусы.


Опрос был проведен в рамках вебинара «Свежая ИБ-нормативка: регулирование, правовые аспекты и штрафы в 2024 году». В нем приняли участие 170 компаний – операторов ПДн.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru