


Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

Вымогатель Cactus якобы утащил 1,5 ТБ данных Schneider Electric

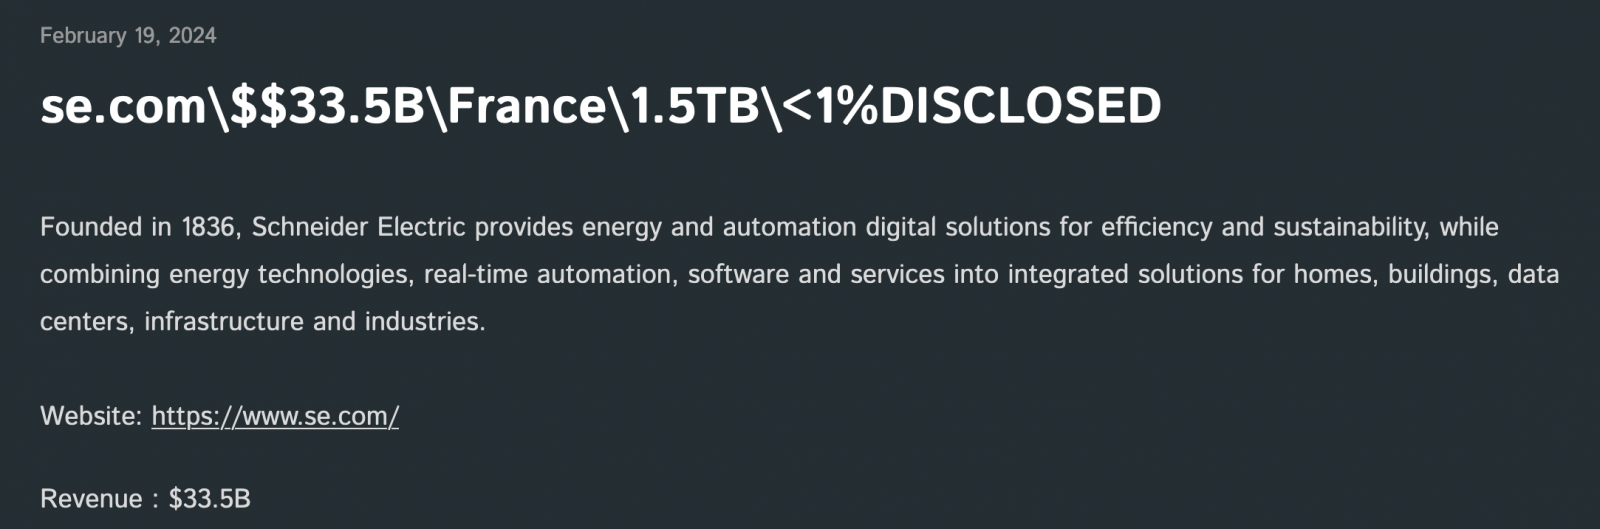
Операторы программы-вымогателя Cactus заявили, что им удалось взломать сеть и украсть 1,5 ТБ внутренних данных французского техногиганта Schneider Electric. Инцидент произошёл в прошлом месяце.

На сайте группировки в дарквебе злоумышленники выложили 25 МБ информации в качестве подтверждения утечки. Как писало издание BleepingComputer, атакующие проникли в сеть Schneider Electric 17 января.

Операторы Cactus грозятся опубликовать все данные, если корпорация не заплатит выкуп. При этом почему-то не указываются конкретные скомпрометированные сведения, есть лишь предположение, что они могут относиться к системам промышленного контроля и автоматизации.

Доходы Schneider Electric в 2023 году, согласно заявлению самой компании, составили 28,5 миллиарда долларов. Интересно, что не так давно системы техногиганта также пробили операторы другого шифровальщика — Clop.

Источник: BleepingComputer


Cactus — относительно новое явление в мире шифровальщиков, впервые его обнаружили в марте 2023-го. Авторы «кактуса» придерживаются принципа двойного вымогательства.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru