


Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранительные органы из 11 стран объединились, чтобы положить конец киберпреступной активности программы-вымогателя LockBit. Соответствующая операция получила кодовое имя «Cronos».

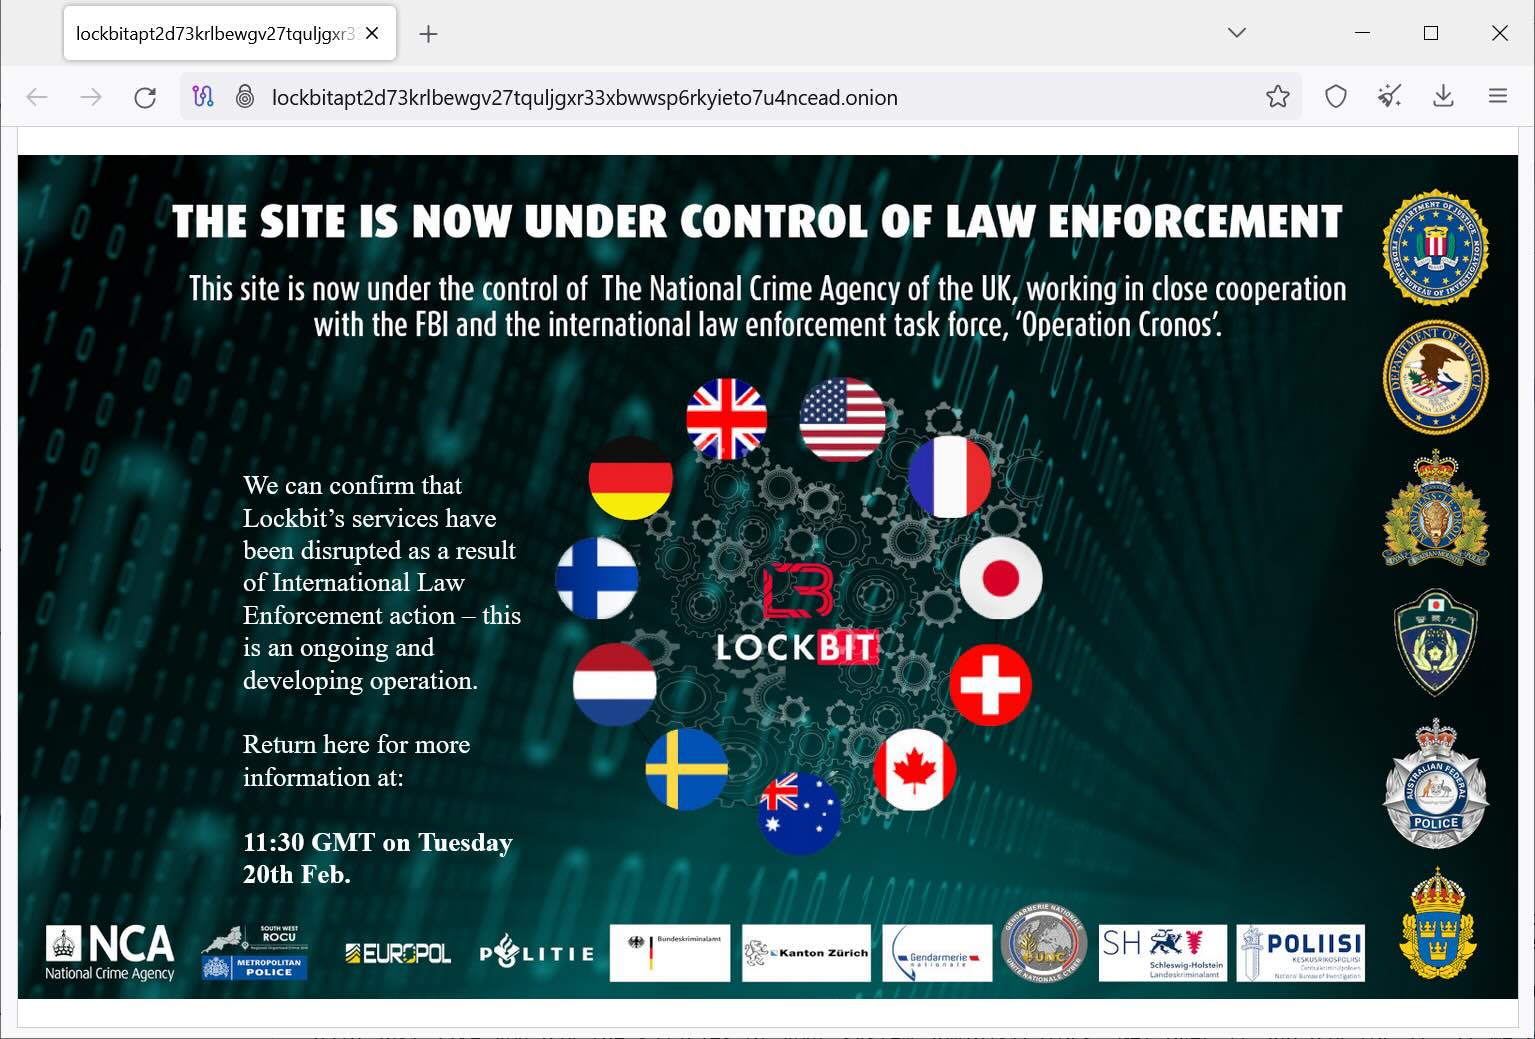
Согласно баннеру, который теперь выводится на веб-сайте группировки LockBit, теперь ресурс находится под контролем Национального агентства по борьбе с преступностью Соединённого Королевства.

«Мы подтверждаем, что сервисы Lockbit выведены из строя благодаря успешно проведённой операции правоохранителей», — говорится на баннере-заглушке.

Однако стоит отметить, что это не совсем так: ряд ресурсов кибервымогателей до сих пор активны в дарквебе. Эти сайты используются для хранения данных и отправки личных сообщений операторам шифровальщика.


Известно, что за операциями LockBit стоит киберпреступник под ником LockBitSupp, с которым можно связаться через мессенджер Tox. Как отметил сам злоумышленник, ФБР взломало серверы банды с помощью PHP-эксплойта.

Полиция, судя по опубликованной информации, изъяла исходный код, чаты киберпреступников и информацию о жертвах.

Напомним, в сентябре 2022 года в Сеть слили билдер последней на тот момент версии шифровальщика. А в октябре прошлого года корпорация Boeing расследовала заявление Lockbit-группы о краже данных.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru