


Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранительные органы из 11 стран объединились, чтобы положить конец киберпреступной активности программы-вымогателя LockBit. Соответствующая операция получила кодовое имя «Cronos».

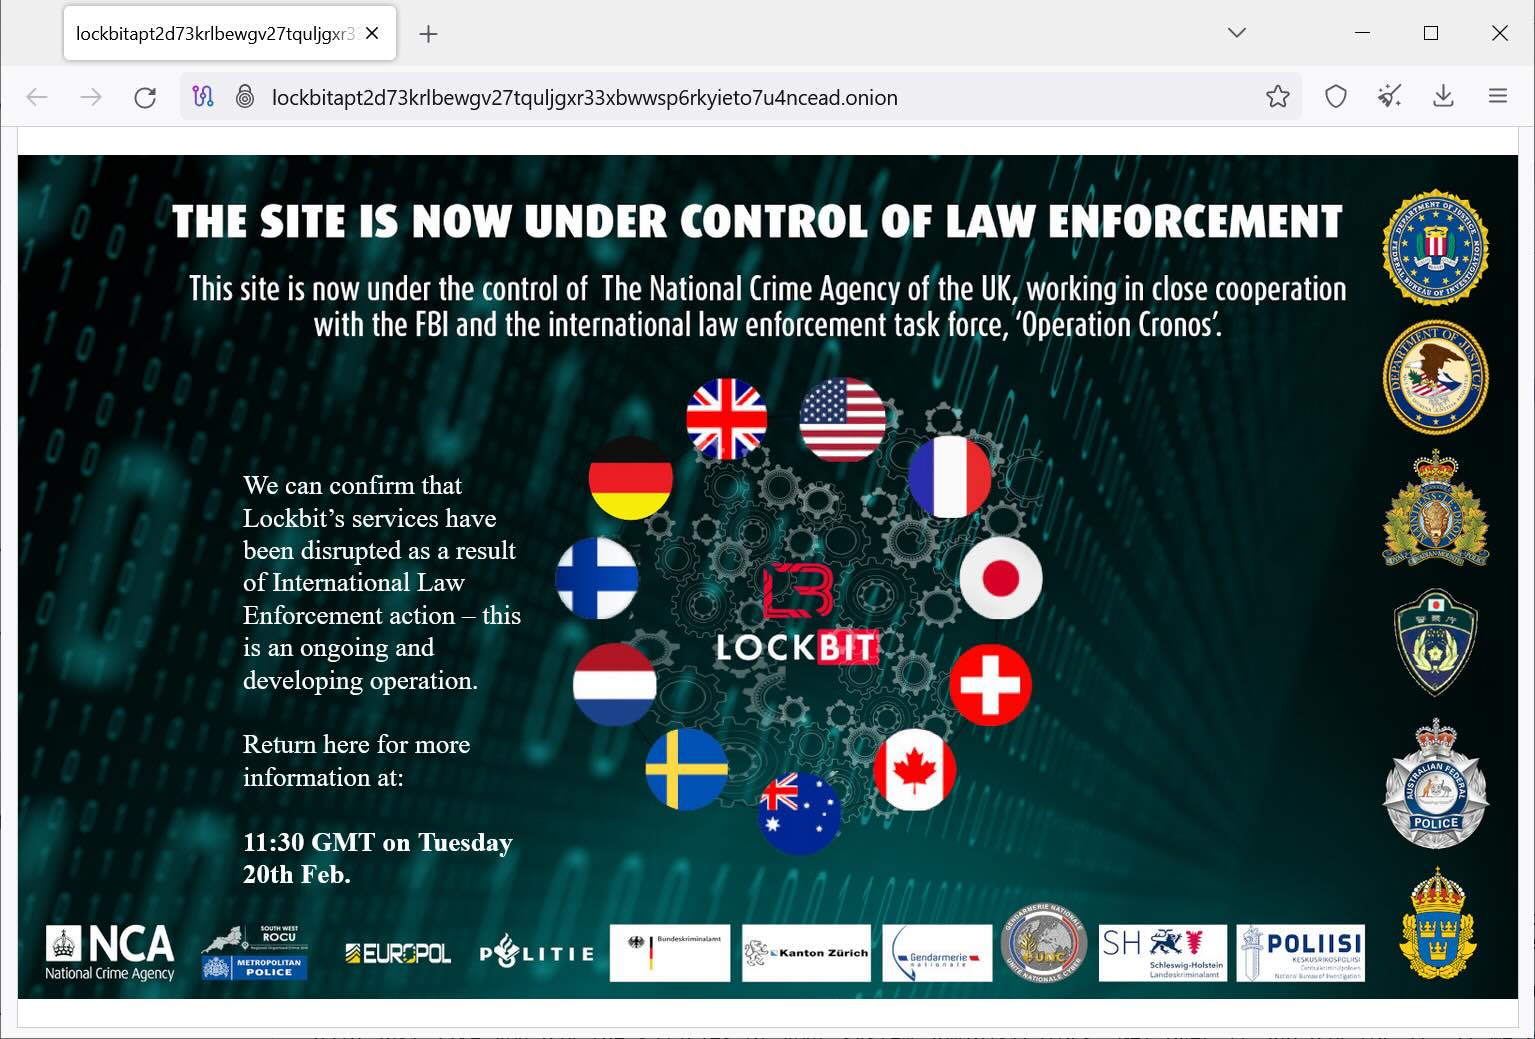
Согласно баннеру, который теперь выводится на веб-сайте группировки LockBit, теперь ресурс находится под контролем Национального агентства по борьбе с преступностью Соединённого Королевства.

«Мы подтверждаем, что сервисы Lockbit выведены из строя благодаря успешно проведённой операции правоохранителей», — говорится на баннере-заглушке.

Однако стоит отметить, что это не совсем так: ряд ресурсов кибервымогателей до сих пор активны в дарквебе. Эти сайты используются для хранения данных и отправки личных сообщений операторам шифровальщика.


Известно, что за операциями LockBit стоит киберпреступник под ником LockBitSupp, с которым можно связаться через мессенджер Tox. Как отметил сам злоумышленник, ФБР взломало серверы банды с помощью PHP-эксплойта.

Полиция, судя по опубликованной информации, изъяла исходный код, чаты киберпреступников и информацию о жертвах.

Напомним, в сентябре 2022 года в Сеть слили билдер последней на тот момент версии шифровальщика. А в октябре прошлого года корпорация Boeing расследовала заявление Lockbit-группы о краже данных.

Подпишитесь на новости

Домен без маски: в рунете закрывают анонимную регистрацию

Зарегистрировать пачку российских доменов на выдуманного владельца должно стать сложнее. Координационный центр доменов .RU/.РФ рассказал о новых правилах, призванных усложнить жизнь кибермошенникам. Главный инструмент — идентификация администраторов через ЕСИА, то есть Госуслуги.

По сообщению центра, изменения связаны с законом №569-ФЗ, вступившим в силу 1 сентября 2026 года, и касаются зон .RU, .РФ и .SU.

Операции с доменами требуют обязательной идентификации, а регистраторы должны быть российскими юридическими лицами из специального реестра.

Советник директора центра Владимир Горжалцан представил меры на международном форуме по информационной безопасности, прошедшем 22-24 сентября в Москве. По его оценке, новые требования лишают злоумышленников возможности массово оформлять домены на вымышленных лиц.

Ставка понятна: меньше фиктивных владельцев — сложнее запускать конвейер фишинговых сайтов и прятаться за липовыми регистрационными данными. Параллельно действует «Доменный патруль», который связывает организации, выявляющие угрозы, с регистраторами.

По данным Координационного центра, среднее время реагирования на вредоносные ресурсы составляет менее шести часов. Одна из целей нововведения — защита пользователей от мошенничества и повышение прозрачности доменной инфраструктуры.

Анонимная регистрация получает серьёзное препятствие. Но проверенная личность владельца ещё не делает сайт безопасным.

Ранее мы писали, что Рег.ру запустил идентификацию владельцев сайтов через Госуслуги.

RSS: Новости на портале Anti-Malware.ru