


До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

Компания Qrator Labs представила статистику по DDoS-атакам по итогам 2023 года. Из трендов эксперты особо отметили обход блокировок по GeoIP с помощью прокси-посредников — уязвимых сетевых устройств и IoT, максимально приближенных к цели.

Для организации проксирования мусорного трафика злоумышленники не только взламывают роутеры и умные гаджеты, но также арендуют серверы у хостинг-провайдеров на имя подставных лиц.

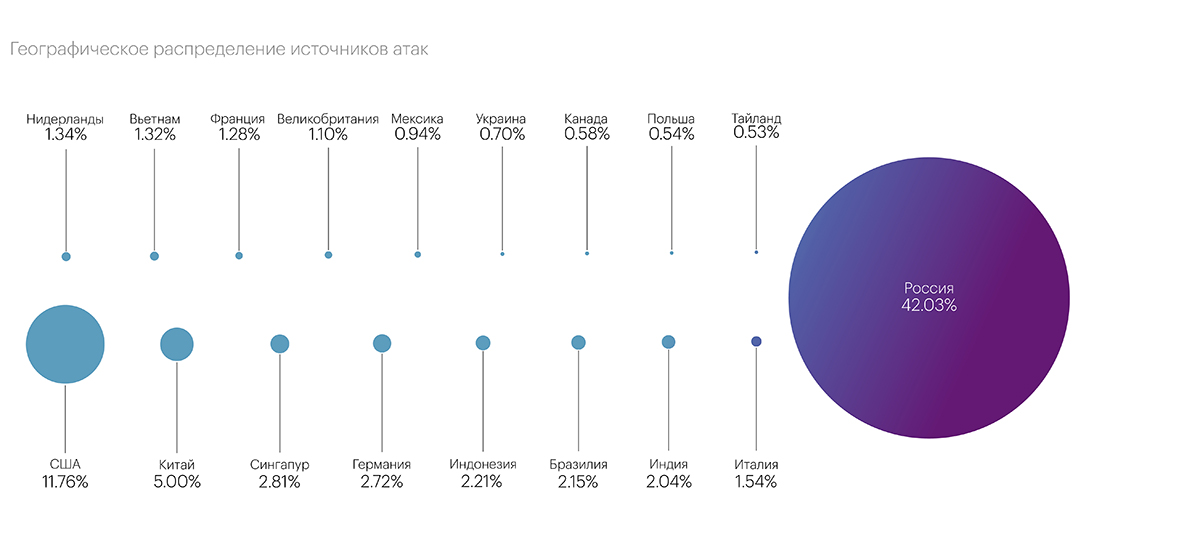
Среди стран по числу источников DDoS-потоков (в том числе таких прокси) лидирует Россия. В IV квартале на ее долю пришлось 22,3 млн заблокированных IP-адресов — 42,03% общего количества. Непочетный пьедестал делят также США и Китай с более оптимистичными показателями.


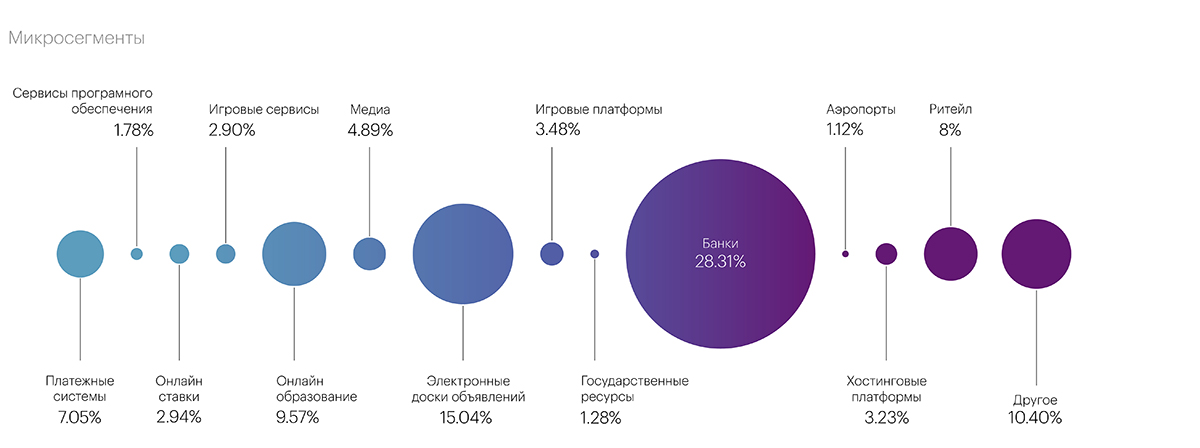
Больше прочих от DDoS-атак страдали финансисты (36,88%) и представители сферы электронной коммерции (24,95%). На уровне микросегментов распределение инцидентов выглядело следующим образом:


«Попадание данных категорий в ТОП рейтинга самых атакуемых сегментов 2023 года не удивительно, — отметил гендиректор Qrator Дмитрий Ткачев. — Развитие электронной коммерции в последние годы очень велико. Более того, расширение каналов связи, переход на новые протоколы для оптимизации работы удаленных офисов, легкость и низкая стоимость организации DDoS-атак привели к возобновлению тренда на коммерческие атаки».

Число атак прикладного уровня (L7) возросло почти на 19%, однако их вклад в общий объем DDoS-инцидентов невелик. Авторы таких атак тщательно выбирают мишени и уделяют много внимания подготовке.

Продолжительность DDoS в среднем составила 1,3 часа. Самой долгой оказалась августовская атака в микросегменте «Аэропорты»: разновекторный флуд (UDP, SYN, TCP) бил по цели почти три дня.

Аналитики также отметили рост активности ботов. Увеличились и частота автоматизированных атак, и объемы генерируемых мусорных запросов — в особенности в сфере ретейла: там много контента, интересного для ботов, вооруженных ИИ.

Подпишитесь на новости

Meta* проверят на соблюдение закона об онлайн-безопасности в Британии

Исчезающие фотографии исчезают, а вопросы к их безопасности остаются. Британский регулятор Ofcom начал расследование в отношении Meta (корпорация Meta признана экстремистской и запрещена в России): ведомство выяснит, достаточно ли компания оценила риски перед запуском Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) Instants.

Как сообщил сам Ofcom, проверка касается соблюдения Online Safety Act. Регулятора интересуют угрозы распространения незаконного контента и риски для несовершеннолетних. Нарушение пока не установлено.

Функция Instants появилась в мае 2026 года и позволяет обмениваться изображениями, которые пропадают после просмотра. По британским правилам, перед существенными изменениями платформы компания должна обновить оценку рисков. Сначала разобраться, как новая функция может навредить пользователям, и только затем запускать.

Ofcom теперь проверит, была ли эта работа выполнена надлежащим образом. Ведомство сначала соберет доказательства, а при выявлении нарушения направит предварительное решение Meta. Компания сможет ответить на выводы до окончательного вердикта.

Если нарушение подтвердится, регулятор вправе потребовать исправлений и назначить штраф — до 18 млн фунтов или 10% соответствующей мировой выручки, в зависимости от того, какая сумма больше.

Meta заявила, что анализировала риски и общалась с Ofcom до запуска. По словам компании, в Instants предусмотрены запрет пересылки и защитные настройки подростковых аккаунтов. Теперь регулятору предстоит выяснить, достаточно ли этих мер и предшествующей оценки.

* Meta признана экстремистской организацией, ее деятельность запрещена в России

RSS: Новости на портале Anti-Malware.ru