


До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

До 42% российских IP-адресов, блокируемых из-за DDoS, — в основном прокси

Компания Qrator Labs представила статистику по DDoS-атакам по итогам 2023 года. Из трендов эксперты особо отметили обход блокировок по GeoIP с помощью прокси-посредников — уязвимых сетевых устройств и IoT, максимально приближенных к цели.

Для организации проксирования мусорного трафика злоумышленники не только взламывают роутеры и умные гаджеты, но также арендуют серверы у хостинг-провайдеров на имя подставных лиц.

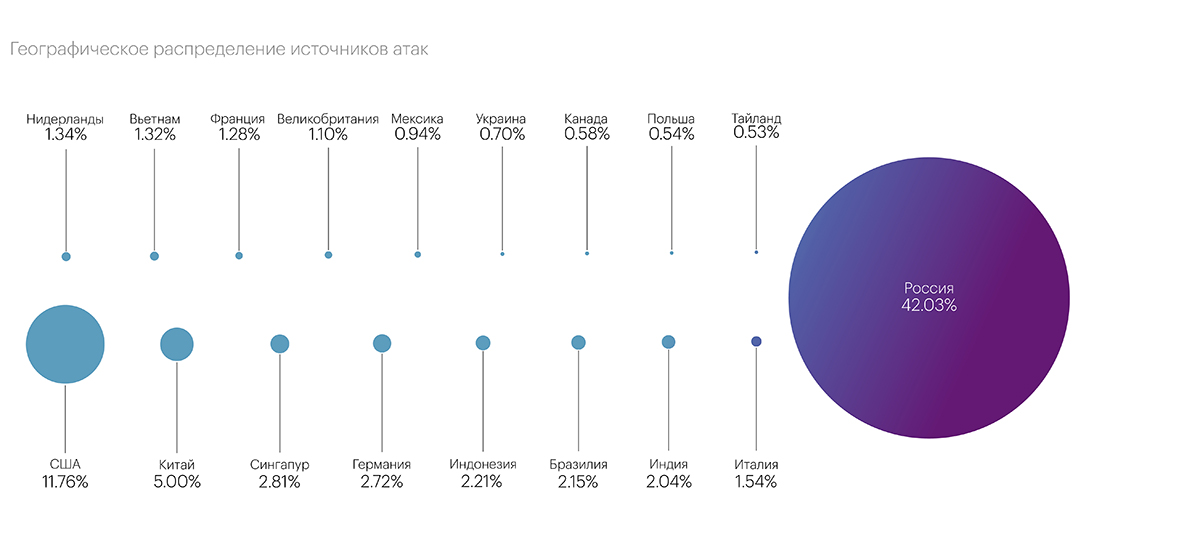
Среди стран по числу источников DDoS-потоков (в том числе таких прокси) лидирует Россия. В IV квартале на ее долю пришлось 22,3 млн заблокированных IP-адресов — 42,03% общего количества. Непочетный пьедестал делят также США и Китай с более оптимистичными показателями.


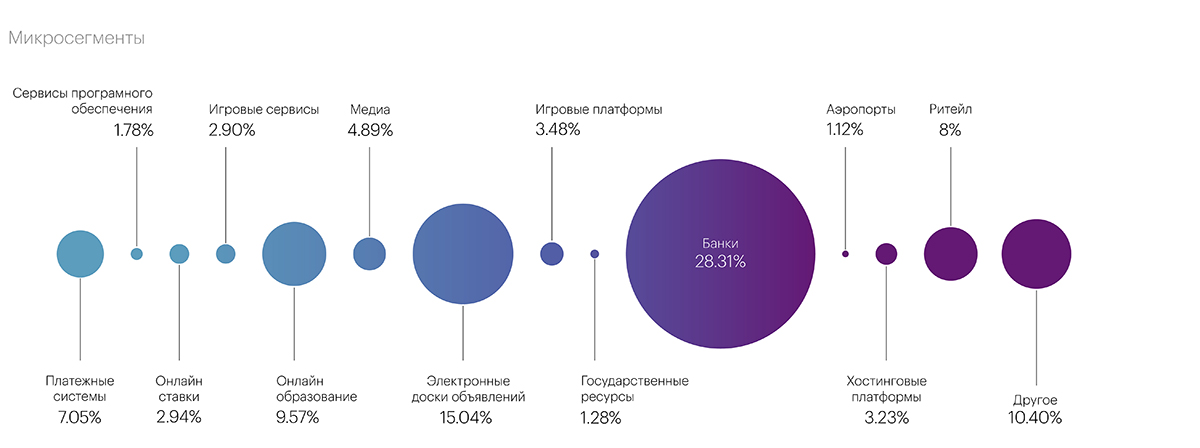
Больше прочих от DDoS-атак страдали финансисты (36,88%) и представители сферы электронной коммерции (24,95%). На уровне микросегментов распределение инцидентов выглядело следующим образом:


«Попадание данных категорий в ТОП рейтинга самых атакуемых сегментов 2023 года не удивительно, — отметил гендиректор Qrator Дмитрий Ткачев. — Развитие электронной коммерции в последние годы очень велико. Более того, расширение каналов связи, переход на новые протоколы для оптимизации работы удаленных офисов, легкость и низкая стоимость организации DDoS-атак привели к возобновлению тренда на коммерческие атаки».

Число атак прикладного уровня (L7) возросло почти на 19%, однако их вклад в общий объем DDoS-инцидентов невелик. Авторы таких атак тщательно выбирают мишени и уделяют много внимания подготовке.

Продолжительность DDoS в среднем составила 1,3 часа. Самой долгой оказалась августовская атака в микросегменте «Аэропорты»: разновекторный флуд (UDP, SYN, TCP) бил по цели почти три дня.

Аналитики также отметили рост активности ботов. Увеличились и частота автоматизированных атак, и объемы генерируемых мусорных запросов — в особенности в сфере ретейла: там много контента, интересного для ботов, вооруженных ИИ.

Подпишитесь на новости

Для входа на Госуслуги могут ввести дополнительные проверки

Вход на «Госуслуги» и восстановление доступа могут получить дополнительные условия безопасности. Михаил Мишустин поручил Минцифры проработать такие меры: порталом пользуются уже 120 млн человек, и их учетные записи требуют надежной защиты.

Как сообщает РБК, премьер озвучил поручение на форуме «Цифровые решения».

Какими именно будут новые проверки и когда они появятся, пока не уточняется. Так что готовиться к конкретным изменениям рано, ведомству еще предстоит предложить механизм.

Параллельно Минцифры готовит третий пакет мер против кибермошенников. Среди предложений есть, например, единая платформа согласий на обработку персональных данных внутри «Госуслуг».

Пользователи смогут видеть, какие организации и зачем используют их данные, включая сведения, полученные офлайн. Там же можно будет отозвать ранее выданные согласия и сообщить о возможных нарушениях в контролирующие органы.

А пока мошенники продолжают использовать саму тему защиты аккаунта как приманку. МВД предупреждает о сообщениях, в которых пугают блокировкой «Госуслуг» или утечкой данных и предлагают срочно позвонить по указанному номеру.

Такое спасение аккаунта может оказаться началом его угона. Обсуждение новых мер безопасности — удобный повод для очередной легенды мошенников.

RSS: Новости на портале Anti-Malware.ru