


Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Данные клиентов медицинского центра СОВА якобы попали в руки хакеров

Вчера в Сети прошла информация о киберпреступниках, которым удалось получить доступ к информации из форм записи на приём с веб-ресурса, принадлежащего, предположительно, медицинскому центру «СОВА».

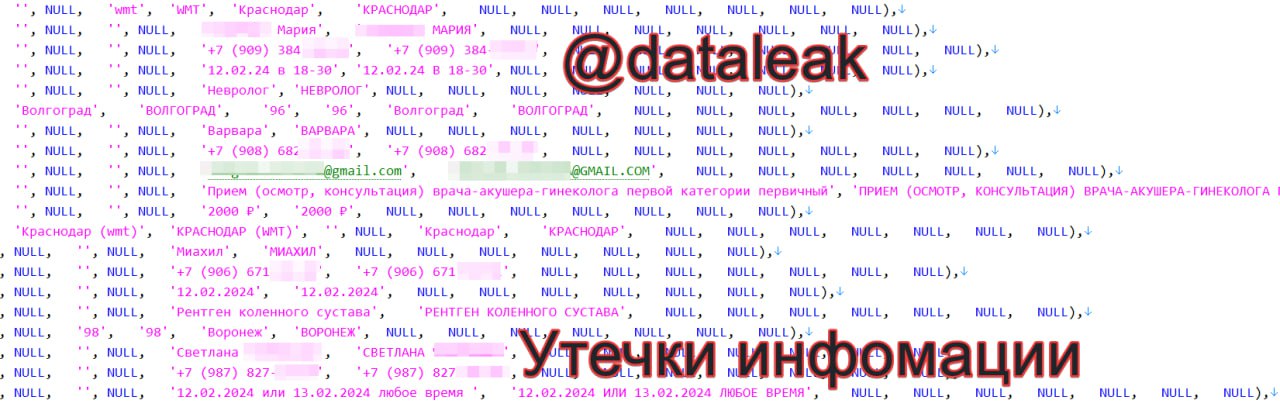
О возможном киберинциденте пишет телеграм-канал «Утечки информации». По информации исследователей, среди скомпрометированных сведений содержатся:

  • Полные имена клиентов.
  • Телефонные номера (126 тысяч уникальных).
  • Адреса электронной почты (35 тыс. уникальных).
  • Города проживания.
  • Текст оставленного на сайте комментария.

Как отметили специалисты, все данные достаточно свежие — датируются 12 февраля 2024 года.


Напомним, в этом месяце в даркнете появилось объявление о продаже данных жителей Татарстана, обращавшихся в больницы. Киберпреступники утверждали, что БД украдена у Министерства здравоохранения республики.

Неделю назад также стало известно о взломе и утечке корпоративных данных американского техногиганта Hewlett Packard Enterprise (HPE).

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru