


HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

Американская ИТ-корпорация Hewlett Packard Enterprise (HPE) изучает сообщения о новом взломе и утечке данных: неизвестные киберпреступники разместили на хакерском форуме корпоративные учётные данные, якобы принадлежащие HPE.

В беседе с BleepingComputer компания заявила, что пока не удалось найти признаков новой утечки, более того — никто пока не запросил выкуп. Тем не менее ИТ-гигант проводит тщательное расследование.

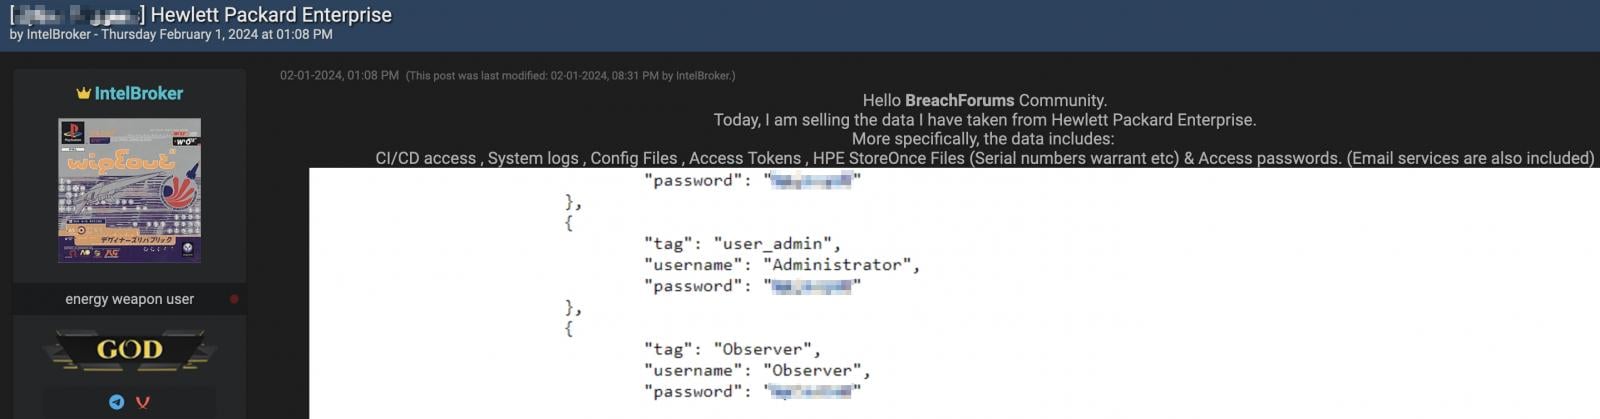
Адам Бауэр, старший директор по глобальным коммуникациям HPE, не стал раскрывать подробностей внутреннего расследования. Однако на одном из хакерских форумов появился пост следующего содержания:

«Сегодня я продаю данные, украденные у Hewlett Packard Enterprise. А именно: доступ к CI/CD, системные логи, файлы конфигурации, токены доступа, файлы HPE StoreOnce и пароли (включая имейл-сервисы)».

Автор поста — некий киберпреступник или группа киберпреступников под ником IntelBroker. Там же опубликованы скриншоты учётные данных, якобы принадлежащих HPE. Никакой информации относительно способа проникновения в сети корпорации нет.


Напомним, в конце прошлого месяца Hewlett Packard Enterprise обвинила «российских хакеров» во взломе имейл-аккаунтов команды безопасников и краже внутренних данных.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru