


HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

Американская ИТ-корпорация Hewlett Packard Enterprise (HPE) изучает сообщения о новом взломе и утечке данных: неизвестные киберпреступники разместили на хакерском форуме корпоративные учётные данные, якобы принадлежащие HPE.

В беседе с BleepingComputer компания заявила, что пока не удалось найти признаков новой утечки, более того — никто пока не запросил выкуп. Тем не менее ИТ-гигант проводит тщательное расследование.

Адам Бауэр, старший директор по глобальным коммуникациям HPE, не стал раскрывать подробностей внутреннего расследования. Однако на одном из хакерских форумов появился пост следующего содержания:

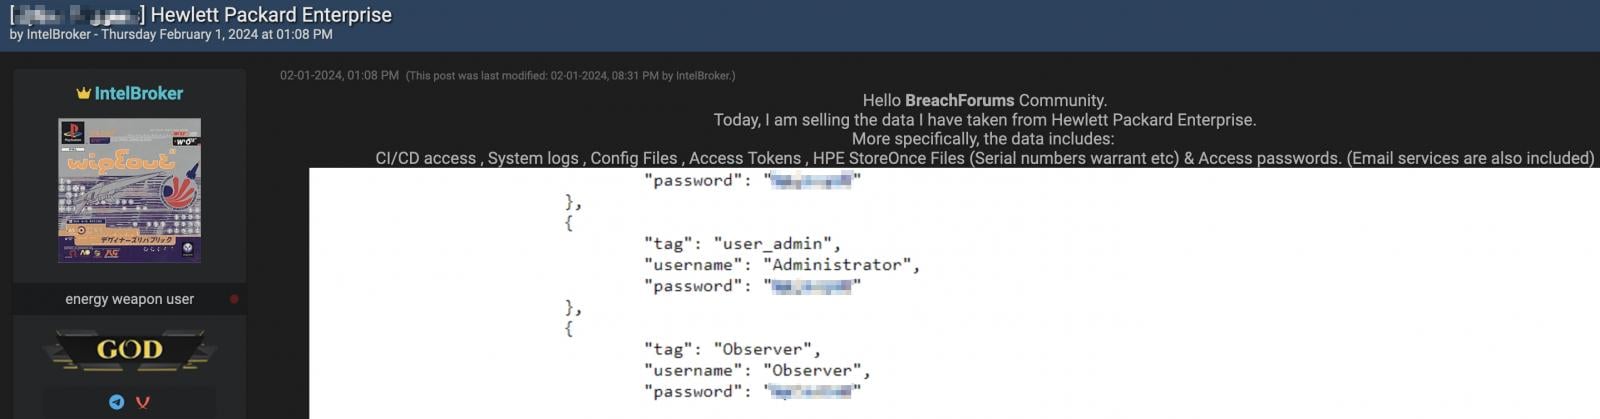
«Сегодня я продаю данные, украденные у Hewlett Packard Enterprise. А именно: доступ к CI/CD, системные логи, файлы конфигурации, токены доступа, файлы HPE StoreOnce и пароли (включая имейл-сервисы)».

Автор поста — некий киберпреступник или группа киберпреступников под ником IntelBroker. Там же опубликованы скриншоты учётные данных, якобы принадлежащих HPE. Никакой информации относительно способа проникновения в сети корпорации нет.


Напомним, в конце прошлого месяца Hewlett Packard Enterprise обвинила «российских хакеров» во взломе имейл-аккаунтов команды безопасников и краже внутренних данных.

Подпишитесь на новости

Мошенники рассылают письма о компенсациях от имени сервиса Google

«Лаборатория Касперского» обнаружила волну мошеннических писем на русском языке, которые рассылаются через легитимный сервис Google Data Studio (сейчас он называется Looker Studio). Получателям предлагают оформить компенсационные выплаты или подтвердить денежный перевод, который якобы уже одобрила финансовая организация.

О схеме рассказали в «Лаборатории Касперского». Злоумышленники пользуются функцией, которая отправляет отчеты на почту по расписанию.

Они создают в сервисе документ с текстом и ссылкой и указывают адреса потенциальных жертв в качестве получателей.

Письмо приходит от Google, с названием, логотипом и подписью Data Studio. Рассылку в сервисе можно запланировать только на начало или середину часа, поэтому такие письма обычно приходят ровно в эти моменты, иногда с отклонением в минуту.

Чтобы получить деньги, адресату предлагают открыть документ в Google Презентациях или опрос в Google Формах. Там мошенники ссылаются на якобы принятые изменения в законах и продление периода выплат, добавляют изображения с государственной символикой и списки тех, кому положена компенсация. Ссылки из документов ведут на мошеннические страницы.

«Использование легитимной платформы не гарантирует достоверности информации», — говорит старший спам-аналитик «Лаборатории Касперского» Анна Осипова.

Эксперт Kaspersky GReAT Константин Исаков добавляет, что рассылки через легальные сервисы труднее блокировать защитным решениям.

RSS: Новости на портале Anti-Malware.ru