


Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

Windows-троян Coyote нацелился на 60+ банковских приложений

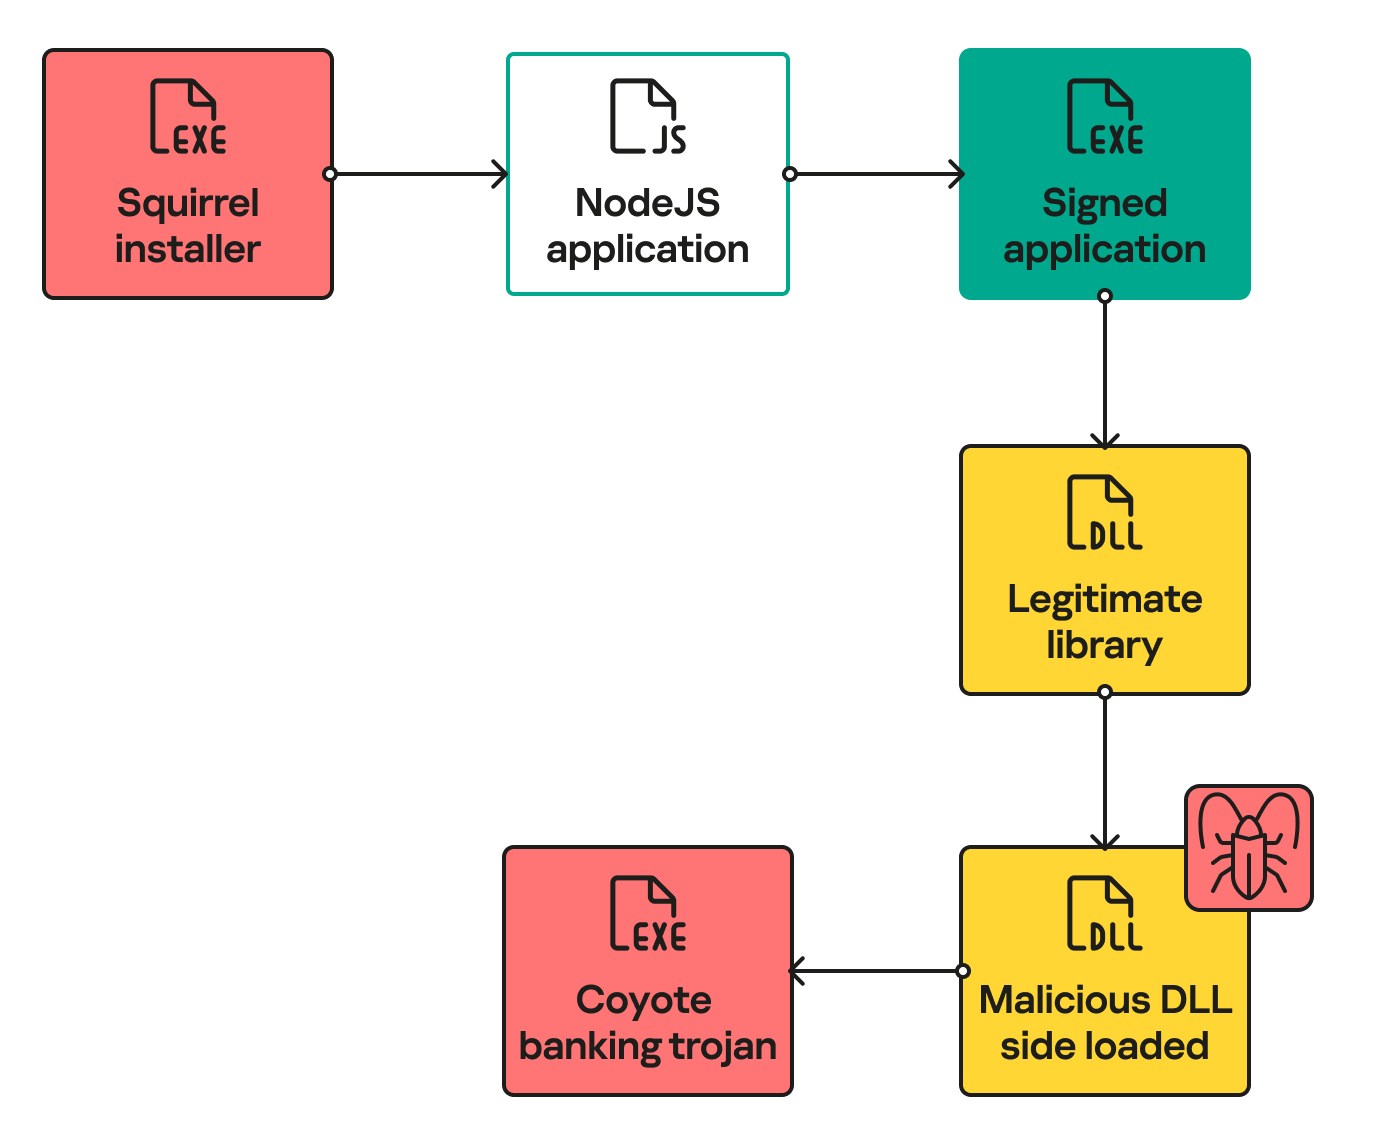
Анализ нового банковского трояна, проведенный в «Лаборатории Касперского», показал, что список целей Coyote включает более 60 приложений. Цепочка заражения использует непривычные элементы: установщик Squirrel, NodeJS-скрипт, загрузчик на Nim.

Как и многие собратья, новобранец мониторит запуск программ на зараженной машине. Когда жертва открывает интересующее Coyote приложение или заходит на определенный сайт, банкер сообщает об этом оператору и в ответ получает инструкции.

Судя по списку команд, вредонос умеет регистрировать клавиатурный ввод, делать скриншоты, пользоваться оверлеями, перемещать курсор в указанную точку, а также прибивать процессы и выключать компьютер. Обмен с C2-сервером осуществляется по SSL-каналам, с обоюдной верификацией; для этого Coyote придан сертификат.

Строки кода зловреда зашифрованы по AES, никакой другой обфускации не используется. От обнаружения его призвана уберечь многоступенчатая схема заражения. Вместо привычного MSI используется opensource-инсталлятор Squirrel; с его помощью Coyote прячет начальный загрузчик, выдавая его за апдейтер.

При запуске лоадера второй ступени (приложение NodeJS) отрабатывает сценарий, который переносит исполняемые файлы из /temp в папку клипов, сохраненных жертвой (captures в коллекции видео), и запускает один из них — легитимное приложение, необходимое для загрузки вредоносного кода в память по методу DLL sideloading.

Финальный лоадер написан на Nim, что пока редкость в мире вредоносов и потому пока исправно помогает им обходить антивирусы. Главной задачей этого загрузчика является распаковка NET-экзешника и запуск его в памяти своего процесса.


Почти 90% случаев заражения Coyote зафиксированы на территории Бразилии, однако практика показывает, что зловреды, нацеленные на местный онлайн-банкинг, после обкатки могут использоваться и за пределами страны.

Достаточно вспомнить печально известного Grandoreiro, который долго не давал покоя бразильцам, а затем отправился на гастроли в Мексику, Испанию и десятка три других стран. В итоге им заинтересовались правоохранительные органы: недавно в Бразилии с инициативы Интерпола и властей Испании было проведено пять арестов и 13 обысков в связи с массовым хищением денег с помощью успешного трояна.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru