


Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

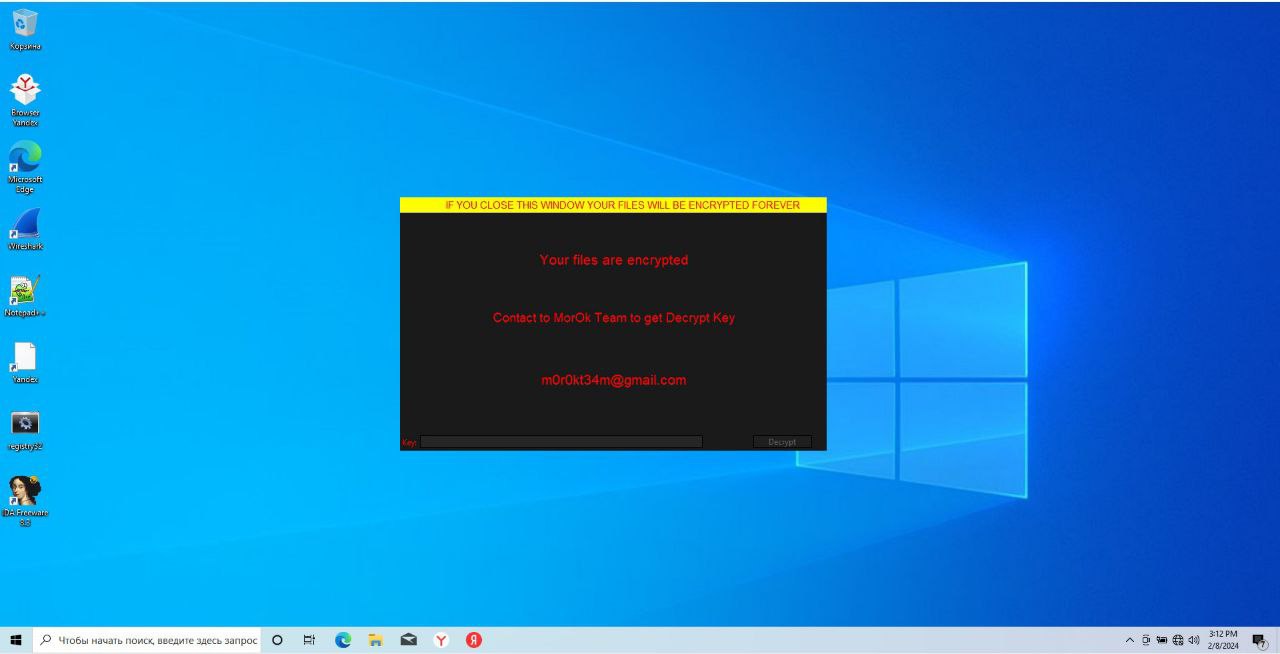
Команда отдела реагирования и цифровой криминалистики Angara SOC обнаружила новую группировку — M0r0k T34m (Morok Team) (Sunset Wolf) — кластер, активный как минимум с ноября 2023 года.  Хакеры атакуют различные организации с целью распространениях программы-вымогателя и затем требуют выкуп за расшифровку.

Группировка применяет собственную программу-вымогатель — M0r0k, написанную при помощи Python и использующую алгоритм Fernet для рекурсивного шифрования файлов. Никакого дополнительного расширения при этом не добавляется, но в начало зашифрованного файла идет добавление строки MR !

Из примечательного, в качестве закрепления в скомпрометированной сети и коммуникации с так называемым сервером управления используется утилита ngrok для проброса порта 3389 (RDP). Это позволяет открыть доступ к внутренним ресурсам машины.


«Ngrok в принципе стал очень популярен, например, ее использование характерно для Shadow Wolf (также известны как Shadow или C0met). Дополнительно атакующие также создают учетные записи, которые в последующем добавляют в привилегированные группы, а выбирают названия учетных данных максимально похожих на легитимные, в том числе "однофамильцев" действующих сотрудников», — комментирует Никита Леокумович, руководитель отдела реагирования и цифровой криминалистики Angara SOC.

Несмотря на то, что полная реконструкция инцидента еще идет, эксперты отмечают, что получение первоначального доступа в сеть реализуется через эксплуатирование уязвимостей публично доступных приложений.

Риск заражения может быть снижен за счет мониторинга информационной инфраструктуры, а именно выявление обнаружение и реагирование на массовое удаление, создание или изменение файлов, добавление привилегированных учетных записей, использование утилит для удаленного подключения и все внешние подключения.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru