


Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

В репозитории Python Package Index (PyPI) нашлась очередная порция вредоносных пакетов, доставляющих на Windows-компьютеры вредоносную программу WhiteSnake. Задача «белой змеи» — вытащить конфиденциальные данные жертвы.

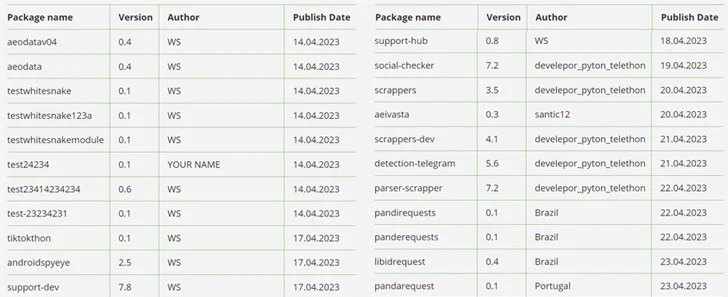
Пакеты, которых стоит остерегаться, имеют следующие имена: nigpal, figflix, telerer, seGMM, fbdebug, sGMM, myGens, NewGends и TestLibs111. Их загрузил злоумышленник с ником WS.

«В упомянутых пакетах можно найти зашифрованный Base64 исходный код Python-скриптов. Он располагается в файлах setup.py. В зависимости от версии операционной системы конечный пейлоад устанавливается после инсталляции Python-пакетов», — пишет в отчёте команда Fortinet FortiGuard Labs.

Если на целевом компьютере установлена Windows, жертва получает в систему вредонос WhiteSnake. Пользователям Linux достаётся скрипт на Python, собирающий конфиденциальную информацию.

В феврале прошлого года мы писали про WhiteSnake, который может атаковать как Windows, так и Linux. Тем не менее функциональность трояна в *nix-системах ограничена.

Летом прошлого года киберпреступники рассылали WhiteSnake российским компаниям от лица Роскомнадзора.

«Белая змея» может вытаскивать данные из браузеров, криптовалютных кошельков и популярных приложений: WinSCP, CoreFTP, Windscribe, Filezilla, AzireVPN, Snowflake, Steam, Discord, Signal и Telegram.


Исследователи из Checkmarx считают, что за распространением WhiteSnake стоит группировка PYTA31. Интересно, что найденные в PyPI пакеты демонстрируют функциональность клипера — вредоноса, перехватывающего данные в буфере обмена.

Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru