


В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

В 2023 году корпоративные учетки утекли более чем в 90% компаний

«Инфосистемы Джет» опубликовала итоги анализа киберугроз, с которыми ее клиенты столкнулись в 2023 году. Зафиксировано на 11% больше атак, чем в 2022 году (drive-by-загрузки, фишинг и т. п.); на периметре 72% компаний найдены критические уязвимости.

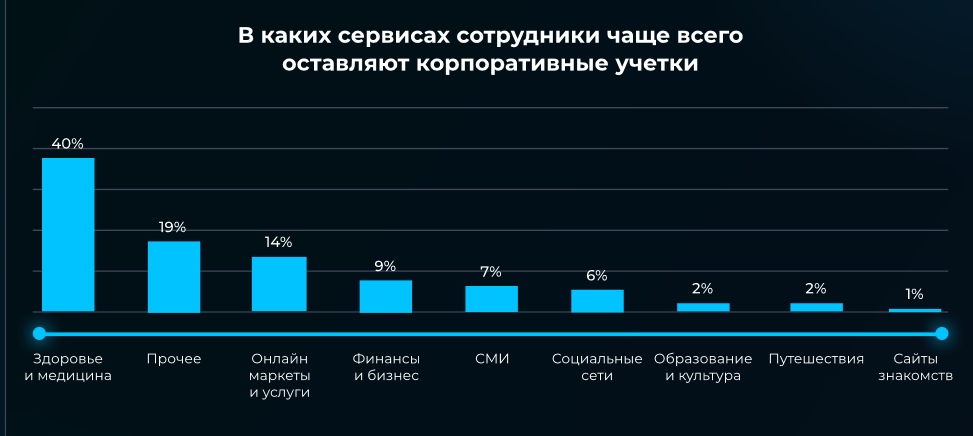
Более чем у 90% подопечных выявлена утечка корпоративных учеток, при этом почти в половине случаев пароли сливаются в открытом виде (в 44% — в виде хешей). Имена 93% подписчиков на услугу мониторинга внешних угроз упоминались на теневых форумах и в телеграм-каналах, посещаемых киберкриминалом.


«В 2023 году индустрия кибербезопасности столкнулась с необходимостью пересмотра своих стратегий и приоритетов, — подчеркнул Андрей Янкин, директор ИБ-центра «Инфосистемы Джет». — Компании вынуждены активно анализировать и контролировать информацию за пределами своих внутренних сетей, чтобы обеспечить системный контроль защищенности постоянно модернизируемой ИТ-инфраструктуры».

Аналитики также отметили рост популярности взлома ИТ-подрядчиков как способа проникновения в целевые сети. Вклад таких случаев эксплуатации доверия в общий объем атак возрос (PDF) более чем на 20%.

Усложнение характера и методов атак, расширение арсенала самозащиты вредоносов, активное использование злоумышленниками средств автоматизации и освоение ими ИИ-технологий диктуют смену приоритетов при обеспечении безопасности бизнеса.

В этом году эксперты прогнозируют рост спроса на услуги по управлению рисками, активизацию работы с кадрами как меры противодействия инсайдерским сливам, увеличение инвестиций в киберстрахование.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru