


Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Исследователи из Массачусетского технологического института (MIT) доказали, что встроенные в iPhone и Android-устройства датчики освещенности позволяют отслеживать активность пользователя по жестам на сенсорном экране.

Эти датчики пассивно собирают данные об изменении интенсивности света, который частично блокирует рука при скроллинге и свайпинге, чтобы корректировать яркость и цветность экрана. Доступ к такой информации может получить любое приложение, в том числе шпионское, не запрашивая разрешение у пользователя.

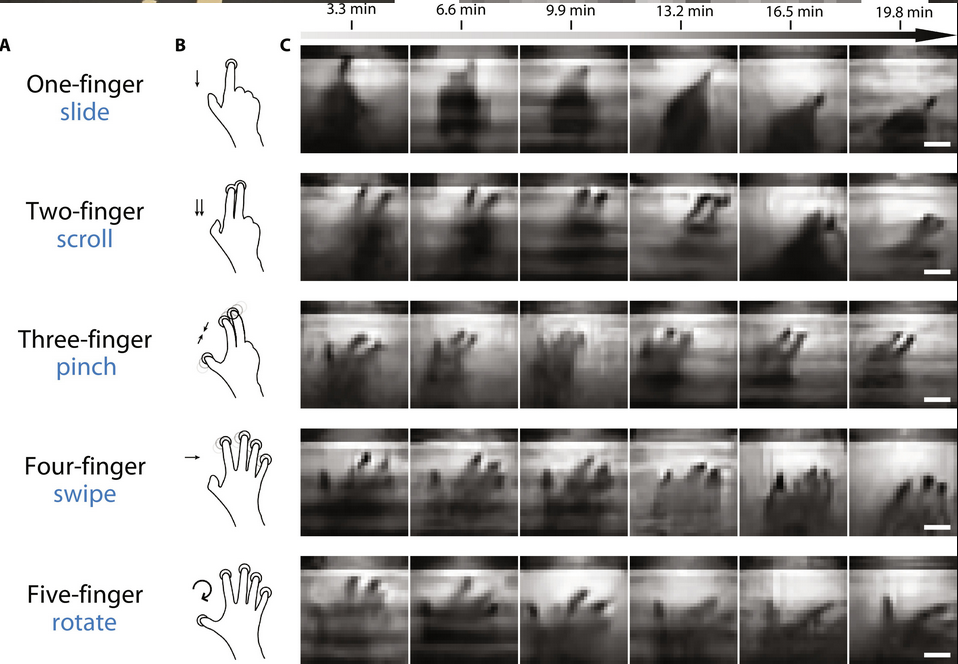
Для демонстрации потенциального риска приватности университетские исследователи создали алгоритм визуализации, формирующий двумерные изображения на основе поступающих с датчиков данных. Оптимизация и очистка от шума осуществлялись с помощью технологии глубокого обучения.

Скорость передачи данных в данном случае невысока (в ходе тестов ученые получали один кадр жеста за 3,3 минуты на планшете под Android 8.1.0), а для пригодной для использования картинки нужен также ИИ, поэтому злоумышленники вряд ли сочтут подобный способ шпионажа целесообразным. Тем не менее проведенное в MIT исследование подтвердило существование неочевидных векторов атаки, которые стоит учитывать.


Во избежание абьюзов ученые предлагают производителям ОС ограничить доступ к датчикам освещения для приложений: пусть пользователи сами решают, отклонить или одобрить такой запрос. Уменьшить риск также поможет снижение частоты срабатывания датчиков до 1-5 Гц и уровня освещенности до 10-50 лк. Сами датчики лучше размещать сбоку, а не на фронтальной поверхности.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru