


Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Датчики освещенности iPhone и Android можно использовать для слежки

Исследователи из Массачусетского технологического института (MIT) доказали, что встроенные в iPhone и Android-устройства датчики освещенности позволяют отслеживать активность пользователя по жестам на сенсорном экране.

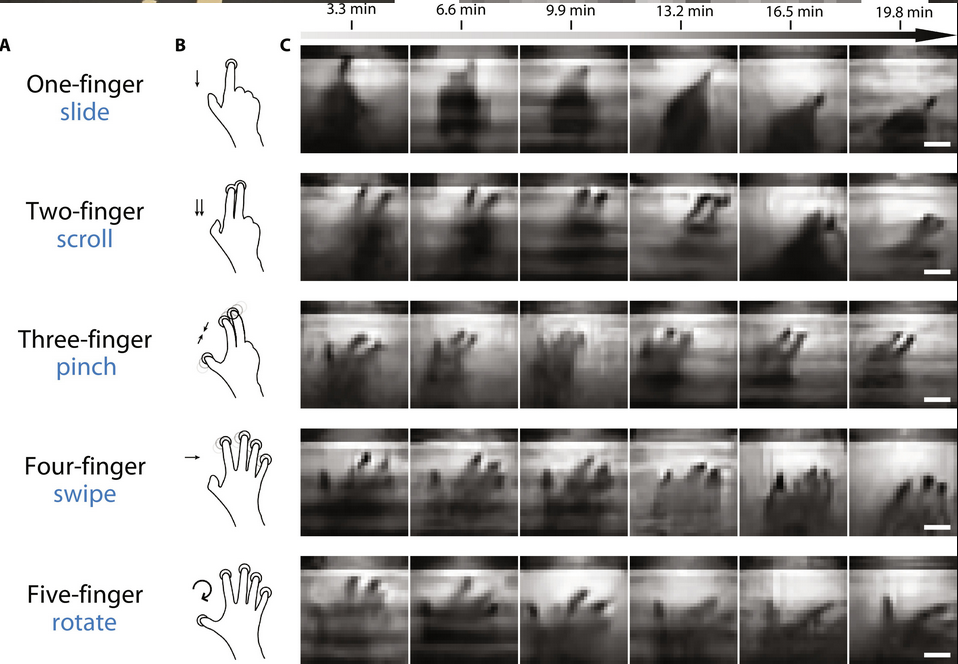
Эти датчики пассивно собирают данные об изменении интенсивности света, который частично блокирует рука при скроллинге и свайпинге, чтобы корректировать яркость и цветность экрана. Доступ к такой информации может получить любое приложение, в том числе шпионское, не запрашивая разрешение у пользователя.

Для демонстрации потенциального риска приватности университетские исследователи создали алгоритм визуализации, формирующий двумерные изображения на основе поступающих с датчиков данных. Оптимизация и очистка от шума осуществлялись с помощью технологии глубокого обучения.

Скорость передачи данных в данном случае невысока (в ходе тестов ученые получали один кадр жеста за 3,3 минуты на планшете под Android 8.1.0), а для пригодной для использования картинки нужен также ИИ, поэтому злоумышленники вряд ли сочтут подобный способ шпионажа целесообразным. Тем не менее проведенное в MIT исследование подтвердило существование неочевидных векторов атаки, которые стоит учитывать.


Во избежание абьюзов ученые предлагают производителям ОС ограничить доступ к датчикам освещения для приложений: пусть пользователи сами решают, отклонить или одобрить такой запрос. Уменьшить риск также поможет снижение частоты срабатывания датчиков до 1-5 Гц и уровня освещенности до 10-50 лк. Сами датчики лучше размещать сбоку, а не на фронтальной поверхности.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru