


За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

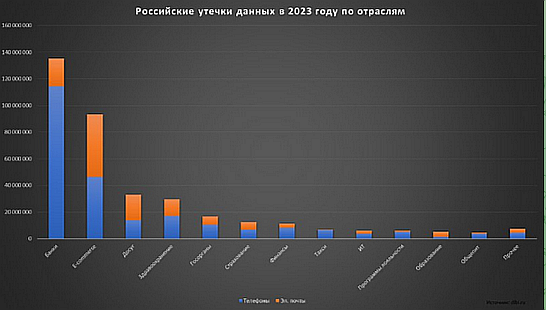
В 2023 году сервис DLBI (разведки уязвимостей и утечек данных) зафиксировал более 290 киберинцидентов в рунете. В результате было суммарно скомпрометировано 240 млн телефонных номеров и 123 млн имейл-адресов пользователей.

Украденные ПДн выставлялись на продажу в даркнете, расшаривались в закрытых форумах и телеграм-каналах, выкладывались в общий доступ. Заметим, похожую статистику опубликовала в прошлом месяце ГК «Солар».

Чаще всего утечки, по данным DLBI, происходили в таких вертикалях, как электронная коммерция (около 40% инцидентов), здравоохранение и индустрия развлечений (9 и 8,5% соответственно). По объему украденных данных лидируют банки (47% номеров телефона) и e-commerce (38% адресов имейл).


Примечательно, что доля крупных утечек (свыше 1 млн уникальных записей) за год сократилась с 30 до 10%. Злоумышленники теперь предпочитают объединять слитые базы с целью использования в дальнейших атаках (например, по методу credential stuffing).

«В 2022 году атаки были более целевыми и направлялись на крупные российские компании, взлом которых мог стать громким пиар-поводом, — комментирует основатель DLBI Ашот Оганесян, — После того как эти компании более плотно занялись информационной безопасностью, такая стратегия стала неэффективной и уступила место массовому сканированию российского сегмента сети с последующем взломом любых ресурсов, имеющих уязвимости».

Как выяснилось, утечки личных данных беспокоят 81% россиян. Чтобы заставить участников рынка усерднее блюсти интересы клиентов, власти решили ввести оборотные штрафы за такие инциденты и криминализировать незаконный оборот ПДн.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru