


За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

В 2023 году сервис DLBI (разведки уязвимостей и утечек данных) зафиксировал более 290 киберинцидентов в рунете. В результате было суммарно скомпрометировано 240 млн телефонных номеров и 123 млн имейл-адресов пользователей.

Украденные ПДн выставлялись на продажу в даркнете, расшаривались в закрытых форумах и телеграм-каналах, выкладывались в общий доступ. Заметим, похожую статистику опубликовала в прошлом месяце ГК «Солар».

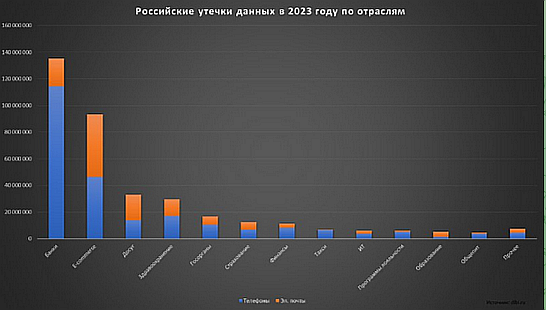
Чаще всего утечки, по данным DLBI, происходили в таких вертикалях, как электронная коммерция (около 40% инцидентов), здравоохранение и индустрия развлечений (9 и 8,5% соответственно). По объему украденных данных лидируют банки (47% номеров телефона) и e-commerce (38% адресов имейл).


Примечательно, что доля крупных утечек (свыше 1 млн уникальных записей) за год сократилась с 30 до 10%. Злоумышленники теперь предпочитают объединять слитые базы с целью использования в дальнейших атаках (например, по методу credential stuffing).

«В 2022 году атаки были более целевыми и направлялись на крупные российские компании, взлом которых мог стать громким пиар-поводом, — комментирует основатель DLBI Ашот Оганесян, — После того как эти компании более плотно занялись информационной безопасностью, такая стратегия стала неэффективной и уступила место массовому сканированию российского сегмента сети с последующем взломом любых ресурсов, имеющих уязвимости».

Как выяснилось, утечки личных данных беспокоят 81% россиян. Чтобы заставить участников рынка усерднее блюсти интересы клиентов, власти решили ввести оборотные штрафы за такие инциденты и криминализировать незаконный оборот ПДн.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru