


Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Заточенный под кражу данных вредонос Phemedrone был замечен в новой кампании. Чтобы установить троян в систему жертвы, злоумышленники эксплуатируют уязвимость в Microsoft Defender SmartScreen (CVE-2023-36025).

Phemedrone — опенсорсный инфостилер, собирающий данные жертвы из веб-браузеров, криптокошельков, а также мессенджеров Discord, Telegram и клиента Steam.

Собранная информация отправляется в руки операторов Phemedrone и впоследствии используется для продажи другим злоумышленникам или развития собственных атак.

Уязвимость CVE-2023-36025, фигурирующая в кампании Phemedrone, позволяет обойти защитную функцию SmartScreen. В ноябре в общей доступ выложили соответствующий эксплойт.

С выходом ноябрьского набора патчей Microsoft устранила CVE-2023-36025 вместе с другими пятью уязвимостями нулевого дня.

В отчёте Trend Micro специалисты отмечают, что упомянутую брешь используют не только операторы Phemedrone. CVE-2023-36025 была замечена и в атаках программ-вымогателей.

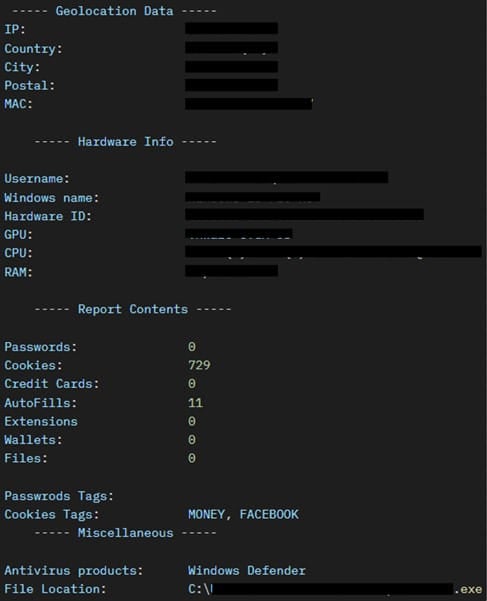
При запуске в системе Phemedrone расшифровывает необходимые компоненты, получает конфигурацию и начинает сбор данных из определённых приложений. Для передачи сведений используется Telegram.

Атакуется следующий софт:

  • Chromium-браузеры (сохранённые пароли, cookies и автозаполнение);
  • Gecko-браузеры;
  • Криптокошельки (Atom, Armory, Electrum и Exodus);
  • Discord (извлекаются токены аутентификации);
  • FileGrabber (собираются данные из директорий «Рабочий стол» и «Документы»);
  • FileZilla (учётные данные от FTP-аккаунтов);
  • Steam;
  • Telegram (извлекаются данные из папки «tdata»).

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru