


Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Заточенный под кражу данных вредонос Phemedrone был замечен в новой кампании. Чтобы установить троян в систему жертвы, злоумышленники эксплуатируют уязвимость в Microsoft Defender SmartScreen (CVE-2023-36025).

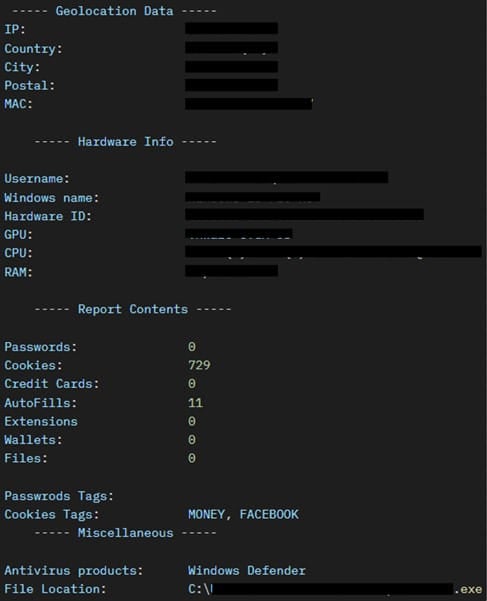
Phemedrone — опенсорсный инфостилер, собирающий данные жертвы из веб-браузеров, криптокошельков, а также мессенджеров Discord, Telegram и клиента Steam.

Собранная информация отправляется в руки операторов Phemedrone и впоследствии используется для продажи другим злоумышленникам или развития собственных атак.

Уязвимость CVE-2023-36025, фигурирующая в кампании Phemedrone, позволяет обойти защитную функцию SmartScreen. В ноябре в общей доступ выложили соответствующий эксплойт.

С выходом ноябрьского набора патчей Microsoft устранила CVE-2023-36025 вместе с другими пятью уязвимостями нулевого дня.

В отчёте Trend Micro специалисты отмечают, что упомянутую брешь используют не только операторы Phemedrone. CVE-2023-36025 была замечена и в атаках программ-вымогателей.

При запуске в системе Phemedrone расшифровывает необходимые компоненты, получает конфигурацию и начинает сбор данных из определённых приложений. Для передачи сведений используется Telegram.

Атакуется следующий софт:

  • Chromium-браузеры (сохранённые пароли, cookies и автозаполнение);
  • Gecko-браузеры;
  • Криптокошельки (Atom, Armory, Electrum и Exodus);
  • Discord (извлекаются токены аутентификации);
  • FileGrabber (собираются данные из директорий «Рабочий стол» и «Документы»);
  • FileZilla (учётные данные от FTP-аккаунтов);
  • Steam;
  • Telegram (извлекаются данные из папки «tdata»).

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru