


Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

NoaBot — новый ботнет, основанный на печально известном Mirai, засветился в компаниях криптомайнинга. Особенностью NoaBot можно назвать самораспространяющийся компонент и SSH-бэкдор.

На атаки операторов NoaBot указали специалисты компании Akamai. Стив Купчик, один из исследователей поделился в отчёте следующим данными:

«Среди функциональных возможностей NoaBot — самораспространение по типу сетевого червя, а также скачивание и выполнение на сервере дополнительных бинарников».

Mirai породил множество преемников после утечки исходного кода вредоноса в 2016 году. NoaBot как раз стал одним из них, при этом эксперты связывают его активность с сетевым червём P2PInfect, активность которого в сентябре 2023 года возросла в 600 раз.

Дело в том, что злоумышленники в качестве эксперимента иногда устанавливали P2PInfect вместо NoaBot. Модуль нового ботнета, отвечающий за распространение, задействует SSH-сканер для поиска уязвимых к подбору паролей серверов.

Если операторам удаётся обнаружить потенциальную цель, они запускают классический брутфорс с подбором по словарю, после чего добавляют открытый ключ SSH в файл .ssh/authorized_keys.

При необходимости NoaBot легко загружает и выполняет дополнительные бинарники, а также пытается найти новые жертвы и перескочить на них.


«NoaBot скомпилирован при помощи uClibc, что, судя по всему, повлияло на детектирование антивирусными средствами. Как правило, варианты Mirai обнаруживаются с помощью соответствующей сигнатуры, однако в NoaBot защитные программы видят SSH-сканер или обычный троян».

Обфускация также помогает операторам действовать незаметно, а конечной целью является установка модифицированной версии вредоносного майнера XMRig.

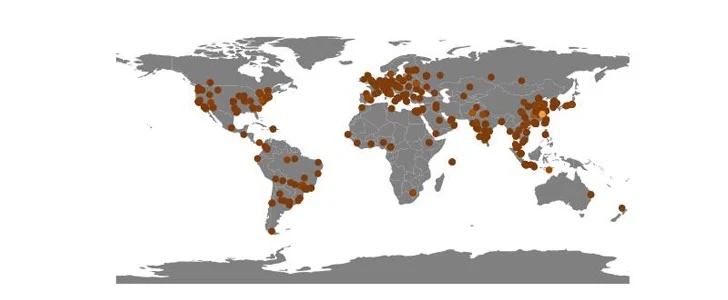
Исследователям из Akamai удалось выявить 849 IP-адресов жертв нового ботнета. Основная часть заражений пришлась на Китай, хотя географически киберпреступники не привязываются к какой-либо стране.

Подпишитесь на новости

Яндекс Диск вернул автозагрузку фото, восстановление близко к финалу

Фотографиям и видео больше не нужен ручной переезд в облако: в «Яндекс Диске» восстановили мобильную автозагрузку. Снимки с телефона снова могут автоматически отправляться в хранилище, сообщила пресс-служба «Яндекс 360».

Следить за восстановлением функций можно в блоге «Яндекс 360», где компания публикует статусы доступности сервисов.

Заодно на «Диск» вернулся видеостриминг. Теперь ролики снова можно смотреть прямо в сервисе, не скачивая файл целиком на устройство.

По оценке техногиганта, это почти завершающий этап восстановления «Диска» после повреждения инфраструктуры Яндекса.

Ранее, напомним, стало известно, что ни один из трёх суперкомпьютеров Яндекса («Ляпунов», «Червоненкис» и «Галушкин») не пострадал при атаках на дата-центры компании. Оборудование уже вывезли с прежних площадок и разворачивают на новых.

Из-за атак на Яндекс облачный рынок столкнулся с неприятной перспективой: восстанавливать мощности придется дорогим оборудованием, а защищать площадки — за дополнительные деньги. Часть этих расходов в итоге может добраться до клиентских счетов.

RSS: Новости на портале Anti-Malware.ru