


Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

Новый червеобразный ботнет NoaBot атакует SSH-серверы для криптомайнинга

NoaBot — новый ботнет, основанный на печально известном Mirai, засветился в компаниях криптомайнинга. Особенностью NoaBot можно назвать самораспространяющийся компонент и SSH-бэкдор.

На атаки операторов NoaBot указали специалисты компании Akamai. Стив Купчик, один из исследователей поделился в отчёте следующим данными:

«Среди функциональных возможностей NoaBot — самораспространение по типу сетевого червя, а также скачивание и выполнение на сервере дополнительных бинарников».

Mirai породил множество преемников после утечки исходного кода вредоноса в 2016 году. NoaBot как раз стал одним из них, при этом эксперты связывают его активность с сетевым червём P2PInfect, активность которого в сентябре 2023 года возросла в 600 раз.

Дело в том, что злоумышленники в качестве эксперимента иногда устанавливали P2PInfect вместо NoaBot. Модуль нового ботнета, отвечающий за распространение, задействует SSH-сканер для поиска уязвимых к подбору паролей серверов.

Если операторам удаётся обнаружить потенциальную цель, они запускают классический брутфорс с подбором по словарю, после чего добавляют открытый ключ SSH в файл .ssh/authorized_keys.

При необходимости NoaBot легко загружает и выполняет дополнительные бинарники, а также пытается найти новые жертвы и перескочить на них.


«NoaBot скомпилирован при помощи uClibc, что, судя по всему, повлияло на детектирование антивирусными средствами. Как правило, варианты Mirai обнаруживаются с помощью соответствующей сигнатуры, однако в NoaBot защитные программы видят SSH-сканер или обычный троян».

Обфускация также помогает операторам действовать незаметно, а конечной целью является установка модифицированной версии вредоносного майнера XMRig.

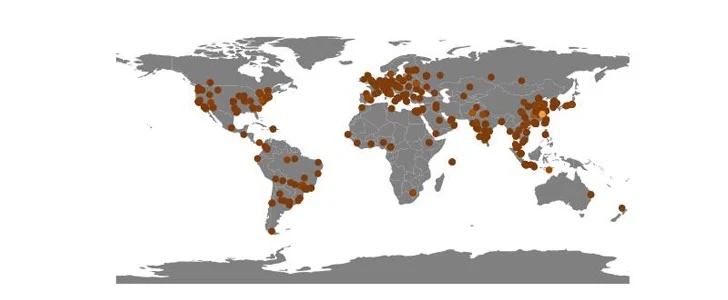
Исследователям из Akamai удалось выявить 849 IP-адресов жертв нового ботнета. Основная часть заражений пришлась на Китай, хотя географически киберпреступники не привязываются к какой-либо стране.

Подпишитесь на новости

Подросток месяцами обсуждал суицид с ИИ Google, школьная защита запоздала

Школьный ноутбук, ИИ в поисковике и система мониторинга — внушительный набор технологий, который всё равно не обеспечил своевременную помощь ребёнку. Родители 13-летней девочки из Северной Каролины подали иск против Google и Alphabet. Они утверждают, что общение с ИИ через школьный Chromebook способствовало развитию у дочери суицидального кризиса.

Как рассказывает WIRED, девочка месяцами обсуждала с ИИ депрессию и самоубийство.

Школьная система мониторинга неделями не поднимала тревогу. Когда уведомление наконец появилось, оно попало бывшему школьному консультанту, который переслал его действующим сотрудникам. После этого вмешалась мать.

По данным Reuters, родители узнали о происходящем после того, как защитное ПО пометило документ с планами похорон. В иске также утверждается, что бот помогал девочке скрывать своё состояние от близких.

По мнению родителей, Google встроила ИИ в привычные продукты, не предупредив школы и семьи о рисках.

Google заявила, что изучает иск. Корпорация добра подчёркивает, что работала с медицинскими специалистами и экспертами над защитными функциями, которые должны направлять молодых пользователей к реальной помощи.

RSS: Новости на портале Anti-Malware.ru