


Steam прекратил поддержку Windows 7, 8 и 8.1

Steam прекратил поддержку Windows 7, 8 и 8.1

Steam прекратил поддержку Windows 7, 8 и 8.1

Steam, сервис распространение видеоигр в цифровом формате, на днях отказался от поддержки Windows 7, Windows 8 и Windows 8.1. Пользователям этих версий рекомендуют проапгрейдиться.

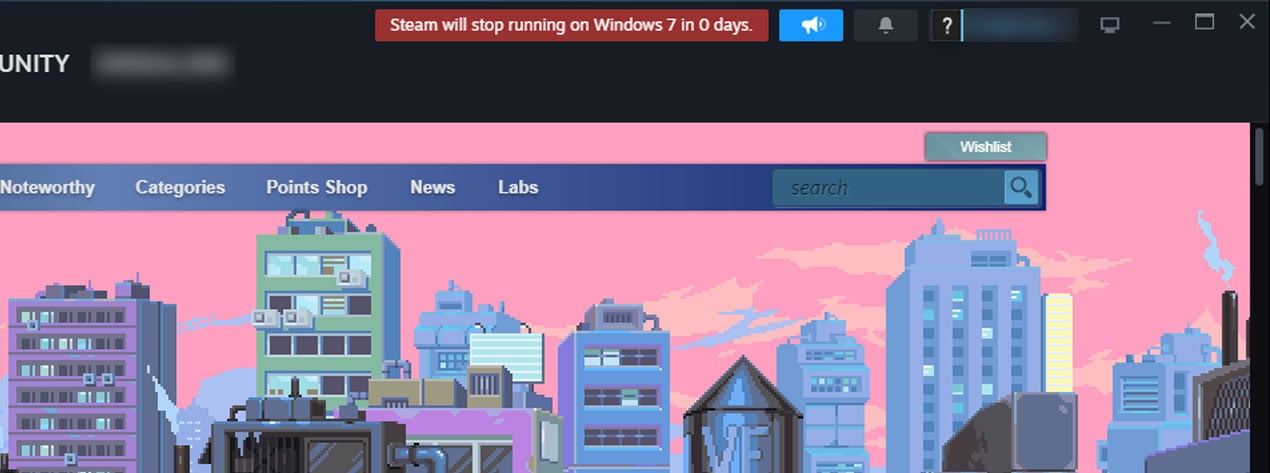
О прекращении поддержки предупреждали ещё в прошлом году. Клиент Steam даже вывел вверху обратный отсчёт до момента прекращения выпуска обновлений и патчей.

На сегодняшний день Steam отображает 0 дней до окончания поддержки на Windows 7, а также ведёт пользователя на страницу, где подробно расписана политика разработчиков.

Скриншот BleepingComputer.com


«С 1 января 2023 года Steam прекращает поддерживать операционные системы Windows 7, Windows 8 и Windows 8.1. После указанной даты клиенты на этих ОС не будут получать обновления, включая патчи», — гласит запись на странице поддержки.

Представители онлайн-сервиса также предупредили геймеров о рисках использования старых версий Steam, поскольку через них в систему могут проникнуть вредоносные программы, похищающие данные жертв.

Согласно декабрьскому опросу, отказ от поддержки Windows 7, Windows 8 и Windows 8.1 затронет всего 0,89% пользователей сервиса.

Здесь, конечно, стоит вспомнить ранее выявленные критические уязвимости Steam, которые позволяли взламывать компьютеры игроков.

К слову, злоумышленники в последнее время интересуются и аккаунтами разработчиков игр. После серии таких атак компания Valve, владеющая Steam, решила защитить учётные записи СМС-верификацией.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru