



Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

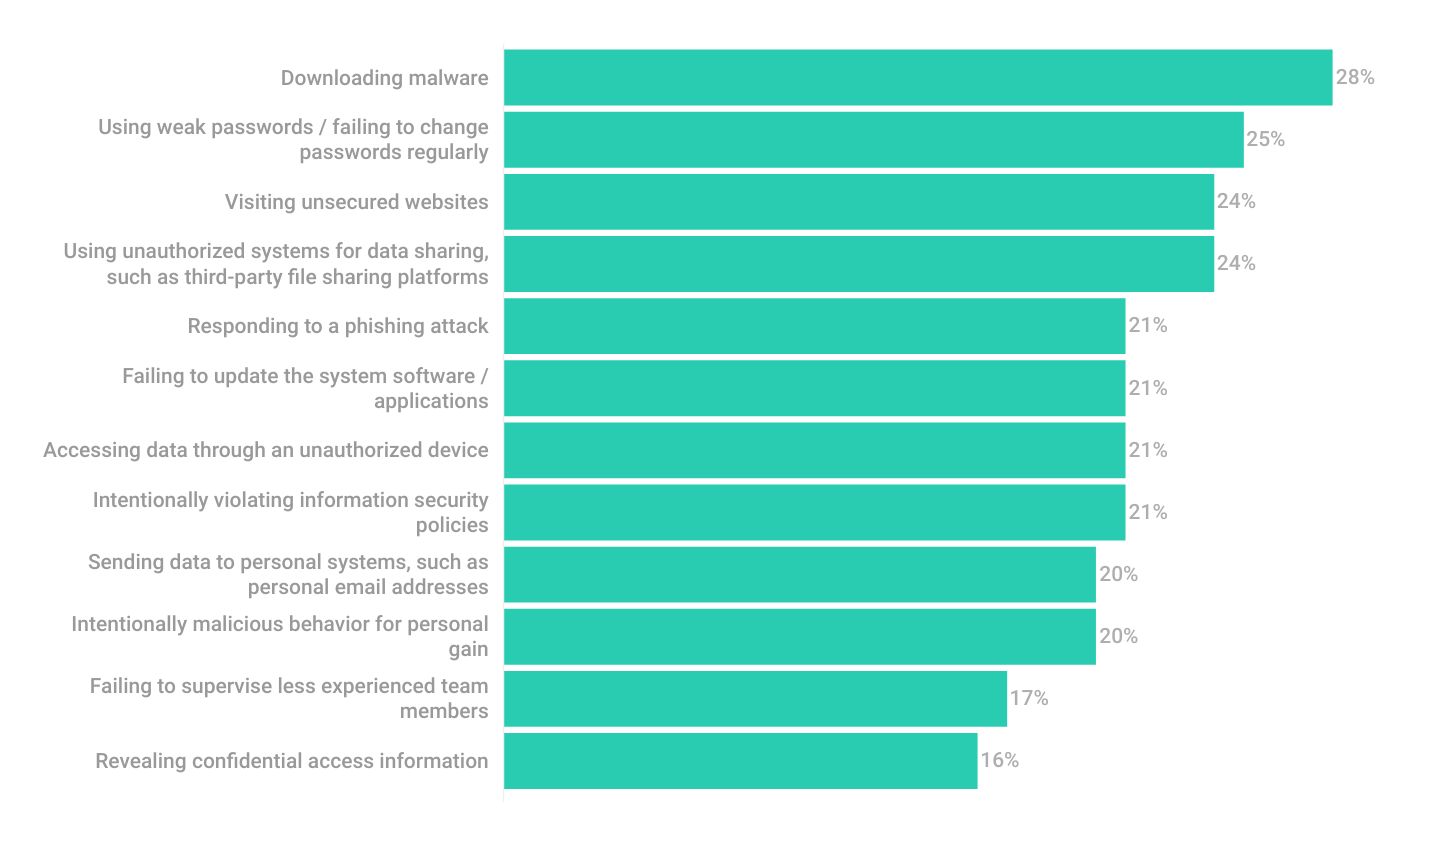
Согласно результатам опроса, проведенного по заказу «Лаборатории Касперского», в 2022 и 2023 гг. с киберинцидентами столкнулись 77% бизнес-структур. В 11% случаев атаку спровоцировало использование сотрудниками нежелательных цифровых инструментов.

В опросе приняли участие 1260 специалистов по ИТ и ИБ из 19 стран, в том числе России. Все они работают в компаниях разной величины, занимая посты менеджера и выше.

Как оказалось, обострившаяся из-за BYOD проблема использования на работе несанкционированных приложений, мобильников, флешек, устаревшего оборудования и наиболее актуальна для ИТ-индустрии (16% киберинцидентов). Высоки также риски на объектах КИИ, в транспортных и логистических компаниях (по 13%).

Ситуацию усугубляет тот факт, что во многих организациях не прописана ответственность сотрудников за нарушения политик безопасности и отсутствует соответствующий контроль.


В реальности рисков, связанных с использованием теневых ИТ, все недавно убедились га примере Okta. Сотрудник техподдержки хранил учетные данные для доступа к системе в своем Google-аккаунте; злоумышленникам удалось взломать его (или персональный девайс), войти в систему и украсть имена и имейл-адреса пользователей, среди которых числились Cloudflare и 1Password.

«Сотрудники, использующие приложения, устройства и облачные сервисы, не одобренные ИТ-отделом, рассуждают так: если у них надёжный разработчик, значит, они безопасны, — комментирует Алексей Вовк, руководитель управления ИБ Kaspersky. — Однако сторонние поставщики применяют так называемую модель разделённой ответственности. Она означает, что, нажимая „Я согласен”, пользователь подтверждает, что будет регулярно обновлять ПО и берёт на себя ответственность за инциденты, связанные с его использованием (включая утечку корпоративных данных)».

Снизить риски в отношении теневых ИТ помогут рекомендации экспертов:

  • укрепить связи с ИТ-отделом внутри компании;
  • регулярно проводить инвентаризацию ИТ-активов и проверять внутреннюю сеть;
  • ограничить доступ к внутренним системам для удаленных сотрудников, обеспечить контроль;
  • ограничить использование сторонних сервисов;
  • обучать сотрудников основам ИБ, повышать квалификацию ИТ-персонала;
  • использовать надёжные защитные решения, такие как Kaspersky Security для бизнеса и Kaspersky Endpoint Security Cloud.
Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru