



Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

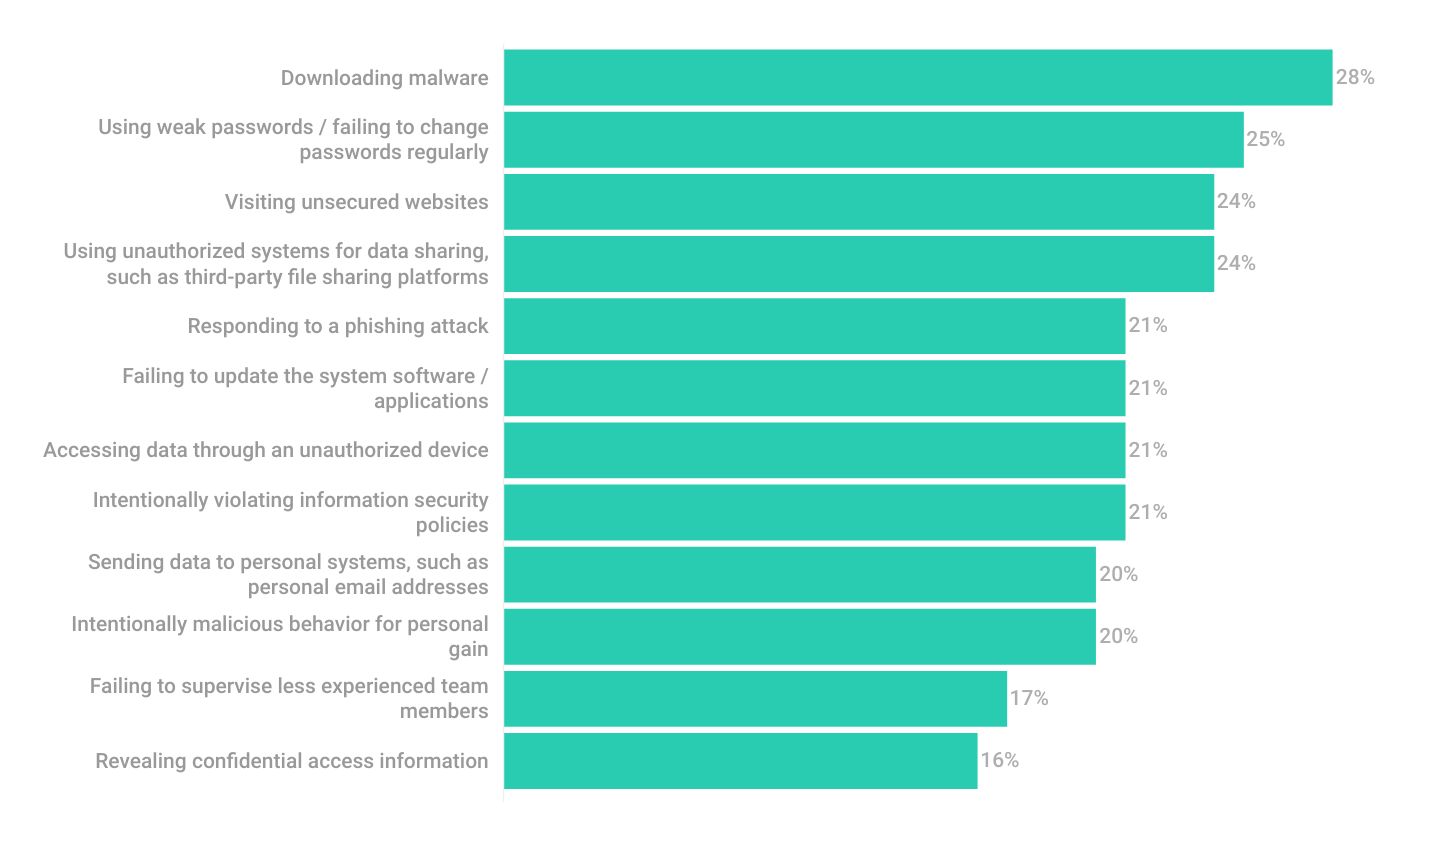
Согласно результатам опроса, проведенного по заказу «Лаборатории Касперского», в 2022 и 2023 гг. с киберинцидентами столкнулись 77% бизнес-структур. В 11% случаев атаку спровоцировало использование сотрудниками нежелательных цифровых инструментов.

В опросе приняли участие 1260 специалистов по ИТ и ИБ из 19 стран, в том числе России. Все они работают в компаниях разной величины, занимая посты менеджера и выше.

Как оказалось, обострившаяся из-за BYOD проблема использования на работе несанкционированных приложений, мобильников, флешек, устаревшего оборудования и наиболее актуальна для ИТ-индустрии (16% киберинцидентов). Высоки также риски на объектах КИИ, в транспортных и логистических компаниях (по 13%).

Ситуацию усугубляет тот факт, что во многих организациях не прописана ответственность сотрудников за нарушения политик безопасности и отсутствует соответствующий контроль.


В реальности рисков, связанных с использованием теневых ИТ, все недавно убедились га примере Okta. Сотрудник техподдержки хранил учетные данные для доступа к системе в своем Google-аккаунте; злоумышленникам удалось взломать его (или персональный девайс), войти в систему и украсть имена и имейл-адреса пользователей, среди которых числились Cloudflare и 1Password.

«Сотрудники, использующие приложения, устройства и облачные сервисы, не одобренные ИТ-отделом, рассуждают так: если у них надёжный разработчик, значит, они безопасны, — комментирует Алексей Вовк, руководитель управления ИБ Kaspersky. — Однако сторонние поставщики применяют так называемую модель разделённой ответственности. Она означает, что, нажимая „Я согласен”, пользователь подтверждает, что будет регулярно обновлять ПО и берёт на себя ответственность за инциденты, связанные с его использованием (включая утечку корпоративных данных)».

Снизить риски в отношении теневых ИТ помогут рекомендации экспертов:

  • укрепить связи с ИТ-отделом внутри компании;
  • регулярно проводить инвентаризацию ИТ-активов и проверять внутреннюю сеть;
  • ограничить доступ к внутренним системам для удаленных сотрудников, обеспечить контроль;
  • ограничить использование сторонних сервисов;
  • обучать сотрудников основам ИБ, повышать квалификацию ИТ-персонала;
  • использовать надёжные защитные решения, такие как Kaspersky Security для бизнеса и Kaspersky Endpoint Security Cloud.
Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru