



Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

После трехмесячного отсутствия на интернет-арене вредонос QakBot, он же Qbot и Pinkslipbot, вновь начал распространяться через спам-рассылки — в новой, еще не обкатанной версии и пока ограниченным тиражом.

В минувшем августе в ходе международной операции правоохранителям удалось проникнуть на серверы QakBot и спустить на зараженные Windows-машины команду на самоуничтожение трояна. В результате он исчез из репертуара авторов атак, использующих имейл; им пришлось переключиться на похожих, но менее мощных зловредов.

В конце прошлой недели исследователи из Microsoft в своем микроблоге на X (бывш. Twitter) сообщили об обнаружении новых QakBot-рассылок, небольших по объему и ориентированных на представителей индустрии гостеприимства.

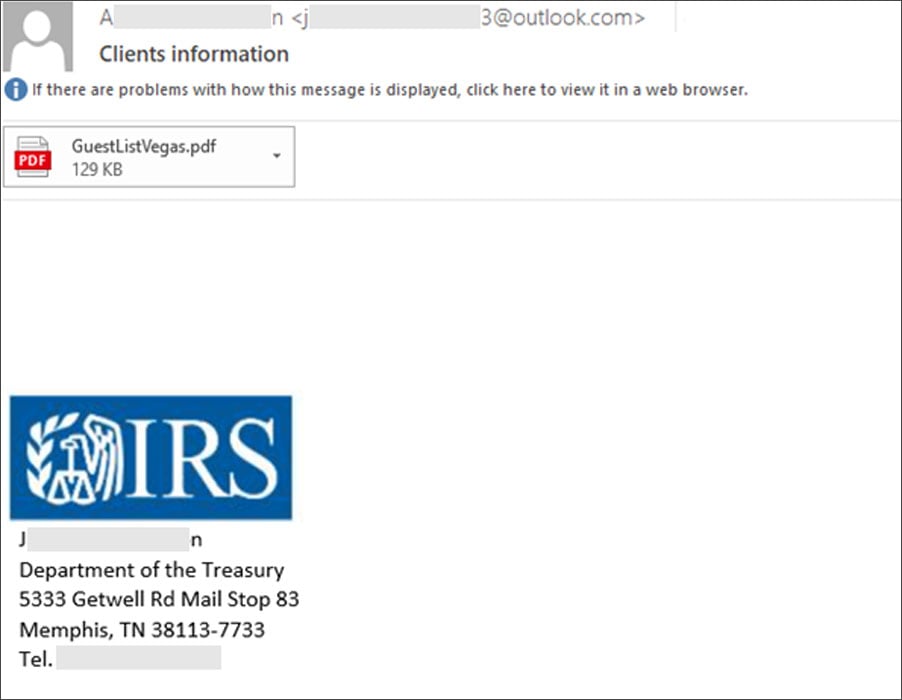
Поддельные письма с вредоносным вложением распространяются от имени Налоговой службы США. Прикрепленный файл PDF замаскирован под список гостей; при попытке его открыть выводится сообщение; предварительный просмотр не предусмотрен, можно лишь скачать документ по ссылке.


Анализ показал, что при клике по встроенной кнопке загружается заверенный подписью MSI-файл, который после установки загружает в память Qakbot DLL. Вредоносная библиотека была создана 11 декабря, в день, когда эксперты обнаружили троянскую рассылку.

Образец зловреда в базе Microsoft не числился; его C2-серверы расположены в Австрии и Финляндии (в обоих случаях используется порт 443). Другие исследователи подтвердили, что это новая версия Qakbot, притом в стадии разработки. От прежних она отличается незначительно; в частности, для расшифровки строк кода вместо XOR теперь используется AES.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru