



Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

Троян Qakbot вернулся, атакует владельцев отелей

После трехмесячного отсутствия на интернет-арене вредонос QakBot, он же Qbot и Pinkslipbot, вновь начал распространяться через спам-рассылки — в новой, еще не обкатанной версии и пока ограниченным тиражом.

В минувшем августе в ходе международной операции правоохранителям удалось проникнуть на серверы QakBot и спустить на зараженные Windows-машины команду на самоуничтожение трояна. В результате он исчез из репертуара авторов атак, использующих имейл; им пришлось переключиться на похожих, но менее мощных зловредов.

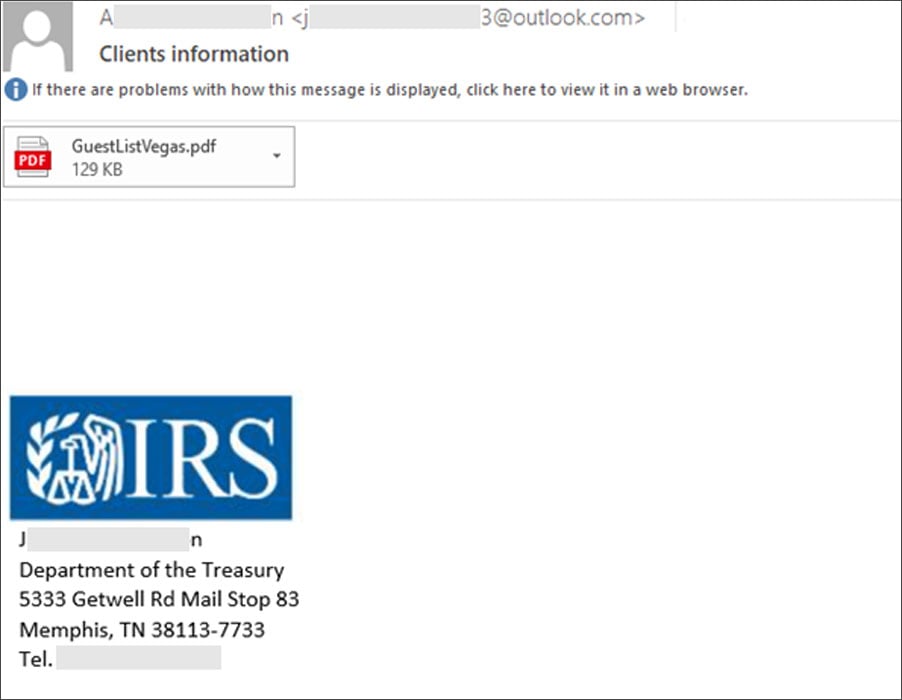
В конце прошлой недели исследователи из Microsoft в своем микроблоге на X (бывш. Twitter) сообщили об обнаружении новых QakBot-рассылок, небольших по объему и ориентированных на представителей индустрии гостеприимства.

Поддельные письма с вредоносным вложением распространяются от имени Налоговой службы США. Прикрепленный файл PDF замаскирован под список гостей; при попытке его открыть выводится сообщение; предварительный просмотр не предусмотрен, можно лишь скачать документ по ссылке.


Анализ показал, что при клике по встроенной кнопке загружается заверенный подписью MSI-файл, который после установки загружает в память Qakbot DLL. Вредоносная библиотека была создана 11 декабря, в день, когда эксперты обнаружили троянскую рассылку.

Образец зловреда в базе Microsoft не числился; его C2-серверы расположены в Австрии и Финляндии (в обоих случаях используется порт 443). Другие исследователи подтвердили, что это новая версия Qakbot, притом в стадии разработки. От прежних она отличается незначительно; в частности, для расшифровки строк кода вместо XOR теперь используется AES.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru