



В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

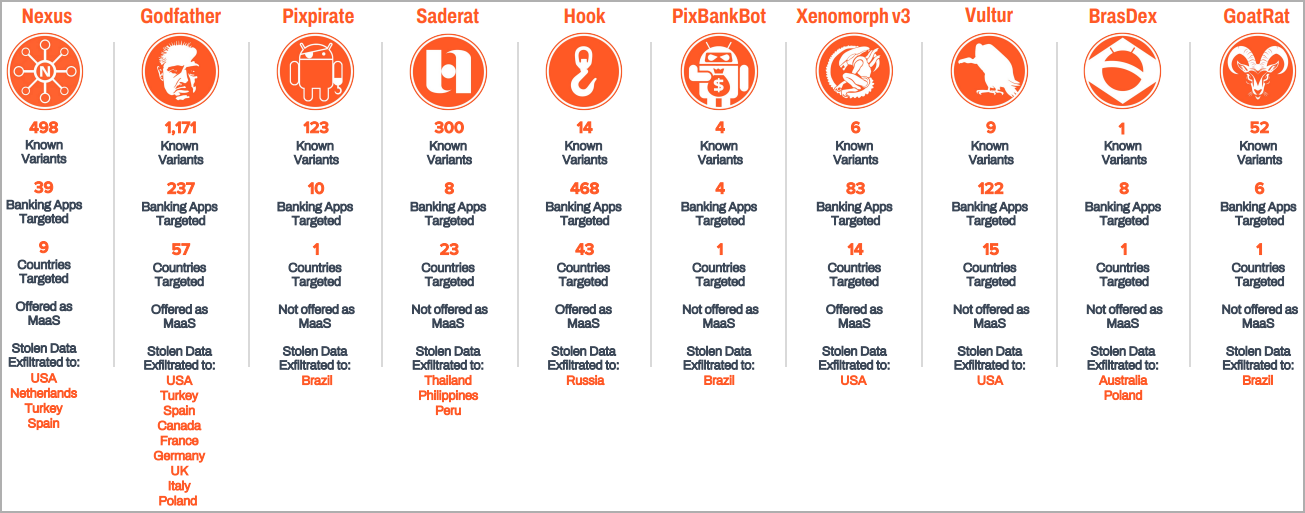
В 2023 году, по данным исследователей в области кибербезопасности, появились десять новых семейств банковских троянов для Android-устройств. В общей сложности они атаковали клиентов 985 кредитных организаций в 61 стране.

Такие вредоносы заточены под кражу учётных данных, сессионных cookies, обход двухфакторной аутентификации (2FA) и проведение несанкционированных транзакций.

Кроме десяти новых зловредов, 19 семейств Android-троянов перекочевали из 2022 и получили от авторов новые функциональные возможности.

Специалисты компании Zimperium изучили все 29 троянов и выделили следующие особенности этого класса вредоносных приложений:

  • использование техники Automatic Transfer Systems (ATS), с помощью которой можно захватывать MFA-токены и проводить транзакции;
  • использование методов социальной инженерии: киберпреступник, например, представляется сотрудником техподдержки и обманом заставляет жертву скачать троян;
  • появление функциональности записи экрана в режиме реального времени;
  • продажа троянов по подписке (обычно 3-7 тыс. долларов в месяц).

Zimperium также приводит список десяти новых банковских троянов для Android:

  1. Nexus — как раз может записывать действия на экране устройстве в режиме реального времени. Атакует 39 приложений кредитных организаций.
  2. Godfather — насчитывает 1171 вариантов и атакует 237 банковских программ.
  3. Pixpirate — троян с ATS-модулем. Атакует десять приложений.
  4. Saderat — атакует восемь стран в 23 странах.
  5. Hook — также может записывать экран смартфона, атакует 468 программ и продаётся за 7 тыс. долларов в месяц.
  6. PixBankBot — насчитывает три варианта и поставляется с ATS-модулем.
  7. Xenomorph — атакует 83 банковских приложений в 14 странах.
  8. Vultur — под прицелом 122 программы в 15 странах.
  9. BrasDex — атакует восемь приложений в Бразилии.
  10. GoatRat — 52 варианта с ATS-модулем. Атакует шесть программ.

Подпишитесь на новости

Telegram для Android закрыл возможность атаки через голосовой звонок

В Telegram для Android обнаружили уязвимость, которая, по словам специалистов NebuSec, позволяла выполнить код после ответа пользователя на голосовой вызов. Атакующему хватало обычного аккаунта мессенджера. Патч уже вышел, так срочно бежит лататься.

О проблеме NebuSec сообщила в X. По её данным, брешь затрагивает версии с 8.6.2 по 12.10.3, а закрыта уже в 12.10.4, вышедшей в конце сентября.

Ошибка связана с обработкой служебных сообщений MediaState. Во время звонка они передают сведения о микрофоне, камере и повороте видео. Код некорректно работал с отсутствующим полем и обращался к памяти, к которой не должен был.

NebuSec утверждает, что проблему нашёл её продукт Code Security на модели GPT-5.4. Проверку эксплуатации компания подтвердила для личных звонков на Android-устройствах с ARM64.

В демонстрации жертва принимает вызов, а примерно через полминуты на экране появляется надпись «HACKED BY NEBUSEC». Однако версии Telegram и Android в ролике не показаны, полный технический разбор цепочки пока не опубликован.

 

Поэтому выполнение кода остаётся заявленным результатом исследователей; масштаб доступа к устройству не раскрыт. Подтверждения реальных атак также не приведены.

Пользователям стоит установить Telegram 12.10.4 или новее. Это отдельная проблема, не связанная с ранее обсуждавшейся атакой через анимированные стикеры.

RSS: Новости на портале Anti-Malware.ru