



В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

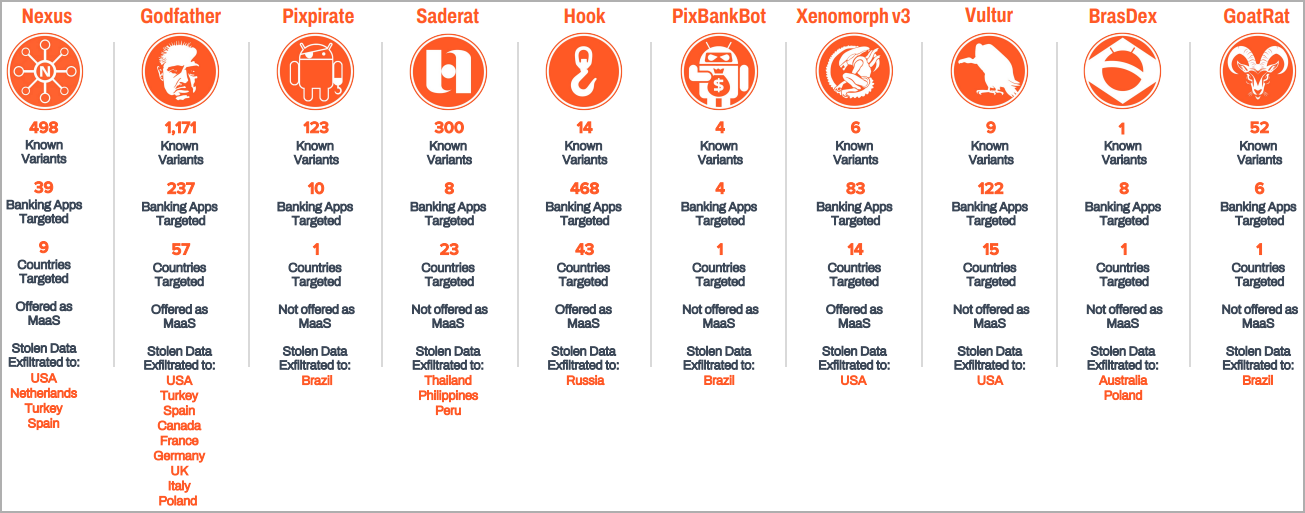
В 2023 году, по данным исследователей в области кибербезопасности, появились десять новых семейств банковских троянов для Android-устройств. В общей сложности они атаковали клиентов 985 кредитных организаций в 61 стране.

Такие вредоносы заточены под кражу учётных данных, сессионных cookies, обход двухфакторной аутентификации (2FA) и проведение несанкционированных транзакций.

Кроме десяти новых зловредов, 19 семейств Android-троянов перекочевали из 2022 и получили от авторов новые функциональные возможности.

Специалисты компании Zimperium изучили все 29 троянов и выделили следующие особенности этого класса вредоносных приложений:

  • использование техники Automatic Transfer Systems (ATS), с помощью которой можно захватывать MFA-токены и проводить транзакции;
  • использование методов социальной инженерии: киберпреступник, например, представляется сотрудником техподдержки и обманом заставляет жертву скачать троян;
  • появление функциональности записи экрана в режиме реального времени;
  • продажа троянов по подписке (обычно 3-7 тыс. долларов в месяц).

Zimperium также приводит список десяти новых банковских троянов для Android:

  1. Nexus — как раз может записывать действия на экране устройстве в режиме реального времени. Атакует 39 приложений кредитных организаций.
  2. Godfather — насчитывает 1171 вариантов и атакует 237 банковских программ.
  3. Pixpirate — троян с ATS-модулем. Атакует десять приложений.
  4. Saderat — атакует восемь стран в 23 странах.
  5. Hook — также может записывать экран смартфона, атакует 468 программ и продаётся за 7 тыс. долларов в месяц.
  6. PixBankBot — насчитывает три варианта и поставляется с ATS-модулем.
  7. Xenomorph — атакует 83 банковских приложений в 14 странах.
  8. Vultur — под прицелом 122 программы в 15 странах.
  9. BrasDex — атакует восемь приложений в Бразилии.
  10. GoatRat — 52 варианта с ATS-модулем. Атакует шесть программ.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru