



Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Российский потребитель: наши WAF лучше зарубежных, а NGFW и UTM пока хуже

Эксперты группы компаний «Гарда» изучили отношение российских компаний к сетевой безопасности и практики снижения рисков. Исследование позволило выявить спрос на продукты, степень удовлетворения потребностей и в итоге приоритетные направления развития рынка.

За основу исследования были взяты результаты опроса, проведенного минувшим летом среди специалистов по ИТ и ИБ. В нем приняли участие более 500 представителей разных по профилю и величине компаний из Москвы (71%) , Санкт-Петербурга (10%), Самары, Нижнего Новгорода, Новосибирска и других крупных городов России.

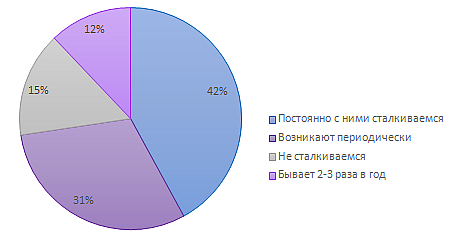
Судя по ответам респондентов, вопрос сетевой безопасности актуален для большинства российских организаций. Крупные компании (более 5 тыс. сотрудников) постоянно сталкиваются с такими угрозами (в 57% случаев), малый бизнес — реже (30%).


Отношение к сетевой безопасности в целом ответственное: компании принимают орг/тех-меры по предотвращению инцидентов и оперативному реагированию, используют специализированные решения и услуги. Примечательно, что возможность потери репутации беспокоит россиян больше, чем финансовые и производственные риски.

При выстраивании защиты техническими средствами 47% участников опроса для каждой задачи подбирают подходящий продукт. Почти столько же (42%) предпочитают коробочные решения с подключаемыми модулями, а 11% используют одно универсальное решение для всех задач.


Зависимость от импорта в этом сегменте пока еще велика. Почти половина (49%) опрошенных отметили, что все еще полагаются на иностранные разработки, 53% используют и зарубежные, и отечественные.

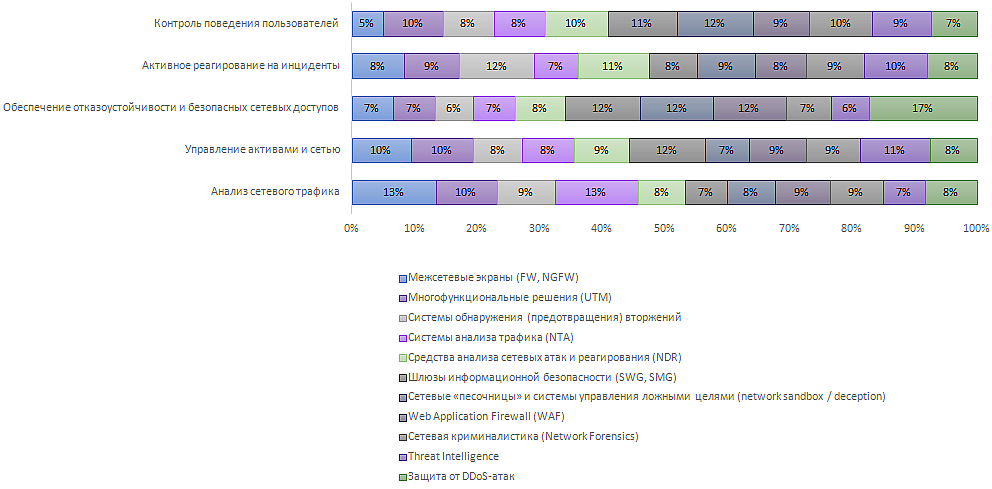
В целом больших проблем из-за сокращения импорта участники не видят. Российские NTA, по мнению 58% респондентов, полностью аналогичны зарубежным разработкам, а многие WAF даже их превосходят (21%). Из систем сетевой безопасности, пока уступающих импортным, 44% участников опроса назвали межсетевые экраны (FW, NGFW), 37% — UTM, 33% — шлюзы безопасности (SWG, SMG).

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru