



RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

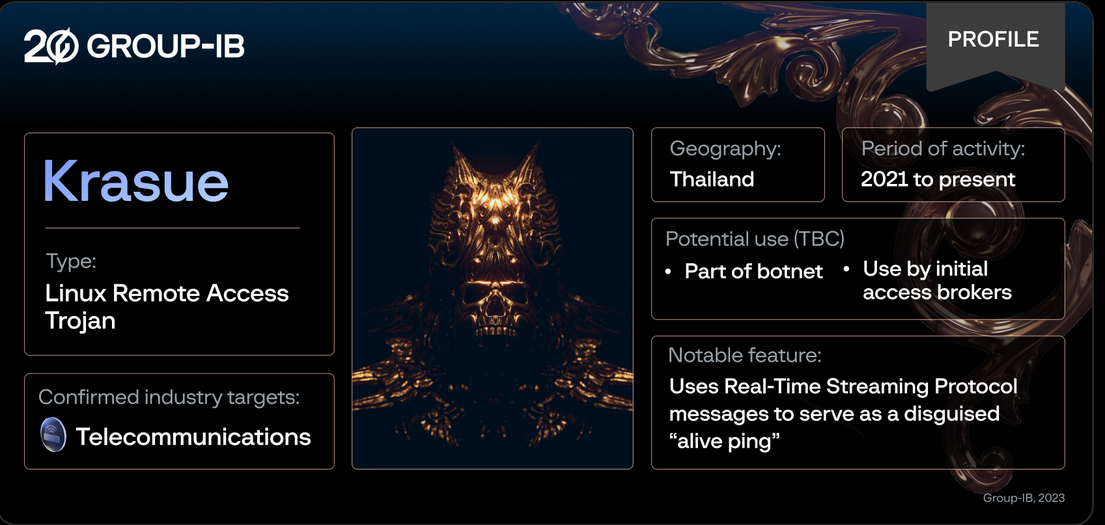
Основной задачей Linux-трояна, которого в Group-IB нарекли Krasue, является поддержание удаленного доступа к зараженному хосту. Постоянное присутствие и скрытность ему обеспечивают руткиты, заточенные под разные версии ядра ОС.

Каким образом вредонос попадает в систему, доподлинно неизвестно; это может быть эксплойт, брутфорс или загрузка под видом легитимного софта. Эксперты не исключают, что RAT-троян развертывается как часть ботнета или продается как услуга первоначального доступа к чужим сетям.

Анализ показал, что в бинарник Krasue встроены семь вариантов руткита режима ядра, совместимого с Linux веток 2.6.x и 3.10.x. Такой выбор, вероятно, обусловлен тем, что современная EDR-сзащита редко распространяется на столь почтенные Linux-серверы.

Сам руткит оказался производным трех opensource-проектов: Diamorphine, Suterusu, and Rooty. По исходникам он также схож с руткитом другого Linux-зловреда — XorDdos.

Для маскировки вредоносный модуль ядра Linux выдает себя за неподписанный драйвер VMware (в описании значится имя VMware User Mode Helper). Зловред умеет перехватывать системные вызовы kill(), ставить хуки на связанные с сетью функции, скрывать свои файлы и папки, процессы, порты.

В код Krasue вшиты девять IP-адресов C2; один из них использует порт 554, на котором обычно работает RTSP-служба. Как оказалось, сообщения RTSP вредоносу нужны для маскировки пакетов проверки активности, и это его визитная карточка.

Для шифрования C2-коммуникаций используется AES-CBC со статическим ключом (22 32 A4 98 A1 4F 2E 44 CF 55 93 B7 91 59 BE A6). По команде вредонос умеет назначать текущий C2-адрес основным, передавать информацию о своем статусе, выполненных действиях и проблемах, а также завершать свой процесс (команда «god die»).

Первые образцы Krasue были загружены для проверки на VirusTotal в 2021 году. Атаки с его использованием в основном нацелены на телеком-сектор Таиланда.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru