



RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

RAT-троян Krasue прячется на серверах Linux с помощью руткита ядра

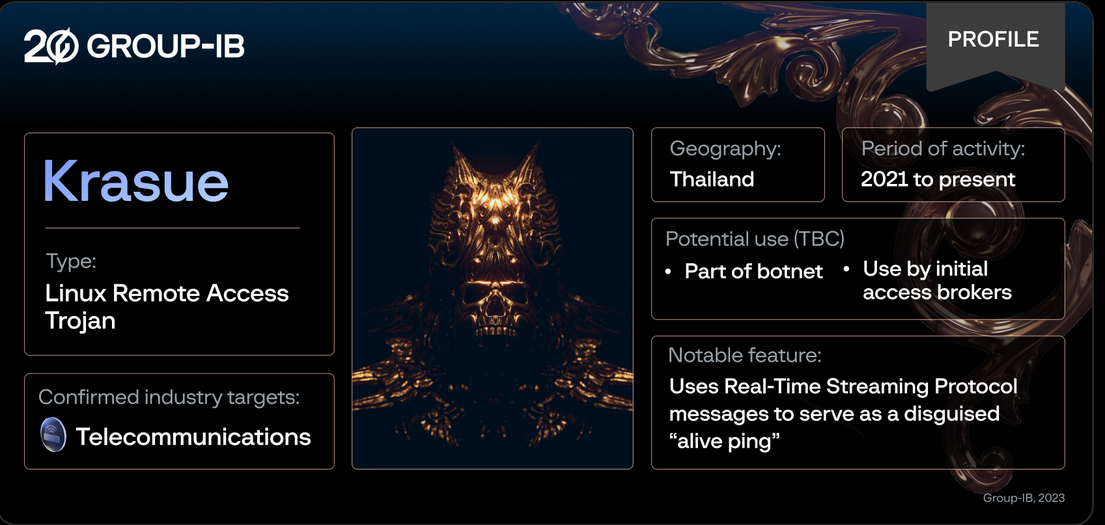
Основной задачей Linux-трояна, которого в Group-IB нарекли Krasue, является поддержание удаленного доступа к зараженному хосту. Постоянное присутствие и скрытность ему обеспечивают руткиты, заточенные под разные версии ядра ОС.

Каким образом вредонос попадает в систему, доподлинно неизвестно; это может быть эксплойт, брутфорс или загрузка под видом легитимного софта. Эксперты не исключают, что RAT-троян развертывается как часть ботнета или продается как услуга первоначального доступа к чужим сетям.

Анализ показал, что в бинарник Krasue встроены семь вариантов руткита режима ядра, совместимого с Linux веток 2.6.x и 3.10.x. Такой выбор, вероятно, обусловлен тем, что современная EDR-сзащита редко распространяется на столь почтенные Linux-серверы.

Сам руткит оказался производным трех opensource-проектов: Diamorphine, Suterusu, and Rooty. По исходникам он также схож с руткитом другого Linux-зловреда — XorDdos.

Для маскировки вредоносный модуль ядра Linux выдает себя за неподписанный драйвер VMware (в описании значится имя VMware User Mode Helper). Зловред умеет перехватывать системные вызовы kill(), ставить хуки на связанные с сетью функции, скрывать свои файлы и папки, процессы, порты.

В код Krasue вшиты девять IP-адресов C2; один из них использует порт 554, на котором обычно работает RTSP-служба. Как оказалось, сообщения RTSP вредоносу нужны для маскировки пакетов проверки активности, и это его визитная карточка.

Для шифрования C2-коммуникаций используется AES-CBC со статическим ключом (22 32 A4 98 A1 4F 2E 44 CF 55 93 B7 91 59 BE A6). По команде вредонос умеет назначать текущий C2-адрес основным, передавать информацию о своем статусе, выполненных действиях и проблемах, а также завершать свой процесс (команда «god die»).

Первые образцы Krasue были загружены для проверки на VirusTotal в 2021 году. Атаки с его использованием в основном нацелены на телеком-сектор Таиланда.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru