



Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

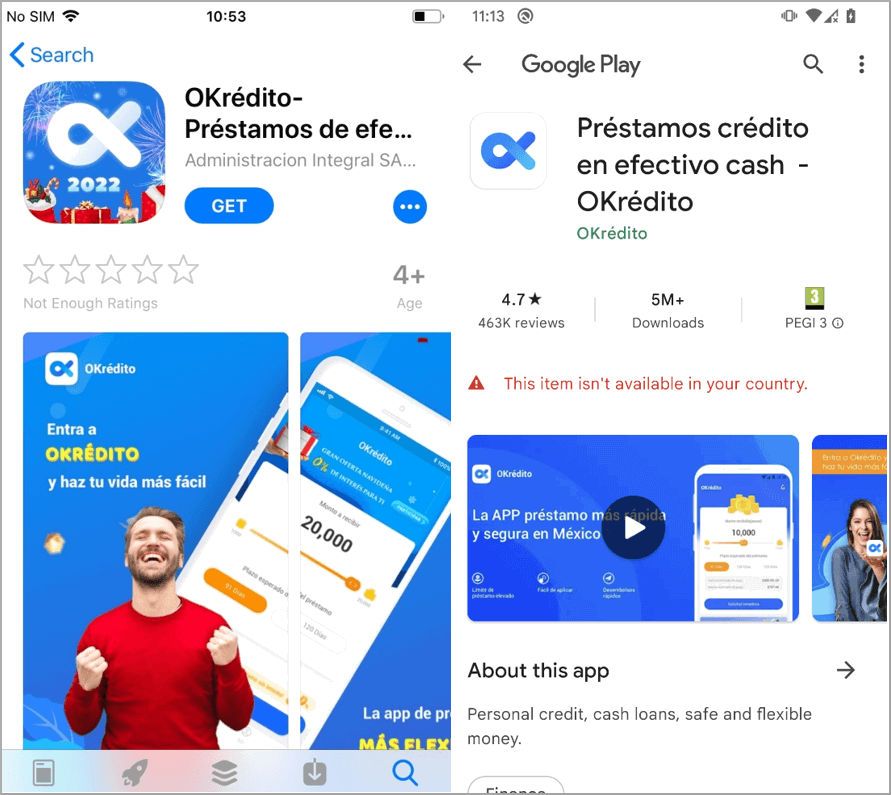
Больше десятка вредоносных приложений для Android, которые эксперты объединили под общим именем SpyLoan, загрузили из Google Play Store более 12 миллионов пользователей. Учитывая, что зловреды доступны и в сторонних магазинах, общее число заражённых устройств гораздо больше.

Задача SpyLoan — вытащить данные владельца смартфона, среди которых список всех контактов, информация о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

По данным специалистов, зловред также может извлекать данные геолокации и текстовые сообщения. Приложения семейства SpyLoan маскируются под софт для выдачи потребительских кредитов и обещают «быстрый и лёгкий доступ к средствам».

На деле же вредоносы обманом заставляют жертву брать деньги под высокие проценты, а потом операторы шантажируют пользователей, заставляя их платить ещё больше.

С начала года компания ESET наткнулась на 18 таких программ и сообщила Google о каждой из них. Интернет-гигант удалил 17, а последнее приложение теперь распространяется с другими разрешениями и функциональностью (в нём больше не детектируется вредоносная составляющая).

Подпишитесь на новости

Крупный сбой Beget оставил клиентов без сайтов, VPS и панели управления

Утро 2 ноября для клиентов Beget началось с недоступных сайтов и ошибок подключения. Сбой затронул панель управления, личный кабинет, виртуальные серверы, почту и DNS. О крупном инциденте провайдер сообщил в официальном канале. Компания ведёт восстановление и одновременно расследует произошедшее.

Среди недоступных ресурсов «Код.ру» обнаружил сайт системы маркировки «Честный знак».

Первое сообщение Beget опубликовал в 04:50 по Москве. В последующих обновлениях провайдер уточнил: проблема комплексная и затрагивает все уровни архитектуры. Инженеры вручную настраивают инфраструктуру непосредственно в дата-центрах.


Клиенты сообщали об ошибках 502 Bad Gateway, недоступности размещённых сайтов и проблемах с VPS. Перебои затронули также почтовые серверы и DNS — систему, которая помогает находить сервер по имени сайта.

В опубликованном утреннем обновлении Beget не назвал срок полного восстановления. Следующую информацию компания обещала предоставить после подтверждения технических деталей.

Причина инцидента пока не раскрыта. Подтверждения взлома, утечки или уничтожения данных в приведённых сообщениях нет.

RSS: Новости на портале Anti-Malware.ru