



Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

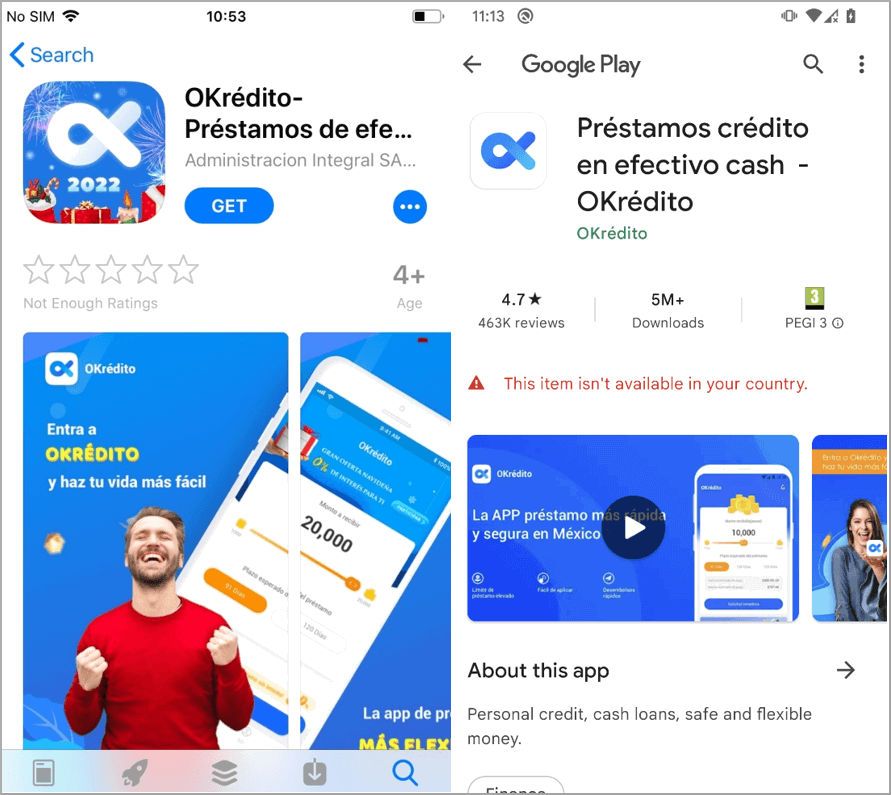
Больше десятка вредоносных приложений для Android, которые эксперты объединили под общим именем SpyLoan, загрузили из Google Play Store более 12 миллионов пользователей. Учитывая, что зловреды доступны и в сторонних магазинах, общее число заражённых устройств гораздо больше.

Задача SpyLoan — вытащить данные владельца смартфона, среди которых список всех контактов, информация о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

По данным специалистов, зловред также может извлекать данные геолокации и текстовые сообщения. Приложения семейства SpyLoan маскируются под софт для выдачи потребительских кредитов и обещают «быстрый и лёгкий доступ к средствам».

На деле же вредоносы обманом заставляют жертву брать деньги под высокие проценты, а потом операторы шантажируют пользователей, заставляя их платить ещё больше.

С начала года компания ESET наткнулась на 18 таких программ и сообщила Google о каждой из них. Интернет-гигант удалил 17, а последнее приложение теперь распространяется с другими разрешениями и функциональностью (в нём больше не детектируется вредоносная составляющая).

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru