



Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

Android-вредоносы SpyLoan скачали из Google Play Store 12 млн раз

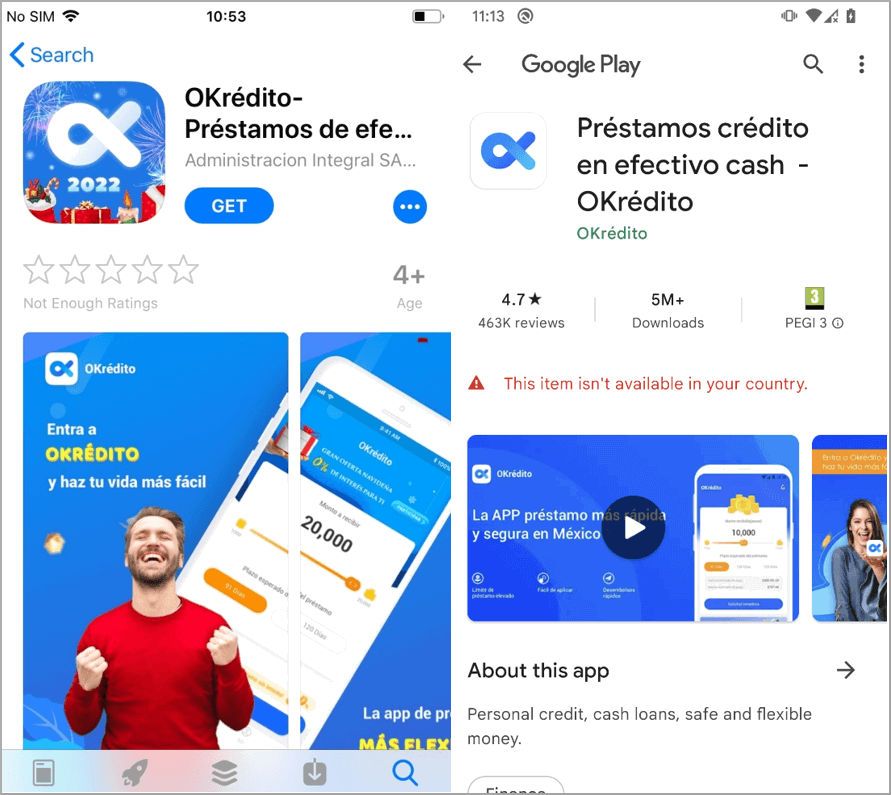
Больше десятка вредоносных приложений для Android, которые эксперты объединили под общим именем SpyLoan, загрузили из Google Play Store более 12 миллионов пользователей. Учитывая, что зловреды доступны и в сторонних магазинах, общее число заражённых устройств гораздо больше.

Задача SpyLoan — вытащить данные владельца смартфона, среди которых список всех контактов, информация о девайсе, журнал вызовов, установленные приложения, события в календаре, сведения о сети Wi-Fi и метаданные изображений.

По данным специалистов, зловред также может извлекать данные геолокации и текстовые сообщения. Приложения семейства SpyLoan маскируются под софт для выдачи потребительских кредитов и обещают «быстрый и лёгкий доступ к средствам».

На деле же вредоносы обманом заставляют жертву брать деньги под высокие проценты, а потом операторы шантажируют пользователей, заставляя их платить ещё больше.

С начала года компания ESET наткнулась на 18 таких программ и сообщила Google о каждой из них. Интернет-гигант удалил 17, а последнее приложение теперь распространяется с другими разрешениями и функциональностью (в нём больше не детектируется вредоносная составляющая).

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru