



Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Новый вектор принудительной аутентификации сливает NTLM-токены Windows

Специалисты Check Point выявили вектор «принудительной аутентификации», с помощью которого злоумышленники могут слить токены NT LAN Manager (NTLM) пользователя Windows.

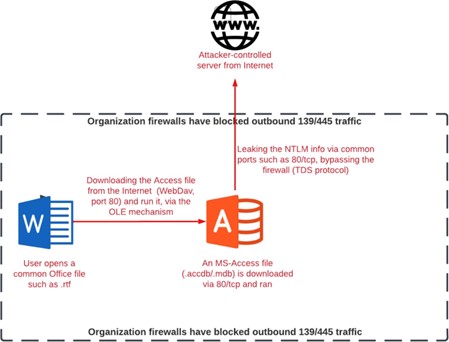
Для эксплуатации описанного метода жертве достаточно отправить специально подготовленный файл в формате Microsoft Access. В сущности, используется легитимная функциональность в системе управления БД, позволяющая привязываться к внешним данным (например, удалённой таблице SQL).

«Атакующие могут задействовать эти возможности для автоматической привязки токенов NTLM пользователя к любому серверу, находящемуся под контролем киберпреступников. Для этого подойдёт любой TCP-порт (например, 80)», — пишут в отчёте эксперты Check Point.

«Атаку можно запустить, заставив целевого пользователя открыть файл .accdb или .mdb. Более того, может сработать и файл в формате Office — rtf».

Как отметили исследователи, функция связанных таблиц в Access способствует утечке хешей NTLM через файл .accdb с ссылкой на сторонний SQL-сервер. Для слива используется механизм Object Linking and Embedding (OLE).

В результате злоумышленники могут настроить сервер, слушающий порт 80, и поместить его IP-адрес в поле «server alias». Потом жертве отправляется файл БД со связанной таблицей.

Если пользователь попадётся на уловку, его клиент соединится с сервером атакующего, а последний сможет запустить процесс аутентификации с целевым NTLM-сервером в той же организации.

Вредоносной сервер получает запрос, передаёт его жертве, а затем принимает валидный ответ.


Напомним, в прошлом месяце Microsoft сообщила о планах отказаться от набора протоколов сетевой аутентификации NTLM (NT LAN Manager) в будущих релизах Windows 11.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru