



В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

В России от DDoS-атак больше прочих страдает телеком-индустрия

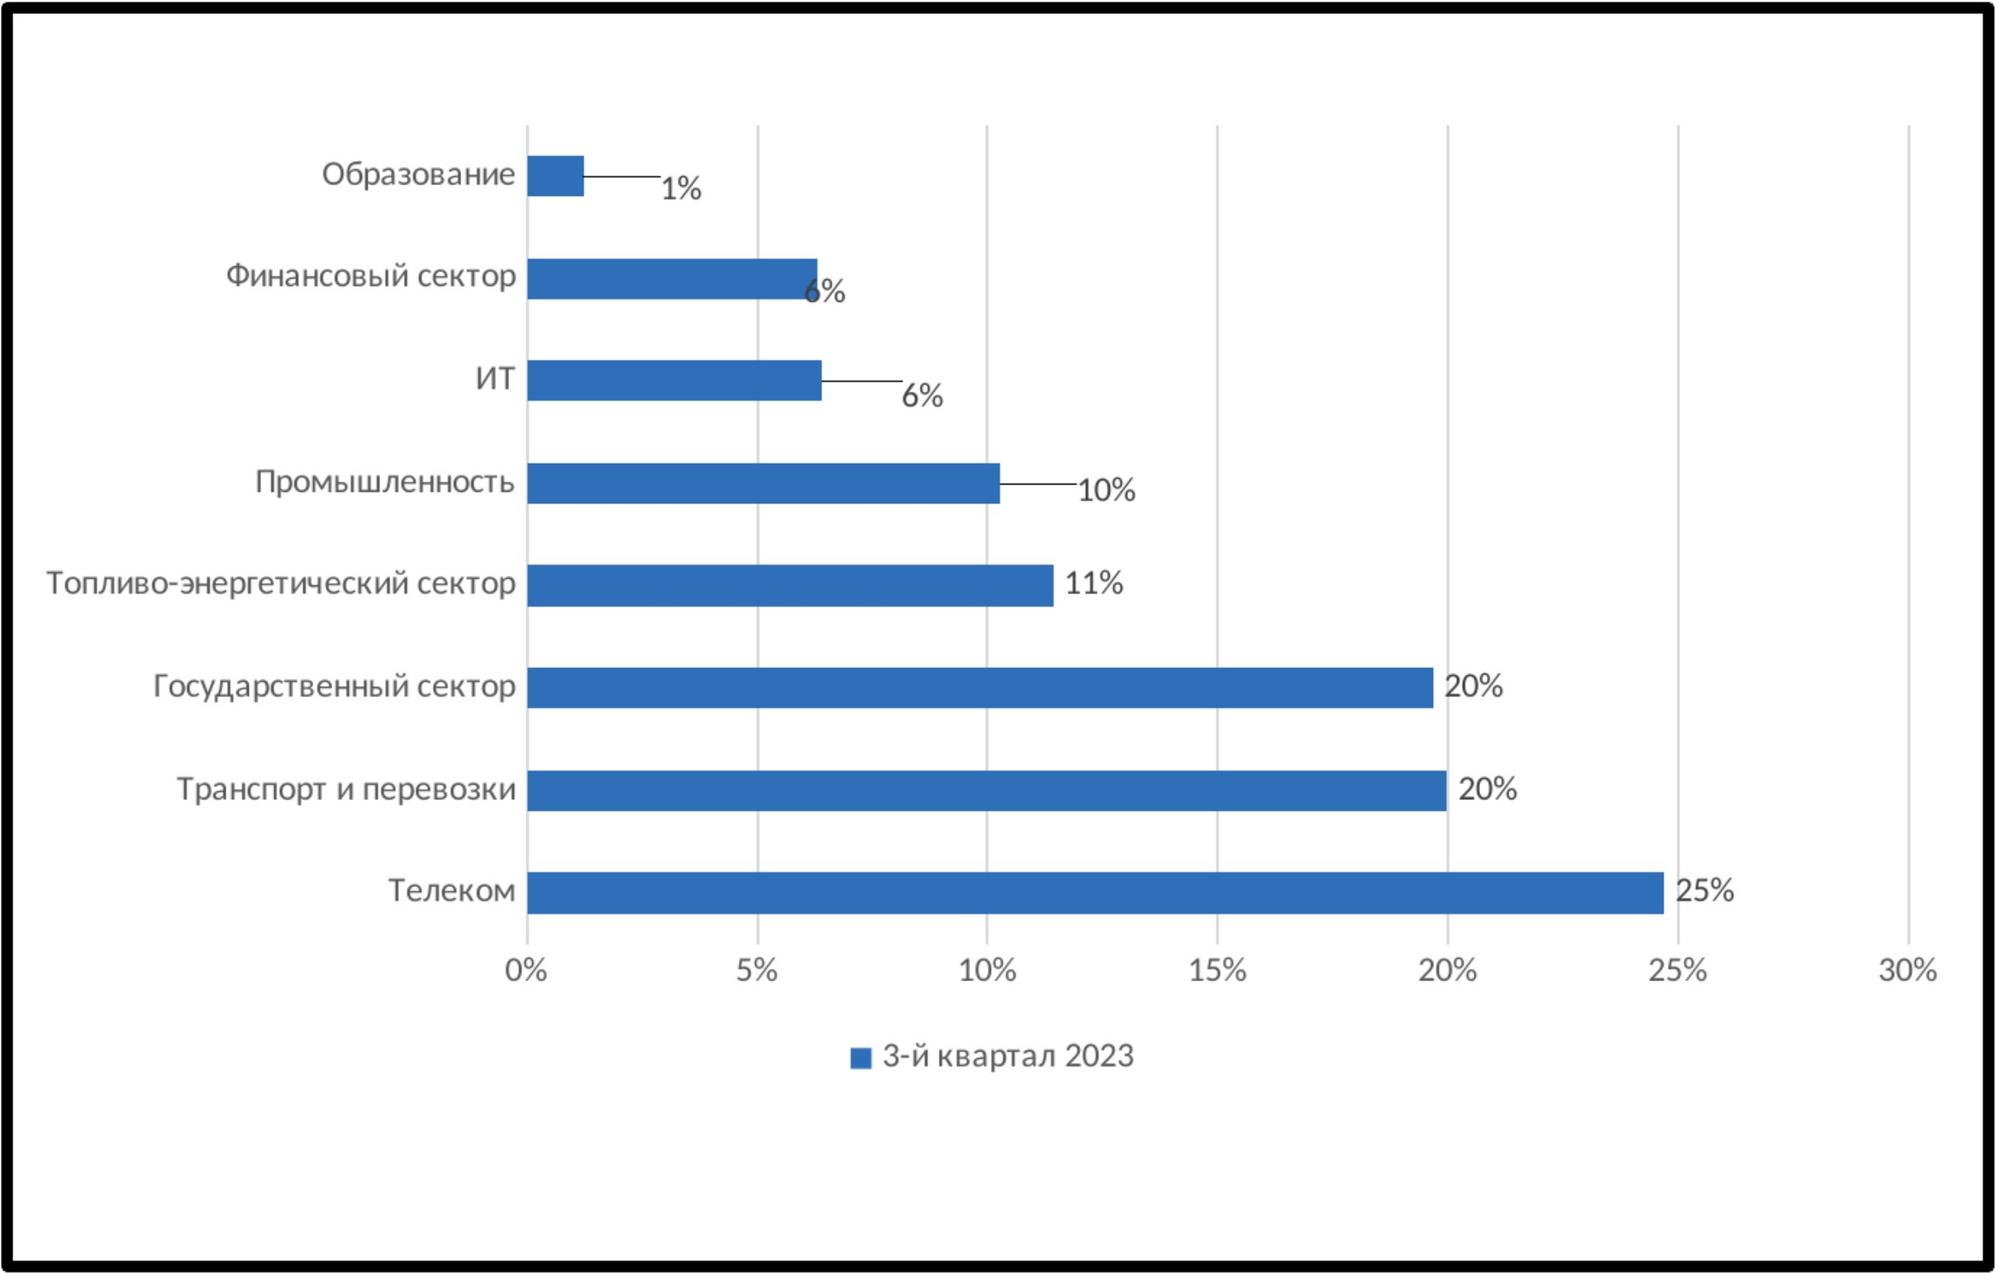
Группа компаний «Гарда» опубликовала статистику по DDoS-атакам по итогам III квартала, на сей раз в разделении по отраслям. В России наибольшее количество таких инцидентов было зафиксировано в сетях телеком-провайдеров.

Второе место по этому показателю заняла сфера транспорта и перевозок, сравнявшись с госсектором. Из примечательных DDoS-событий в этой вертикали аналитики отметили сентябрьскую атаку на систему бронирования авиабилетов Leonardo, нарушившую работу аэропортов.


«На самом деле целью являются не сами операторы, а их клиенты, так как многие из них доверяют защиту своим интернет провайдерам, — комментирует атаки на телеком Сергей Полунин, руководитель группы защиты инфраструктурных ИТ-решений компании «Газинформсервис». — Вообще атаку на клиента довольно трудно отличить от виртуального нападения на самого провайдера. Безусловно, хакеры нацеливают свои атаки на более широкие аудитории, поэтому телеком-операторы в первую очередь должны думать о защите от DDoS».

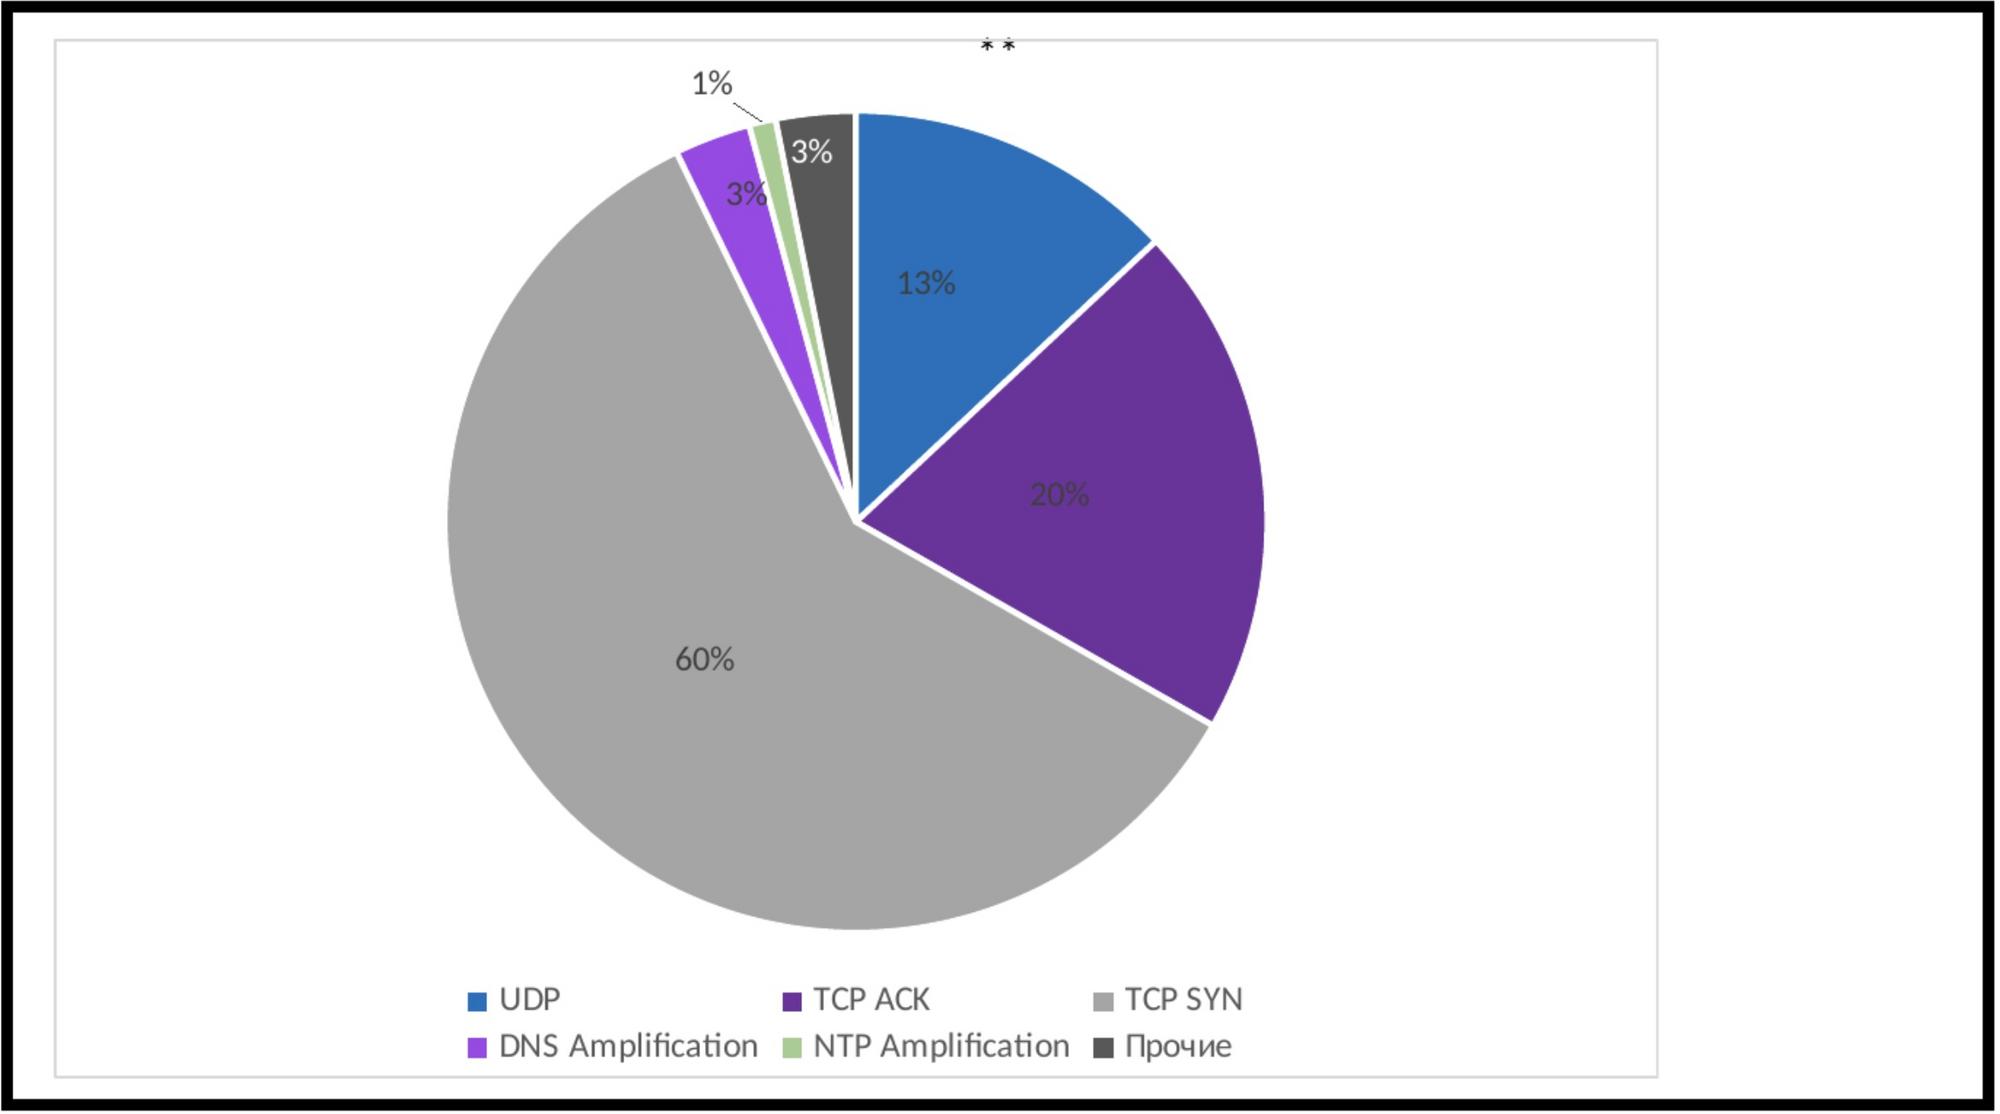
Из техник DDoS наиболее часто, по данным «Гарда», использовался TCP SYN flood, в сравнении со II кварталом его вклад в общий объем атак значительно возрос. Доля UDP-флуда снизилась в два раза, атак с DNS- и NTP-плечом (по методу отражения и усиления мусорного потока) тоже стало меньше.

Аналитики также отметили учащение атак на сервисы. Злоумышленники впервые опробовали технику HTTP/2 Rapid Reset, позволяющую создать внушительный поток запросов.


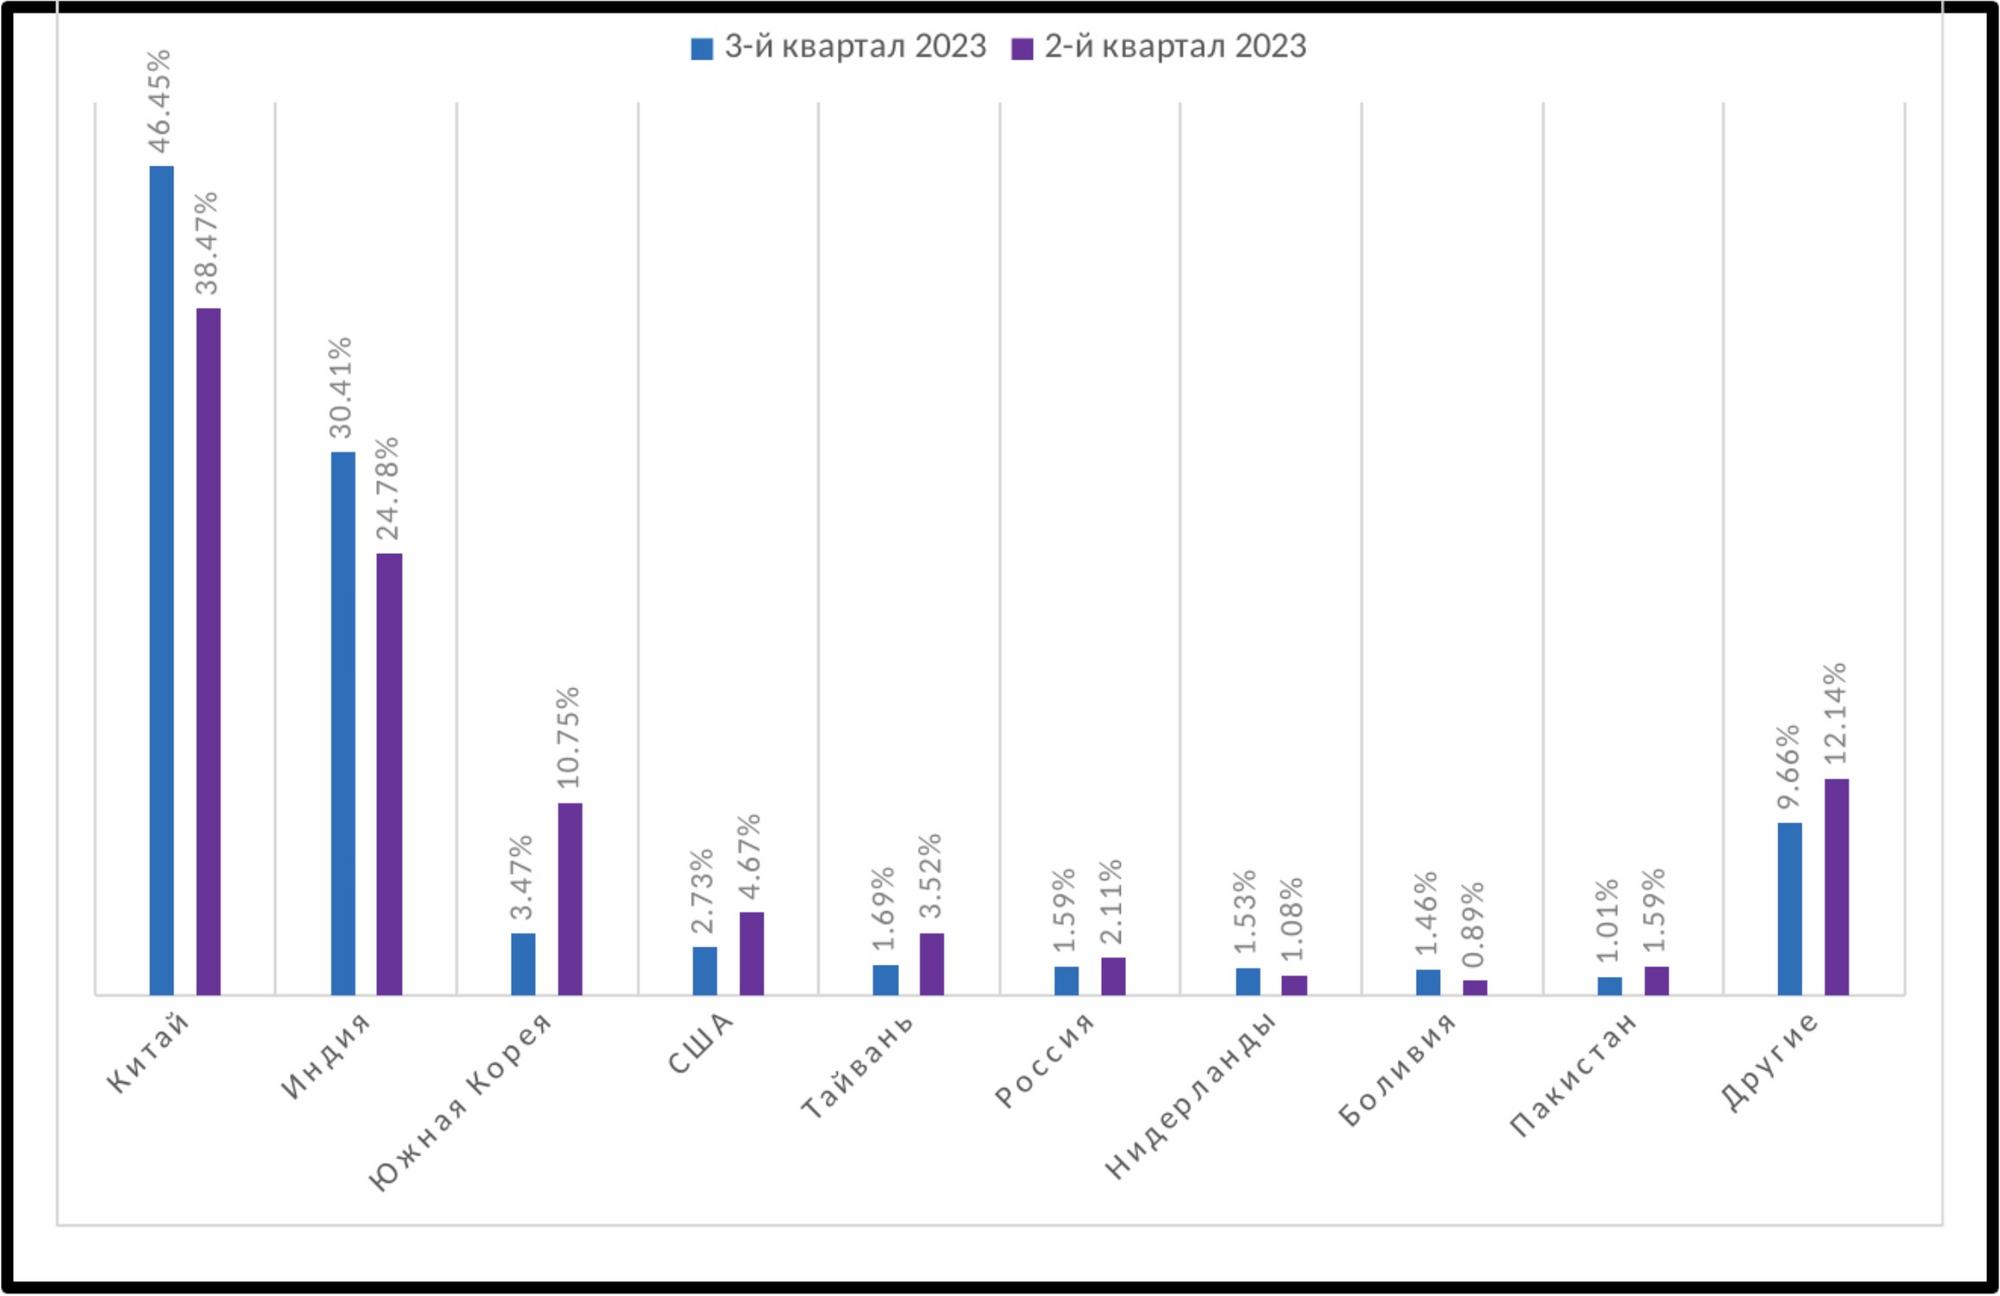
Рейтинг стран – источников вредоносного трафика вновь возглавил Китай, показатель которого возрос почти на 8 п. п. Индия тоже ухудшила свой результат; DDoS-потоки из Южной Кореи, США, России и с Тайваня сократились.

Подпишитесь на новости

Android 17 запретит приложениям внезапно орать в фоне

Google решила покончить с одной из самых мерзких мобильных неожиданностей: когда давно свёрнутое приложение или забытая вкладка браузера внезапно начинает воспроизводить звук. В Android 17 для этого появился системный механизм Background Audio Hardening.

Теперь приложение сможет включать аудио, запрашивать аудиофокус и менять громкость только при видимом на экране интерфейсе либо при корректно запущенной foreground-службе.

Ограничение действует на все приложения в Android 17, даже если они пока не адаптированы под API 37.

Если программа попытается шуметь из неподходящего фонового состояния, система просто проигнорирует её запрос. Воспроизведение и изменение громкости будут заблокированы без ошибки или падения приложения, а запрос аудиофокуса завершится отказом.

Как объясняет Google, нововведение должно остановить случайный запуск звука. Например, приложение могло зависнуть из-за проблем с сетью, быть заморожено системой, а затем очнуться через несколько часов и внезапно продолжить воспроизведение. Другой сценарий — потерянная медиасессия, которая продолжает жить уже без видимого интерфейса и понятной кнопки остановки.

Изменение работает на уровне всей операционной системы, поэтому это не специальное лекарство для Chrome, YouTube или сайтов с наглым автовоспроизведением. Под новые правила попадут браузеры, игры, медиаплееры и остальные приложения.

Побочный эффект тоже имеется. Программы, которым действительно нужно играть музыку или подкасты при выключенном экране, должны правильно использовать foreground-службу для медиавоспроизведения. Разработчикам с кривой реализацией придётся переписать код, иначе Android молча прикрутит им громкость.

Google также предусмотрела тестирование через ADB: защиту можно включить, отключить или перевести в жёсткий режим, при котором некорректные обращения к аудиоинтерфейсам вызывают явные ошибки.

RSS: Новости на портале Anti-Malware.ru