



Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредонос LummaC2 использует тригонометрию для детектирования песочниц

Вредоносная программа LummaC2 (она же Lumma Stealer), ворующая данные пользователей, обзавелась новыми интересными функциями: для ухода от песочницы и извлечения конфиденциальной информации из хоста зловред использует тригонометрию.

Как отмечают исследователи из Outpost24, описанный метод помогает операторам заморозить активацию вредоноса до обнаружения активности мыши.

LummaC2, написанная на C, продается на форумах для киберпреступников с декабря 2022 года. Авторы трояна периодически расширяют его функциональные возможности. Особое внимание разработчики уделяют методам антианализа.

Текущая версия LummaC2, получившая номер v4.0, требует от операторов использования криптора в качестве дополнительной меры сокрытия. Это помогает бороться с утечкой кода вредоноса.

Кроме того, новый семпл продемонстрировал использование тригонометрии для обнаружения действия человека на атакованном хосте.

«Новая техника, которую задействует вредонос, полагается на позиции курсора мыши, которые вычисляются за короткий промежуток времени — это помогает выявить активность человека. Благодаря такому подходу зловред не активирует свои функции при работе в среде для анализа, которая, как правило, не очень реалистично эмулирует движения мышью», — объясняют специалисты.

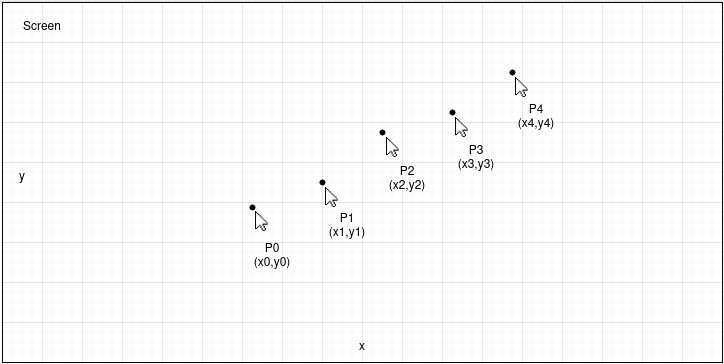
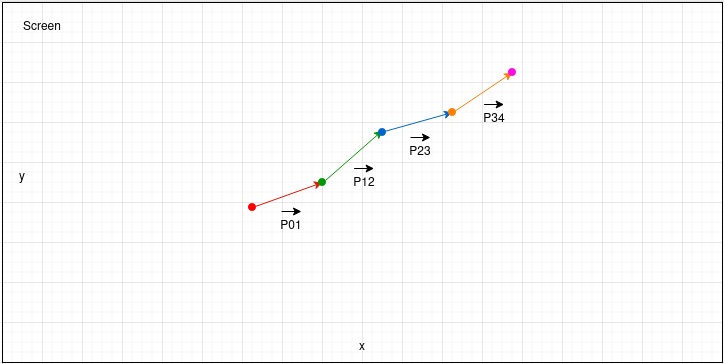
Для этого LummaC2 берет интервал в 300 миллисекунд и проверяет с такой периодичностью позицию курсора. Этот процесс будет повторяться до момента, пока пять последовательных позиций курсора (P0, P1, P2, P3 и P4) не будут отличаться.


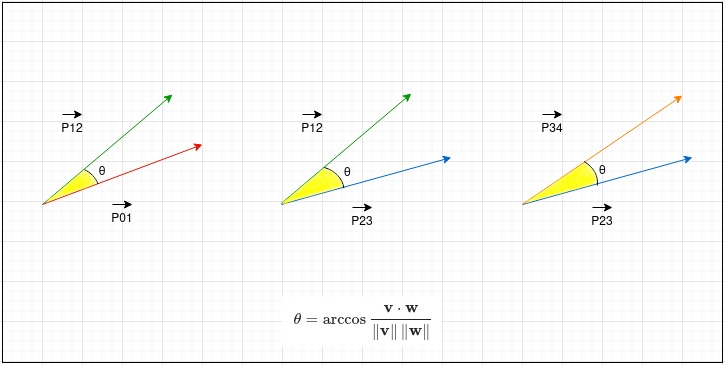
Положения курсора зловред рассматривает в качестве векторов, вычисляя угол, который получается между двумя последовательными векторами (P01-P12, P12-P23 и P23-P34).


«Если все высчитанные углы ниже 45 градусов, LummaC2 v4.0 убеждается в том, что мышью двигает человек. После этого активируются вредоносные функции», — подытоживают эксперты.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru