



Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

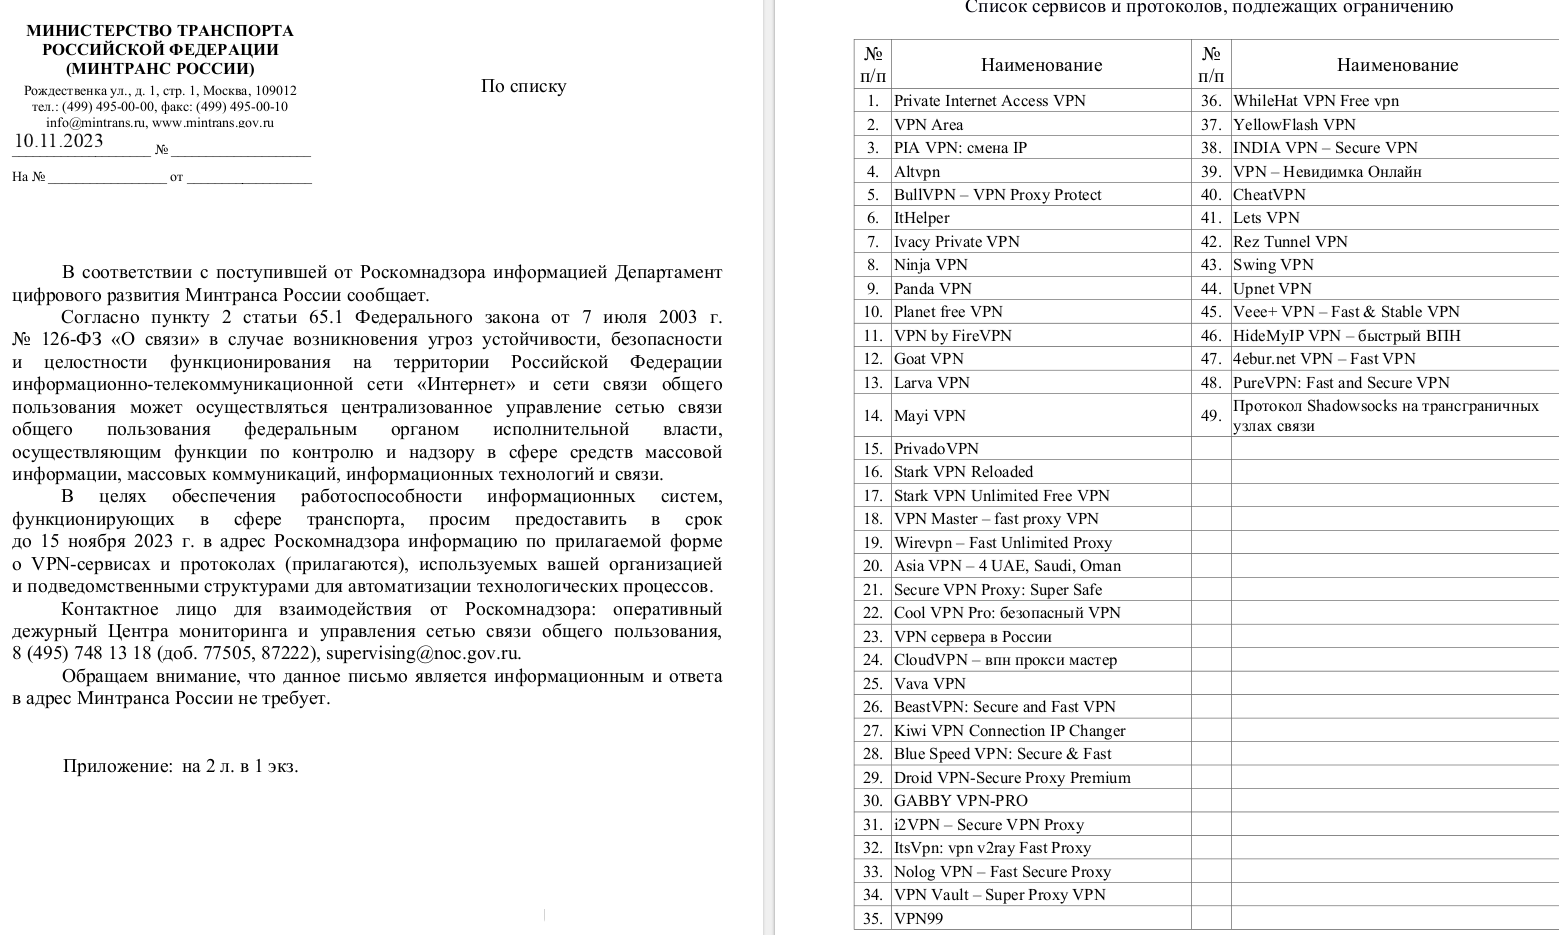
В конце прошлой недели Минтранс РФ разослал в подведомственные организации письмо, из которого следует, что Роскомнадзор может заблокировать 49 VPN-сервисов и протоколов, в том числе Shadowsocks, созданный в Китае для обхода блокировок.

Информацию о введении «централизованного управления» (читай, блокировки с помощью ТСПУ) в отношении провинившихся VPN регулятор публиковать перестал, и СМИ узнают о грядущих репрессиях по счастливой случайности. В данном случае «Ъ» удалось ознакомиться с распоряжением по транспортной отрасли, отданным в соответствии с регламентом формирования белых списков.

Список, спущенный РКН в ведомства с целью сбора информации об использовании VPN, содержит полсотни наименований. Среди них примечателен Shadowsocks — маскирующий трафик протокол с открытым исходным кодом, блокировка которого способна нарушить работу многих легальных сервисов.

В перечне также присутствует ItHelper, сервис российской разработки, созданный для ускорения работы устройств со встроенным VPN. Строка 23 (VPN сервера в России) может ввести в заблуждение (один из комментаторов на «Хабре» испугался, что теперь придется пересылать все данные внутри РФ в открытом виде), однако это просто название Android-приложения, доступного в Google Play.


Не исключено, что тестовые блокировки VPN с подачи регулятора вновь вызовут массовые проблемы у пользователей, как это уже наблюдалось в прошлом и этом году.

По данным ЦМУ ССОП (оператор автоматизированной системы безопасности на основе ТСПУ), в России с 2021 года было заблокировано 167 VPN. Как пояснили в Минцифры, эти сервисы, по всей видимости, были признаны угрозой функционирования интернета на территории РФ.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru