



Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

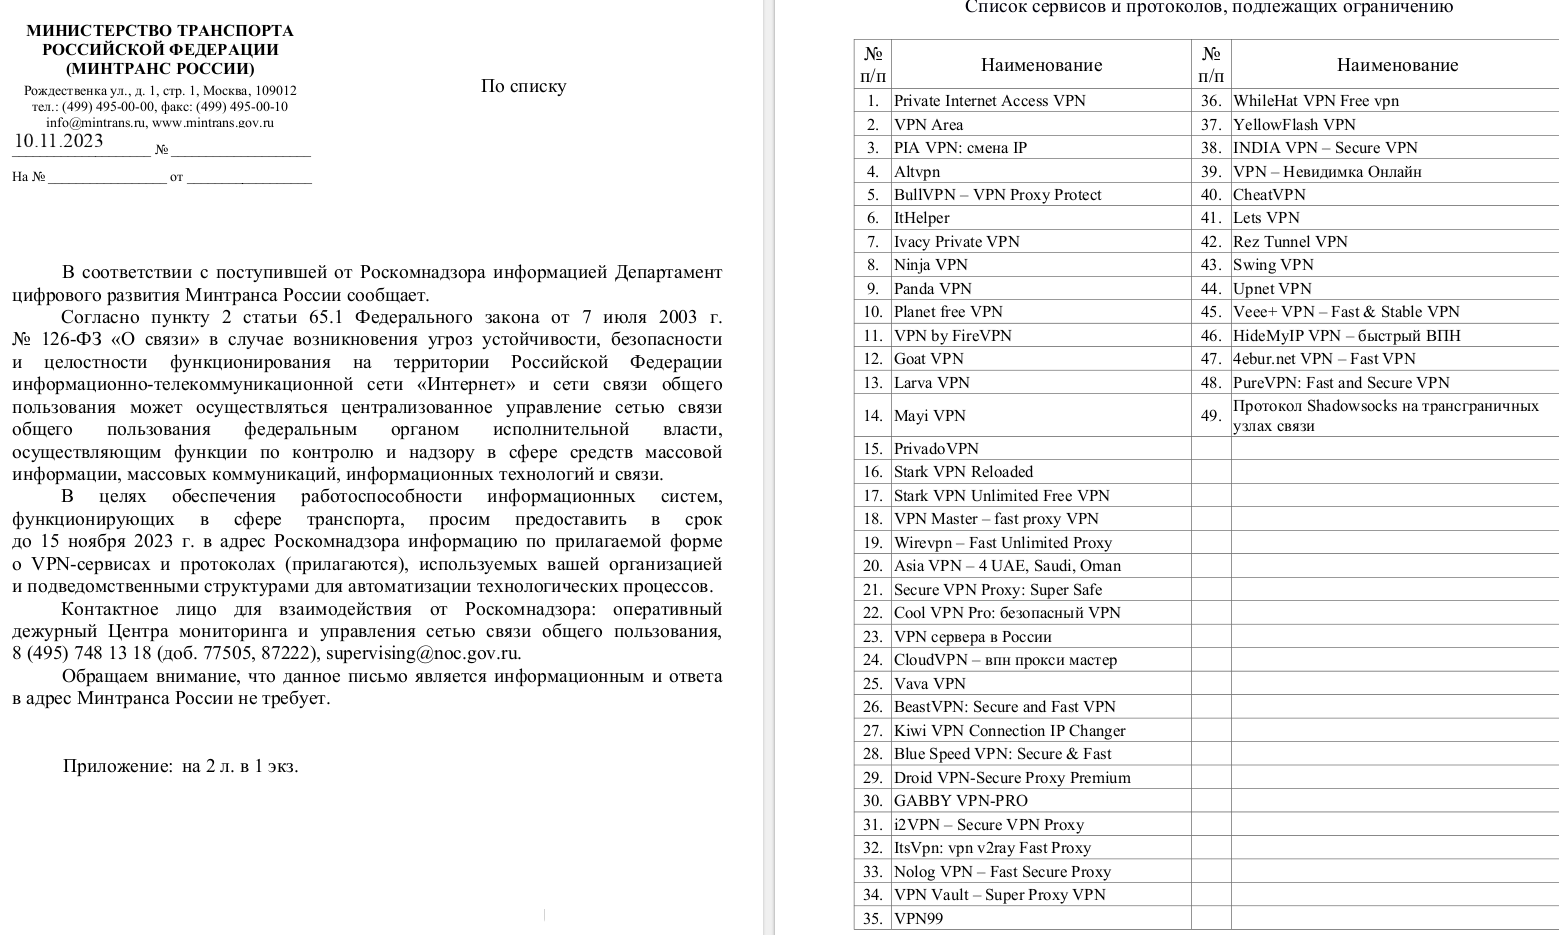
В конце прошлой недели Минтранс РФ разослал в подведомственные организации письмо, из которого следует, что Роскомнадзор может заблокировать 49 VPN-сервисов и протоколов, в том числе Shadowsocks, созданный в Китае для обхода блокировок.

Информацию о введении «централизованного управления» (читай, блокировки с помощью ТСПУ) в отношении провинившихся VPN регулятор публиковать перестал, и СМИ узнают о грядущих репрессиях по счастливой случайности. В данном случае «Ъ» удалось ознакомиться с распоряжением по транспортной отрасли, отданным в соответствии с регламентом формирования белых списков.

Список, спущенный РКН в ведомства с целью сбора информации об использовании VPN, содержит полсотни наименований. Среди них примечателен Shadowsocks — маскирующий трафик протокол с открытым исходным кодом, блокировка которого способна нарушить работу многих легальных сервисов.

В перечне также присутствует ItHelper, сервис российской разработки, созданный для ускорения работы устройств со встроенным VPN. Строка 23 (VPN сервера в России) может ввести в заблуждение (один из комментаторов на «Хабре» испугался, что теперь придется пересылать все данные внутри РФ в открытом виде), однако это просто название Android-приложения, доступного в Google Play.


Не исключено, что тестовые блокировки VPN с подачи регулятора вновь вызовут массовые проблемы у пользователей, как это уже наблюдалось в прошлом и этом году.

По данным ЦМУ ССОП (оператор автоматизированной системы безопасности на основе ТСПУ), в России с 2021 года было заблокировано 167 VPN. Как пояснили в Минцифры, эти сервисы, по всей видимости, были признаны угрозой функционирования интернета на территории РФ.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru