



Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

Роскомнадзор планирует блокировку еще 49 сервисов и протоколов VPN

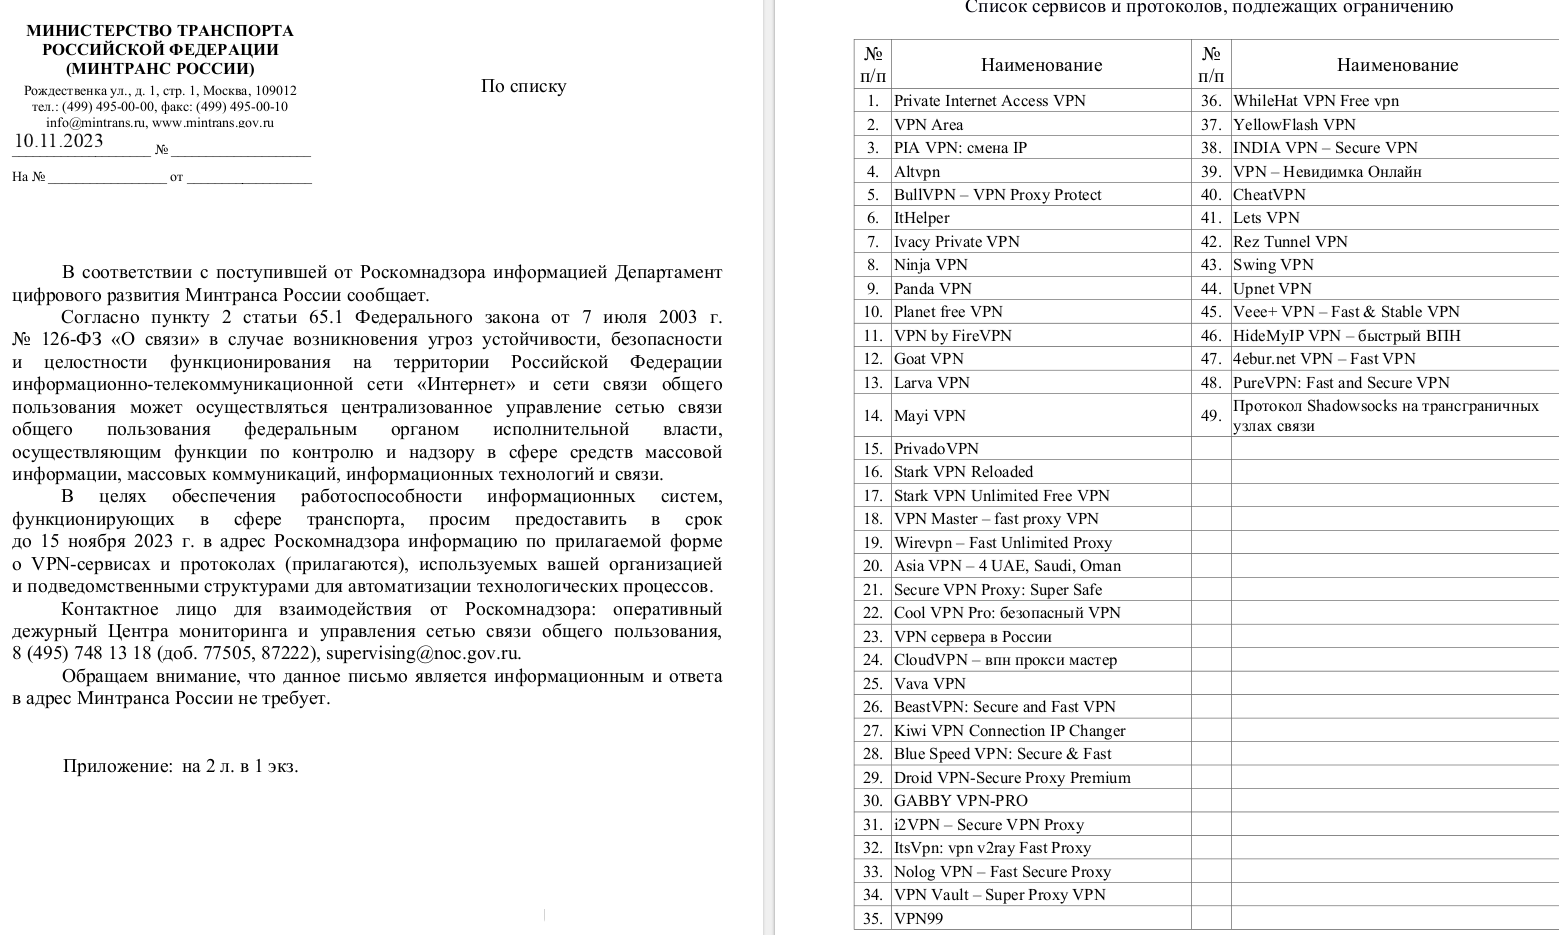
В конце прошлой недели Минтранс РФ разослал в подведомственные организации письмо, из которого следует, что Роскомнадзор может заблокировать 49 VPN-сервисов и протоколов, в том числе Shadowsocks, созданный в Китае для обхода блокировок.

Информацию о введении «централизованного управления» (читай, блокировки с помощью ТСПУ) в отношении провинившихся VPN регулятор публиковать перестал, и СМИ узнают о грядущих репрессиях по счастливой случайности. В данном случае «Ъ» удалось ознакомиться с распоряжением по транспортной отрасли, отданным в соответствии с регламентом формирования белых списков.

Список, спущенный РКН в ведомства с целью сбора информации об использовании VPN, содержит полсотни наименований. Среди них примечателен Shadowsocks — маскирующий трафик протокол с открытым исходным кодом, блокировка которого способна нарушить работу многих легальных сервисов.

В перечне также присутствует ItHelper, сервис российской разработки, созданный для ускорения работы устройств со встроенным VPN. Строка 23 (VPN сервера в России) может ввести в заблуждение (один из комментаторов на «Хабре» испугался, что теперь придется пересылать все данные внутри РФ в открытом виде), однако это просто название Android-приложения, доступного в Google Play.


Не исключено, что тестовые блокировки VPN с подачи регулятора вновь вызовут массовые проблемы у пользователей, как это уже наблюдалось в прошлом и этом году.

По данным ЦМУ ССОП (оператор автоматизированной системы безопасности на основе ТСПУ), в России с 2021 года было заблокировано 167 VPN. Как пояснили в Минцифры, эти сервисы, по всей видимости, были признаны угрозой функционирования интернета на территории РФ.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru