



Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

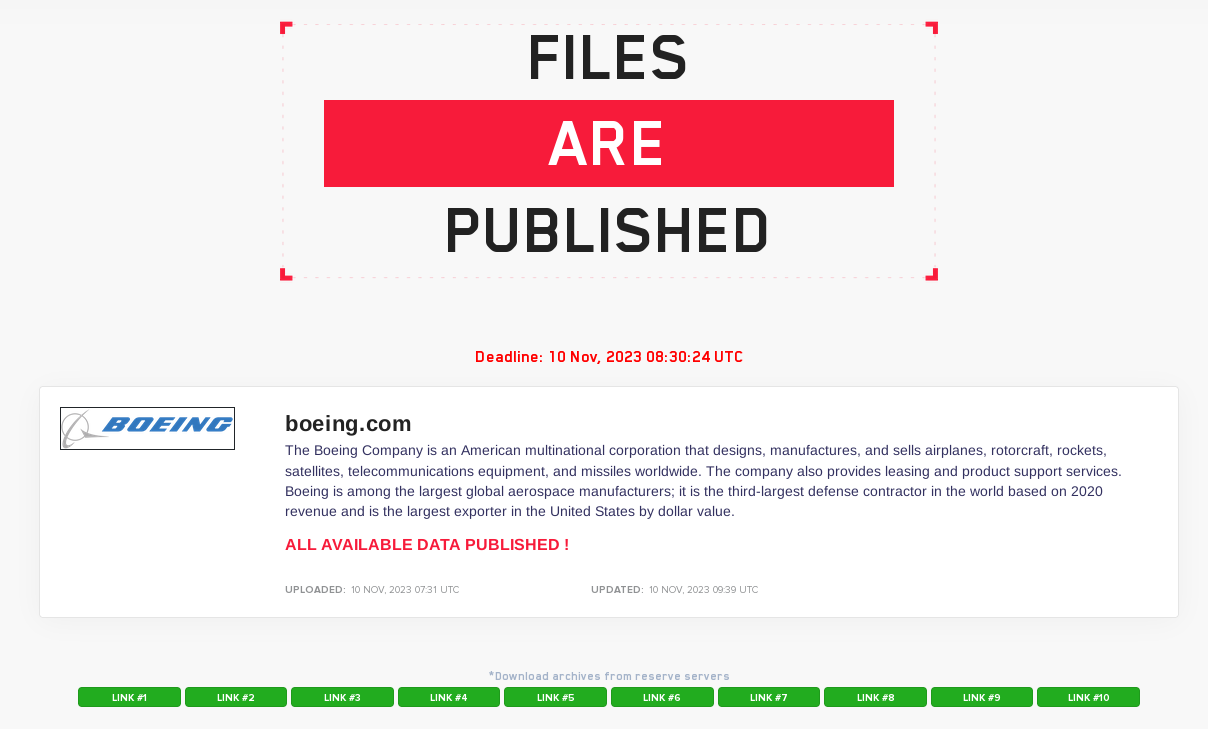
Операторы программы-вымогателя LockBit заявили, что в конце прошлого месяца группировка приняла решение слить все внутренние файлы, похищенные у корпорации Boeing. Киберпреступники пошли на это после отказа авиастроительного гиганта выплатить выкуп.

Согласно информации в X-аккаунте MalwareHunterTeam, операторы LockBit выложили файлы в пятницу. Слитые архивы и резервные копии систем Boeing в общей сложности весят около 50 ГБ.


Напомним, ранее кибергруппировка выкладывала часть файлов, которые, по словам злоумышленников, были связаны с финансовыми и маркетинговыми активностями корпорации.

На опубликованных скриншотах виден ряд логов Citrix, что натолкнуло исследователей на мысль об эксплуатации уязвимости Citrix Bleed, которые группа LockBit могла использовать для проникновения в сеть Boeing. В самой компании пока отказываются раскрыть способ проникновения третьих лиц.

Отвечая на запрос издания The Register, пресс-секретарь Boeing подчеркнул следующее:

«Недавний киберинцидент частично затронул производственные процессы Boeing. Мы в курсе, что некая группировка, управляющая шифровальщиком, выложила данные, якобы взятые из наших систем».

«Мы продолжаем расследовать инцидент и будем поддерживать контакт с правоохранительными органами и потенциально затронутыми сторонами. Тем не менее мы уверены, что киберинцидент не представляет никакой опасности для автостроения и полётов».

В конце октября мы писали, что операторы Lockbit добавили Boeing в список жертв на сайте утечек в сети Tor.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru