



Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

Lazarus вновь атакует, используя незакрытые уязвимости в легитимном софте

На конференции SAS в Таиланде «Лаборатория Касперского» представила результаты анализа новой киберкампании Lazarus. Злоумышленники атакуют представителей промышленного сектора, используя уязвимости в софте для шифрования веб-коммуникаций.

Патчи для этого продукта вышли давно, однако многие пользователи, как случается, продолжают довольствоваться версиями софта, в которых уязвимости не исправлены. Целью новых эксплойт-атак Lazarus является внедрение зловреда SIGNBT с функциями бэкдора для кражи учетных данных.

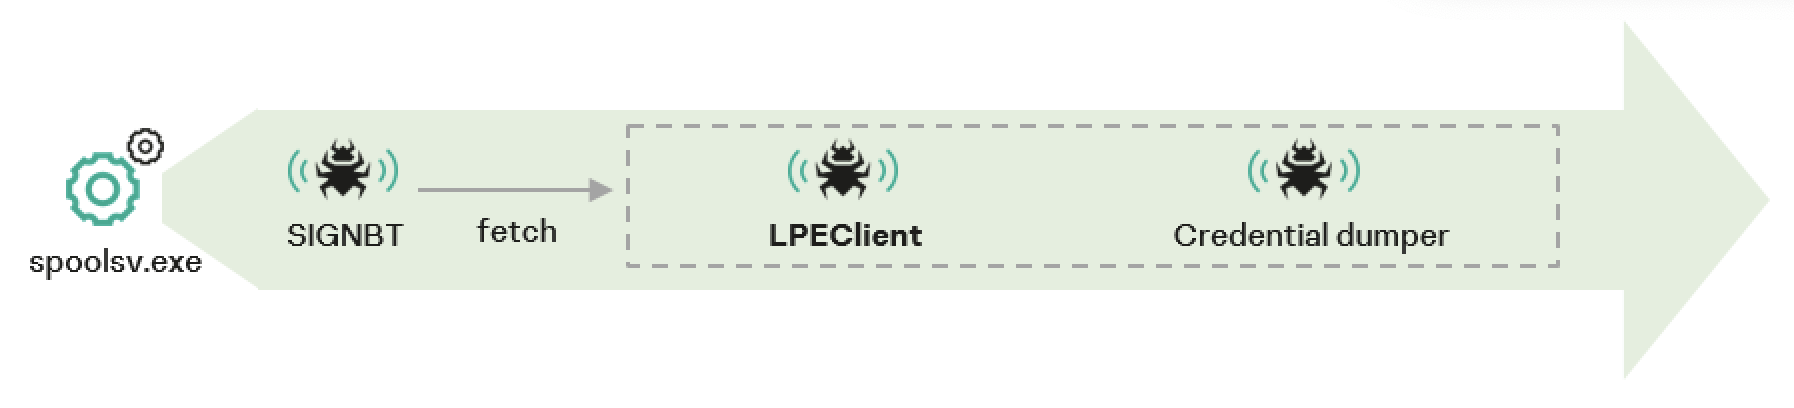
Развертывание вредоноса осуществляется с использованием техники DLL side-loading, позволяющей обойти защиту Windows. С его помощью в систему дополнительно загружаются инструмент профилирования жертв LPEClient, уже известный по прежним атакам Lazarus, а также утилиты для выгрузки учетных данных из памяти.


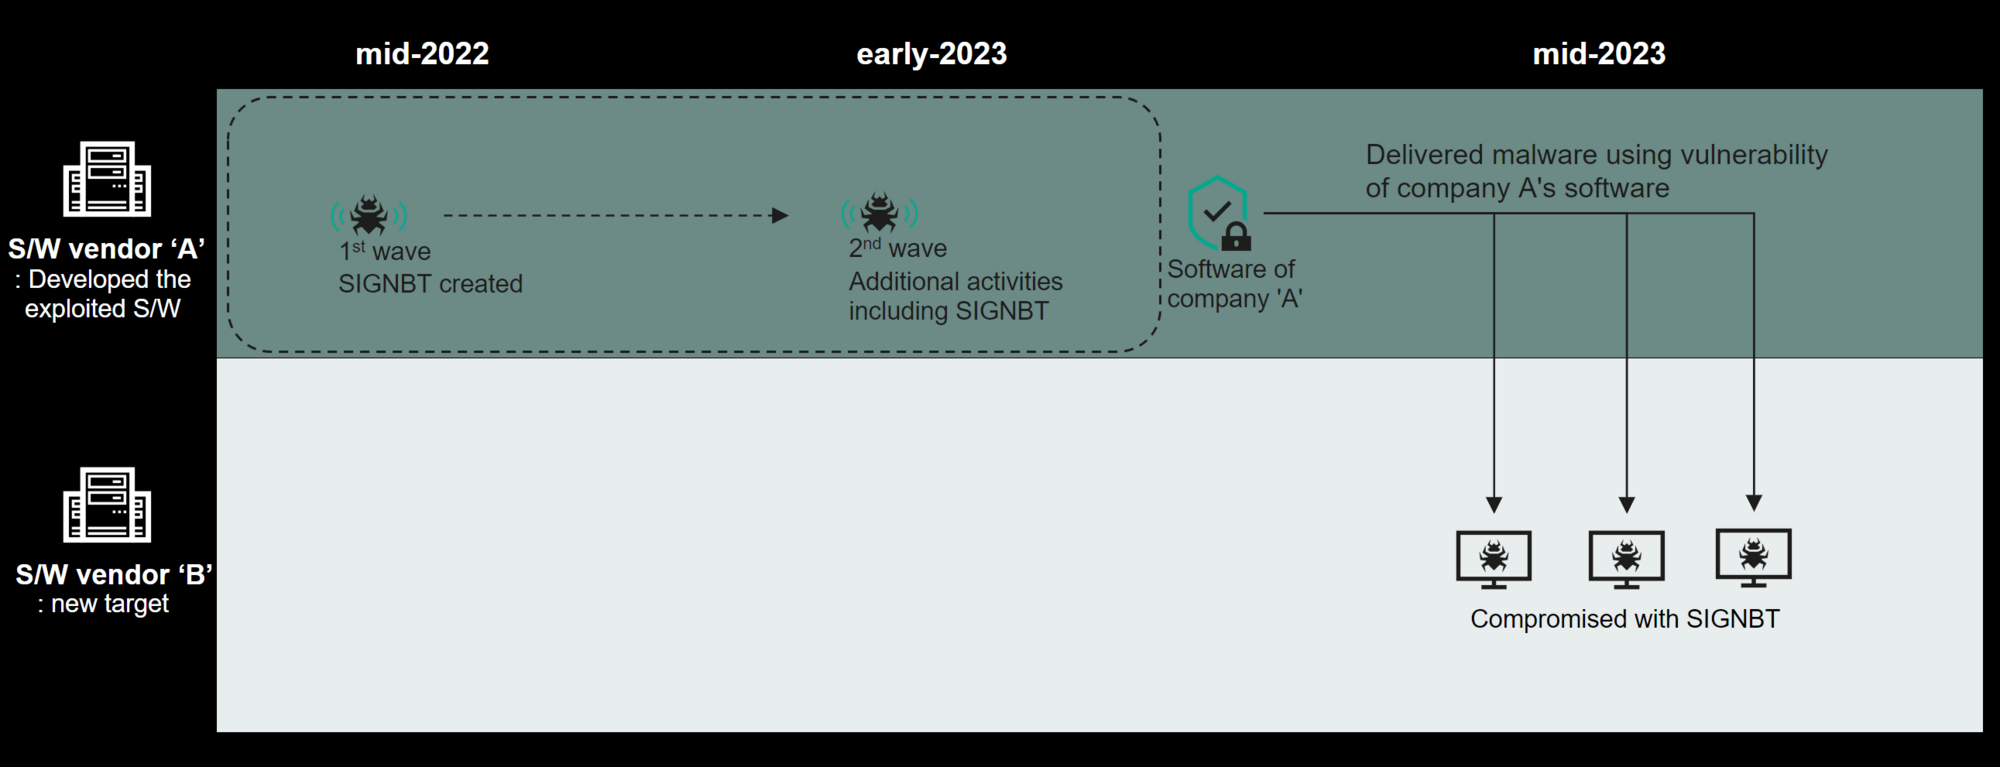
Как показал дальнейший анализ, злоумышленники несколько раз взламывали сети разработчика софта, служащего точкой входа в текущих атаках. Эксперты полагают, что Lazarus пыталась таким образом добраться до исходных кодов и вмешаться в цепочку поставок.


«Продолжающиеся атаки Lazarus — свидетельство того, что злоумышленники обладают серьёзными техническими возможностями и сильной мотивацией, — комментирует эксперт Kaspersky Сонгсу Парк (Seongsu Park). — Они действуют по всему миру, целясь в разные организации из промышленного сектора, и используют для этого разнообразные методы. Угроза сохраняется и постоянно эволюционирует, что требует особой бдительности».

Защититься от целевых атак помогут рекомендации «Лаборатории Касперского»:

  • регулярно обновлять ОС, приложения и защитный софт;
  • обучать сотрудников с осторожностью относиться к электронным письмам, сообщениям или звонкам, в которых просят сообщить конфиденциальную информацию;
  • проверять личность отправителей перед тем, как передавать им свои данные или переходить по подозрительным ссылкам;
  • использовать надёжное решение для защиты рабочих мест, такое как Kaspersky Security для бизнеса;
  • обеспечить доступ к базе данных об угрозах (threat intelligence) специалистам SOC-центра;
  • повышать уровень знаний ИБ-команды с помощью тренингов;
  • использовать EDR-решения для обнаружения угроз на конечных устройствах, расследования и своевременного восстановления после инцидентов.
Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru